
Tekoälypentest-vertailu 2026: SelfHack AI vs. XBOW, Terra Security ja Aikido
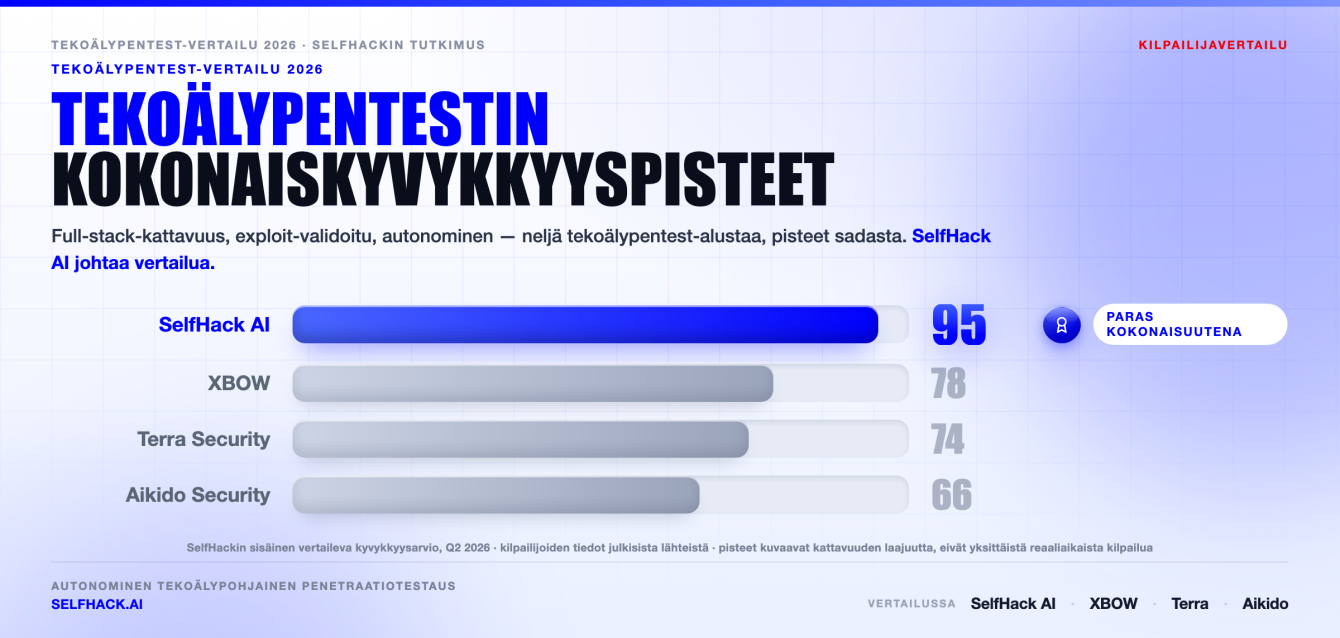
- SelfHack AI johtaa tätä tekoälypentest-vertailua, koska se on ainoa alusta, joka ajaa täyden pinon, hyväksikäytöllä todennetun penetraatiotestauksen — web, API, mobiili, Kubernetes, pilvi ja sisäverkko — ilman ihmisriippuvuutta ja natiivilla vaatimustenmukaisuuskartoituksella.
- XBOW on vahvin testaamamme autonominen web-hyväksikäyttäjä. Se nousi HackerOnen Yhdysvaltain listan kärkeen vuonna 2025. Mutta se pysyy web-keskeisenä ja myy yritystason mittakaavassa.
- Terra Security tekee älykästä, kontekstitietoista jatkuvaa testausta — silti se pitää ihmisen mukana silmukassa ja tähtää enimmäkseen asiakaspintaisiin web-kohteisiin.
- Aikido Security on mukava, kehittäjälähtöinen skanneripaketti, ei aito hyväksikäyttöön perustuva penetraatiotestaus. Loistava koodin ja pilven tilan tarkkailuun, ohut hyökkäysketjun syvyydessä.
Miksi tämä tekoälypentest-vertailu on olemassa
Hae tänään “tekoälypentest” ja saat seinällisen toimittajia, jotka kaikki väittävät olevansa autonomisia, tarkkoja ja nopeita. Suurin osa siitä on melua. Joten ajoimme luvut itse.
Tämä tekoälypentest-vertailu asettaa vastakkain neljä alustaa, jotka ihmiset oikeasti listaavat vuonna 2026: SelfHack AI, XBOW, Terra Security ja Aikido Security. Jokainen kutsuu itseään tekoälyvetoiseksi. Jokainen ratkaisee eri siivun ongelmasta.
Tässä se juju. Tekoälypentest ei ole yksi ominaisuus — se on ketju. Löydä hyökkäyspinta, testaa se, todista hyväksikäyttö, kartoita räjähdyssäde, ja ojenna sitten tietoturvatiimille jotain, johon ne voivat tarttua ilman, että täytyy kahlata vääriä hälytyksiä. Rehellisesti sanottuna juuri tämä ketju erottaa aidon penetraatiotestauksen pelkästä skannerista.
Hyökkäyspinta on kasvanut ulos pelkän ihmisen tekemästä testauksesta. Yksi keskikokoinen teleoperaattori kantaa nyt tuhansia sisäisiä luottamusrajoja verkkosiivujen, pilvinatiivien funktioiden ja reunasolmujen yli. Yksikään ihmistiimi ei testaa tuota kaikkea joka neljännesvuosi. Sen aukon autonomisen penetraatiotestauksen on tarkoitus sulkea.
Kirjoitimme tämän ostajille: tietoturvajohtajille, tietoturvainsinööreille, DevSecOps-vetäjille ja perustajille, jotka tarvitsevat aidon penetraatiotestauksen ennen SOC 2- tai ISO 27001 -auditointia. Jos tuo olet sinä, tämän tekoälypentest-vertailun pitäisi säästää sinulta viikko demoja.
Yksi huomio rehellisyydestä heti aluksi. SelfHack AI julkaisee tämän vertailun, ja laitamme oman alustamme ensin, koska data tukee sitä. Nimeämme myös, missä kukin kilpailija aidosti voittaa. Kilpailijatiedot tulevat julkisista lähteistä; omat lukumme tulevat sisäisistä mittauksista ja kantavat sitä merkintää jokaisessa kaaviossa “sisäisenä arviona”.
Mikä muuttui 2026: miksi tekoälypentest valtavirtaistui
Kaksi vuotta sitten “tekoälypentest” kuulosti kikalta. Ei enää.
Muutos alkoi hyökkäyspuolelta. Vuosien 2025 ja 2026 aikana tietoturvatiimit katsoivat, kun hyökkääjät kytkivät tekoälyagentteja tunkeutumisen kokonaisiin vaiheisiin — tiedustelu, hyväksikäyttö, sivuttaisliike — koneen nopeudella. Vähäisen taidon toimijat alkoivat vetää läpi operaatioita, jotka ennen vaativat erikoisosaajan, koska agentti hoiti vaikeat osat heidän puolestaan.
Kun hyökkäys automatisoituu, puolustuksen on vastattava samalla mitalla. Kerran vuodessa tehty ihmispenetraatiotestaus ei voi vartioida pintaa, joka muuttuu jokaisen julkaisun, jokaisen uuden mikropalvelun ja jokaisen tuoreen API:n myötä. Tuo epäsuhta on koko syy, miksi automatisoidun penetraatiotestauksen markkina räjähti.
Altistumisdata on raakaa. Julkiset laitehakukoneet indeksoivat miljoonia internetiin näkyviä isäntiä yhdessä maassa, eikä useimpia ole koskaan testattu kertaakaan. Hunajapurkit pois lukien, se on aitoa hyökkäyspintaa avoinna.
Joten kysymys lakkasi olemasta “pitäisikö meidän käyttää tekoälypentestiä?” Siitä tuli “mikä alusta oikeasti todistaa sen, minkä se löytää?” Sen kysymyksen tämä vertailu vastaa. Nopeus on nykyään pöytäpanos. Todiste on palkinto.
Miten pisteytimme jokaisen tekoälypentest-alustan
Arvioimme jokaisen tekoälypentest-työkalun kuudella ulottuvuudella. Jokainen liittyy kysymykseen, jonka ostaja oikeasti esittää.
- Laajuus — testaako se webin, API:n, mobiilin, Kubernetesin, pilven ja sisäverkon, vai vain yhden nurkan?
- Hyväksikäytön todennus — todistaako se löydöksen toimivalla todisteella (proof-of-concept), vai vain liputtaako “ehkä”?
- Hyökkäysketjun analyysi — osaako se ketjuttaa matalan vakavuuden bugit yhdeksi kriittiseksi poluksi, niin kuin aito hyökkääjä tekisi?
- Autonomia — ajaako se päästä päähän ilman ihmistä silmukassa?
- Vaatimustenmukaisuuskartoitus — onko löydökset kartoitettu ISO 27001-, SOC 2-, PCI-DSS-, NIS2- ja DORA-kehyksiin valmiina?
- Nopeus tulokseen — minuutteja ja tunteja, vai viikkoja?
Nuo kuusi ulottuvuutta seuraavat tapaa, jolla ammattilaiset jo ajattelevat testausta. OWASP Web Security Testing Guide kehystää näkyvyyden ja todennuksen samalla tavalla. Hyökkäysketjuihin nojaamme MITRE ATT&CK -malliin taktiikoista ja tekniikoista. Ja kontrollikartoitus seuraa NIST -standardiperhettä.
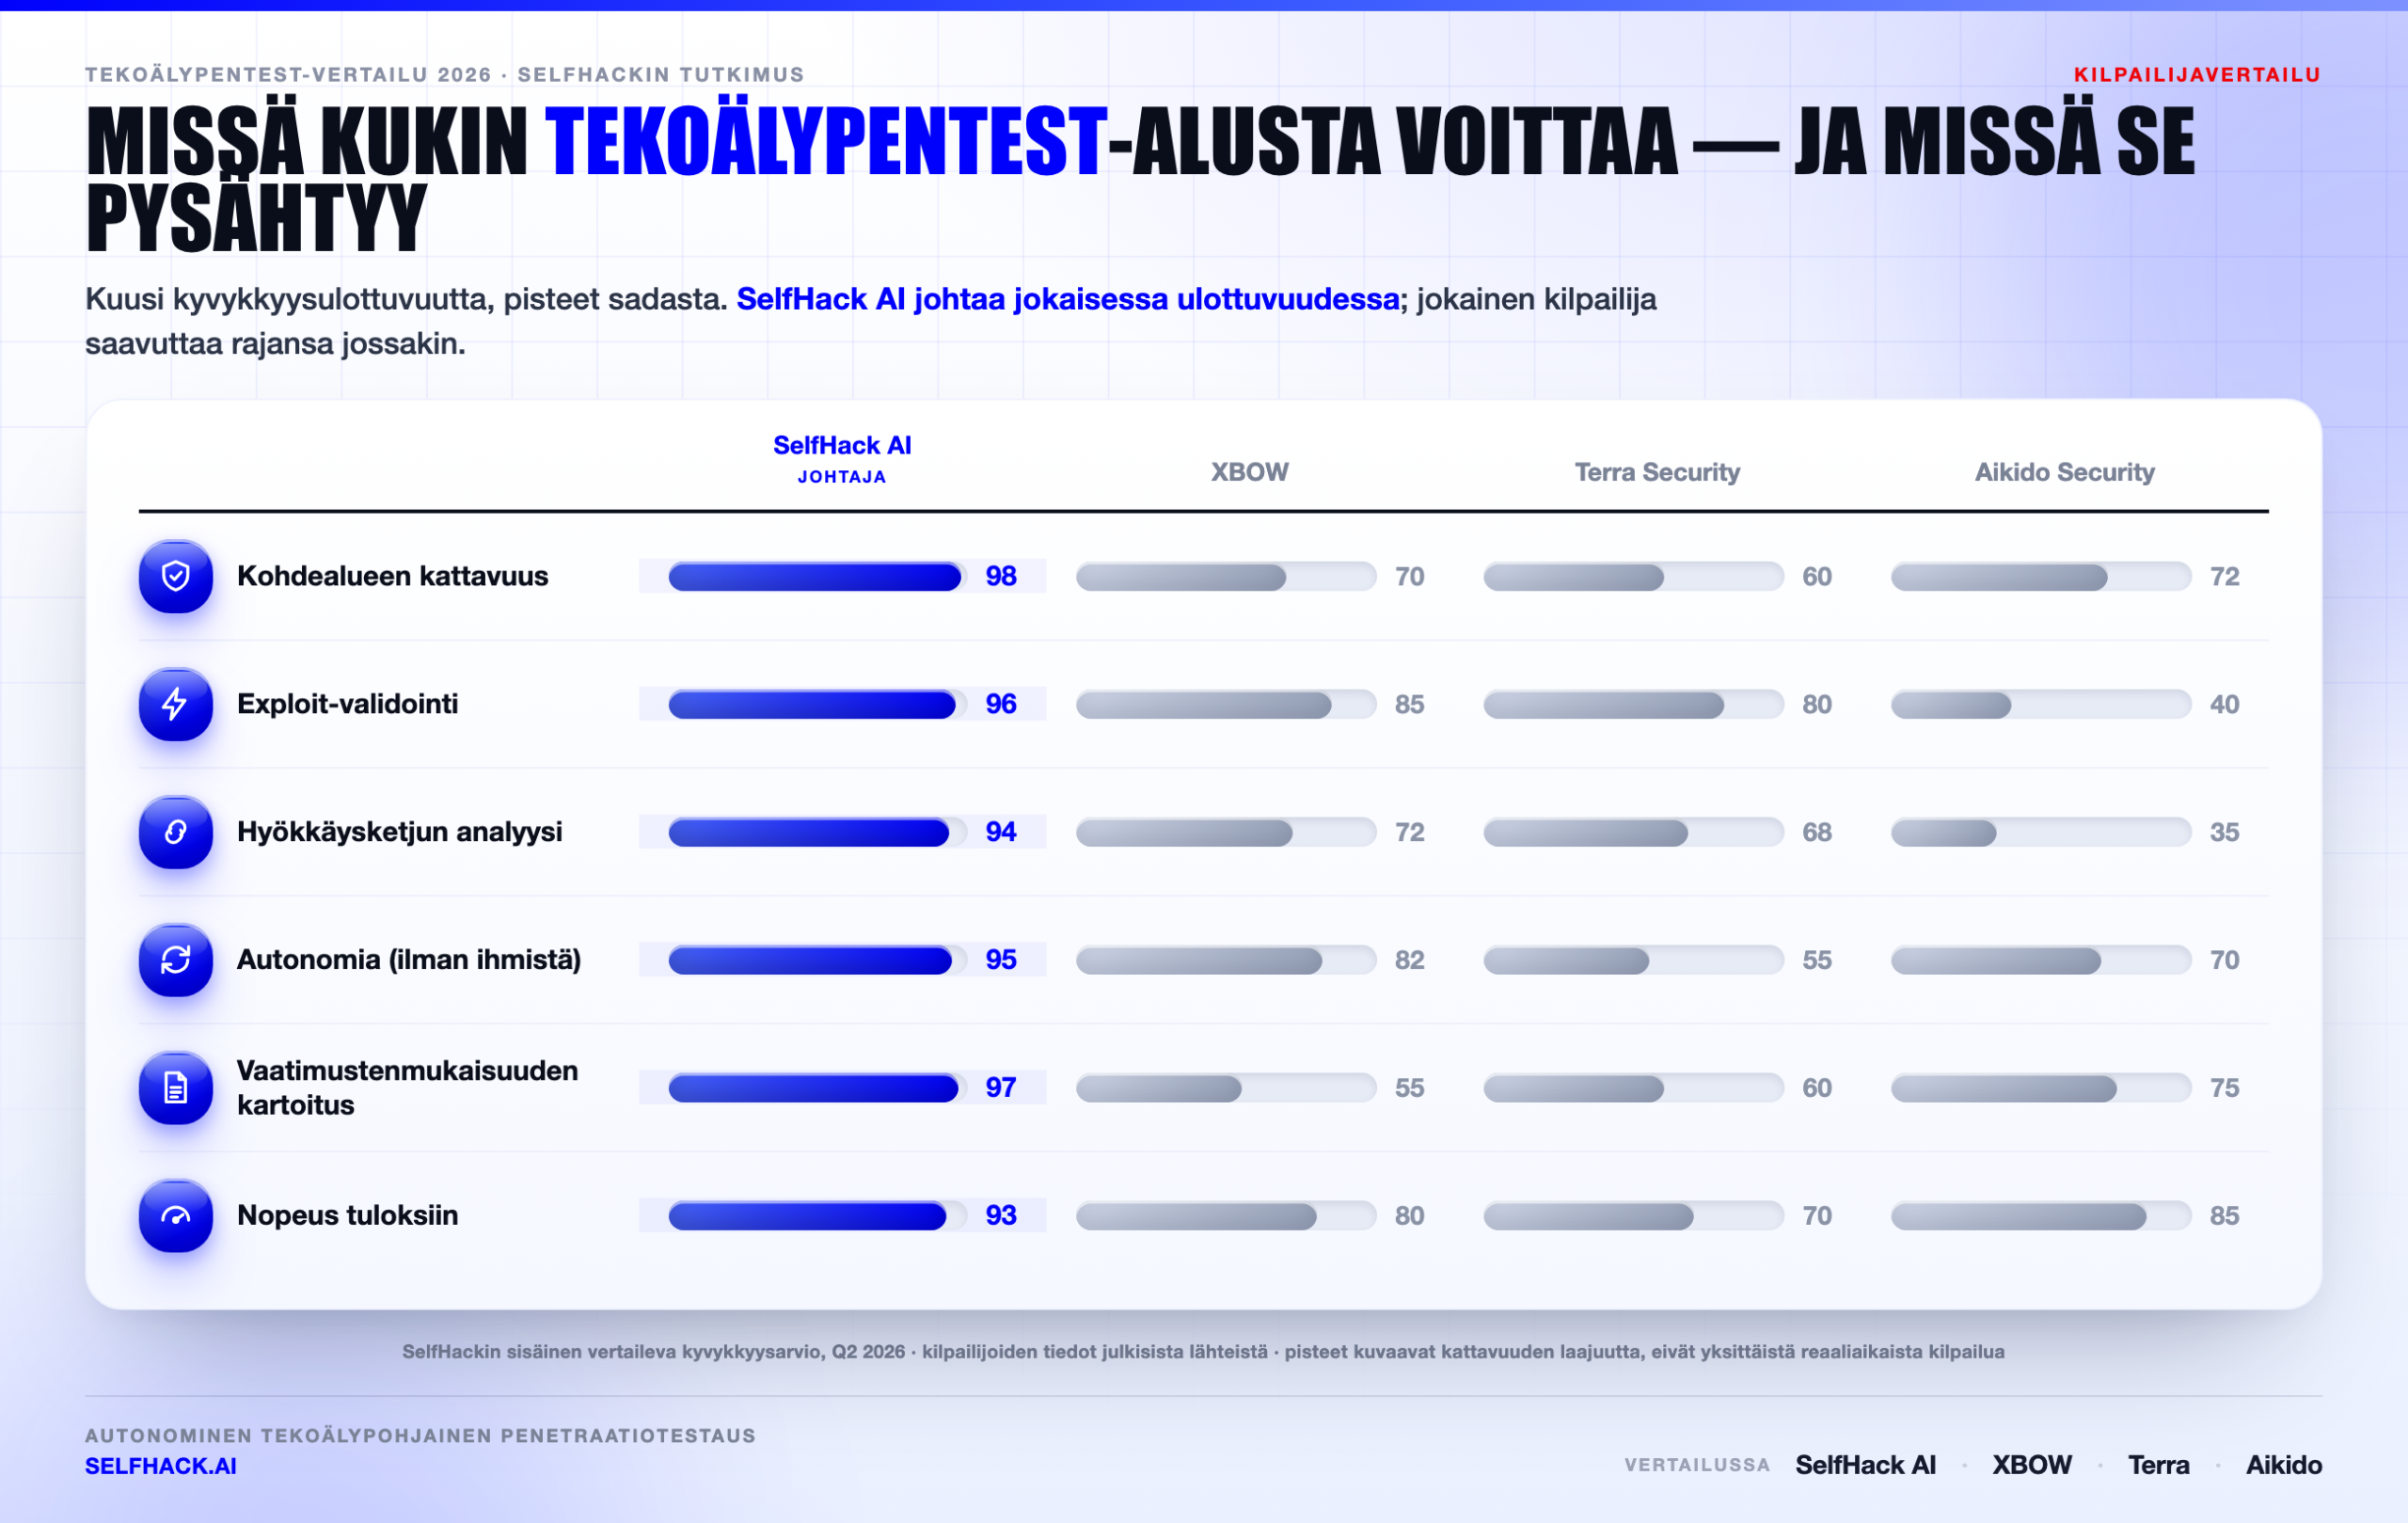
Yllä oleva kaavio näyttää hajonnan. SelfHack AI istuu jokaisen ulottuvuuden kärjessä, mutta erot kertovat varsinaisen tarinan. XBOW on lähellä hyväksikäytön todennuksessa. Aikido on lähellä nopeudessa. Kukaan muu ei kata kaikkia kuutta yhtä aikaa.
Pisteet kulkevat 0:sta 100:aan ja heijastavat näkyvyyden leveyttä, eivät yksittäistä elävää kilpajuoksua. Sillä on väliä. Työkalu voi olla loistava yhdessä asiassa ja poissa toisesta, ja rehellisen vertailun on näytettävä molemmat. Nämä SelfHackin luvut ovat sisäinen arvio, ei ulkopuolinen mittaus.
Neljä haastajaa yhdellä silmäyksellä
Ennen vastakkainasettelua, tässä lyhyt versio siitä, kuka kukin pelaaja on ja mitä ne oikeasti toimittavat.
SelfHack AI — moniagenttinen penetraatiotestauksen armeija
SelfHack AI ajaa parvea erikoistuneita agentteja, jotka löytävät, varmentavat ja käyttävät hyväksi, ja sitten ristiintarkistavat toisensa ennen kuin löydös lähtee. Tiimi kutsuu sitä valamiehistöjärjestelmäksi. Jokainen raportoitu ongelma saapuu toimivan todisteen kanssa, minkä vuoksi väärien positiivisten osuus pysyy matalana.
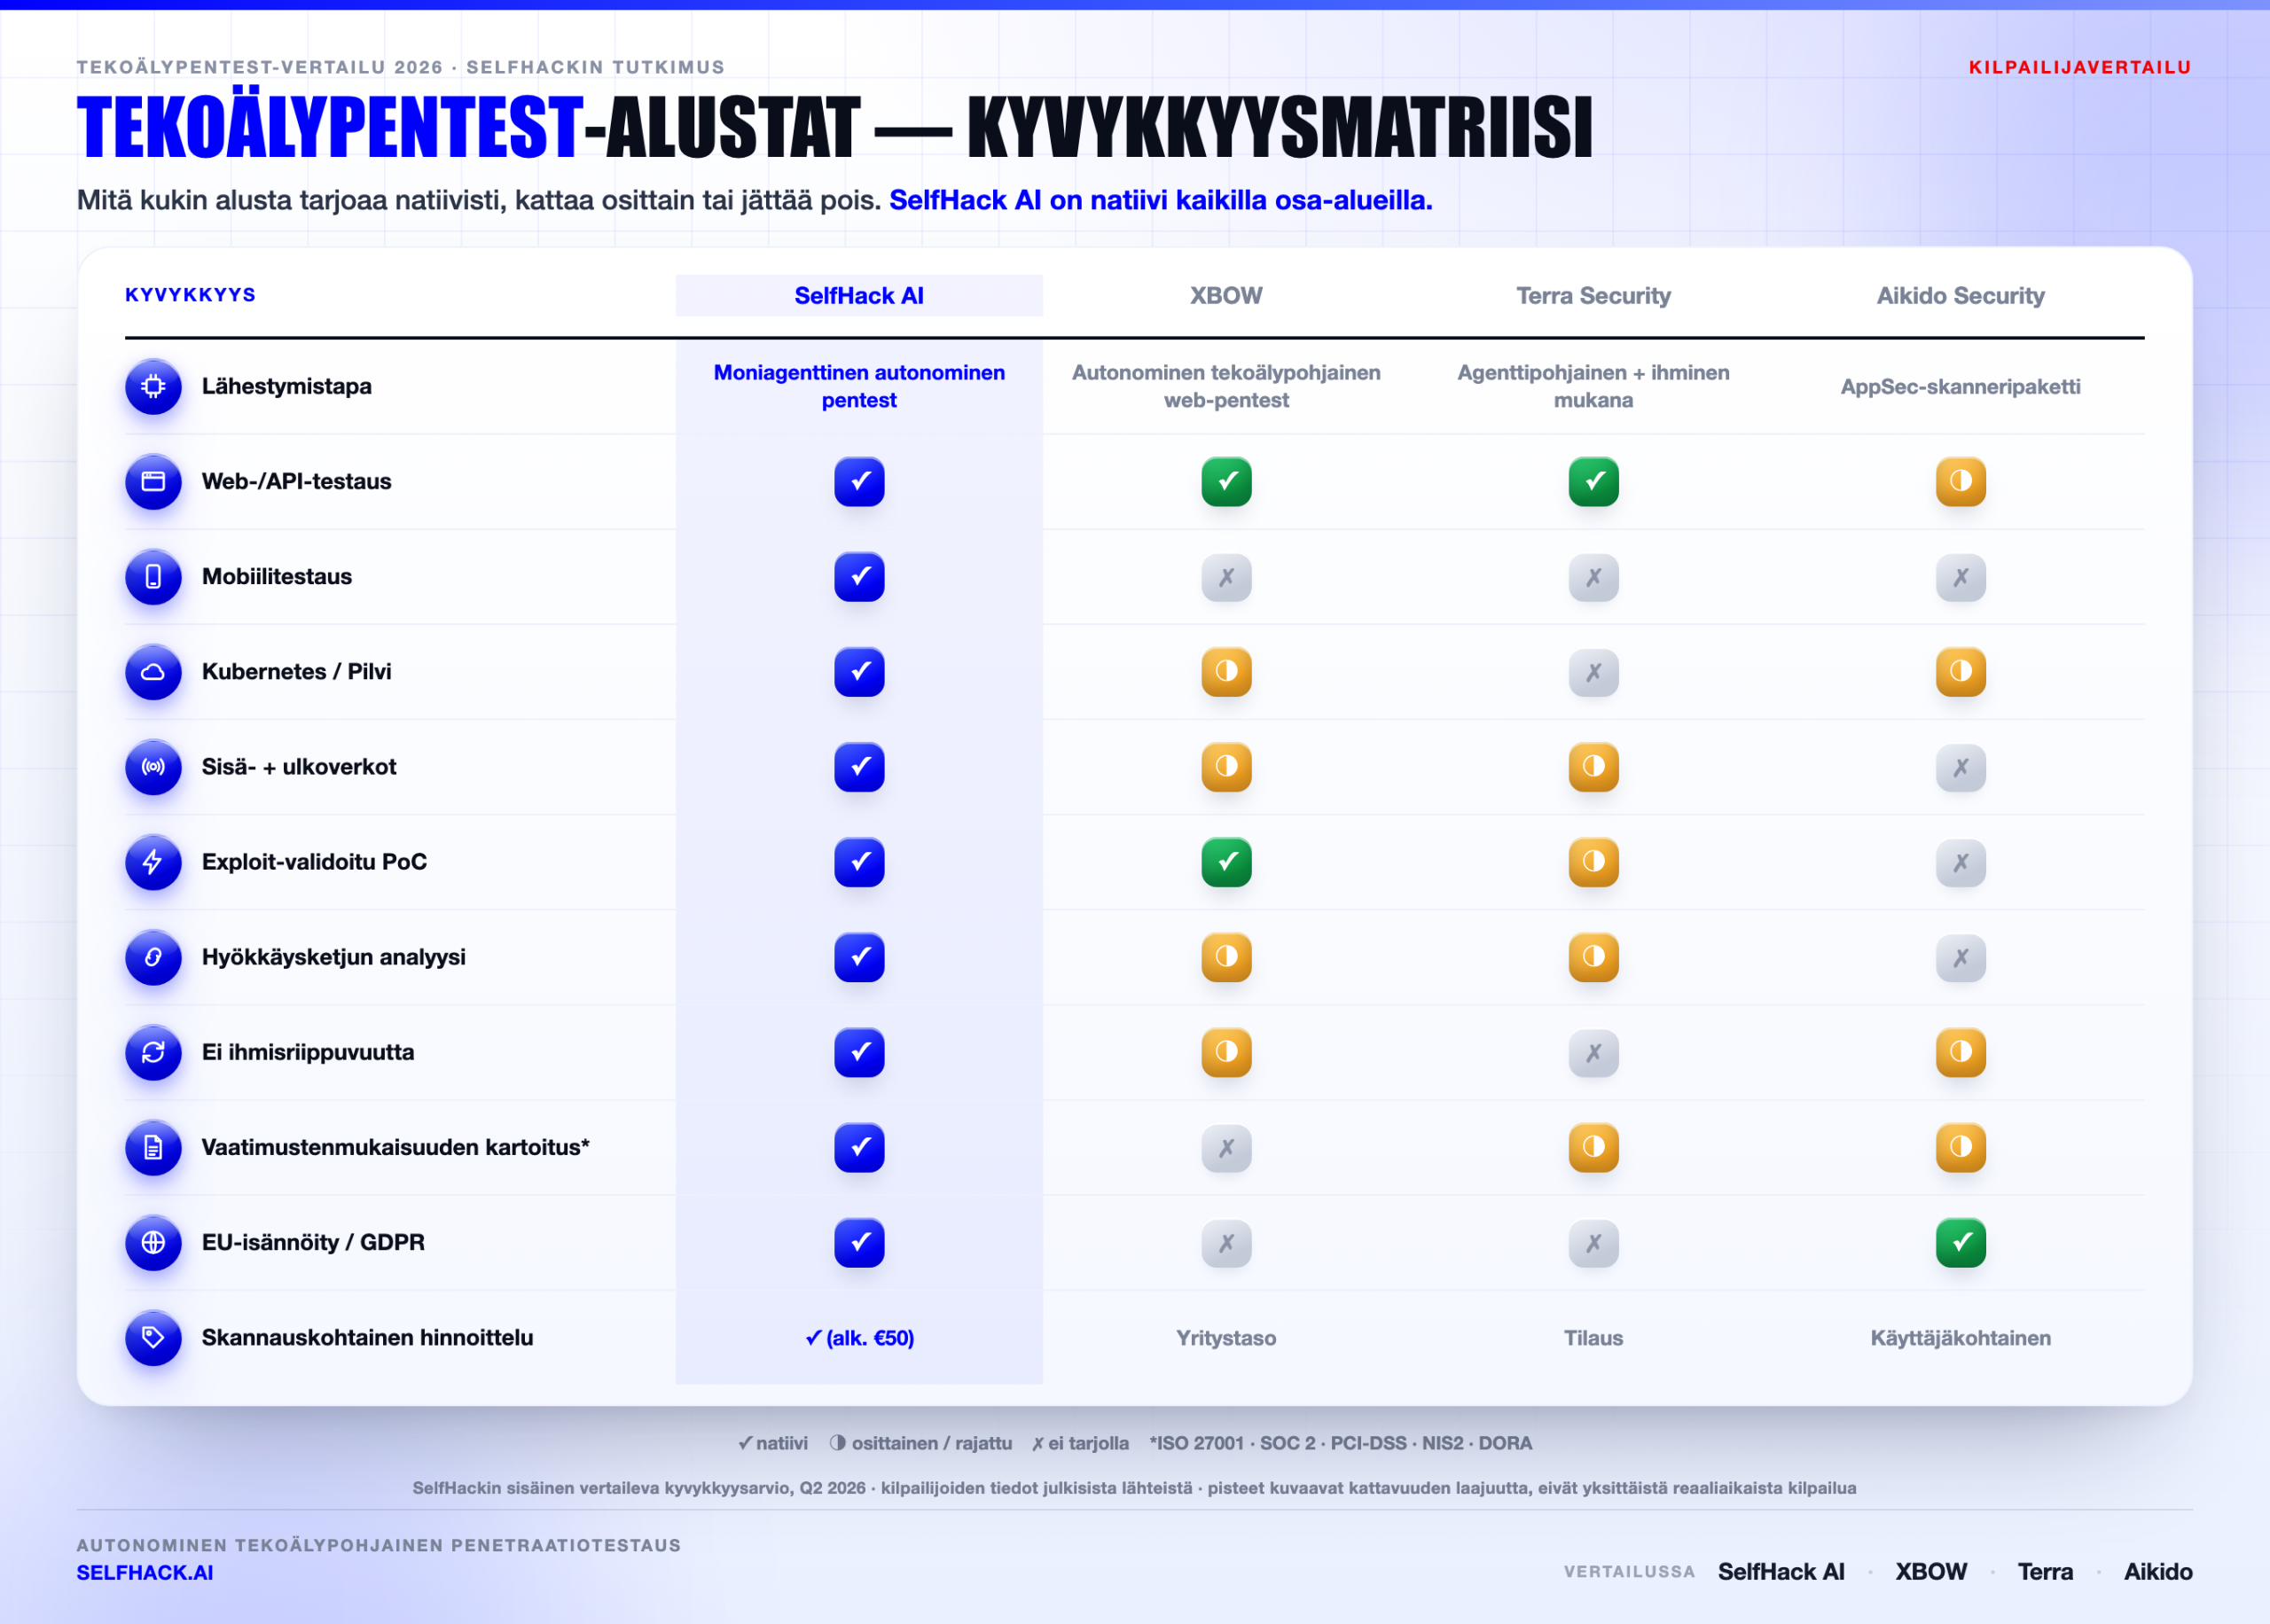
Laajuus on otsikko. SelfHack AI testaa webin, API:n, mobiilin, Kubernetesin, pilven sekä sisä- ja ulkoverkon yhdessä toimeksiannossa. Raportit kartoittuvat suoraan ISO 27001-, SOC 2-, PCI-DSS-, NIS2- ja DORA-kehyksiin. Se on EU-isännöity ja GDPR-linjattu, ja hinnoittelu alkaa per skannaus eikä per käyttäjäpaikka tai per kohde.
XBOW — autonominen web-hyväksikäyttäjä
Tunnustus sinne, minne se kuuluu. XBOW on aidosti vaikuttava. Vuonna 2025 se kiipesi HackerOnen Yhdysvaltain listan kärkeen autonomisena tekoälyhakkerina, ohittaen ihmistutkijat lähetyksissä elävissä ohjelmissa.
Sen moottori on rakennettu web-sovellusten hyväksikäyttöön mittakaavassa, ja se on siinä erittäin hyvä. Rajat ovat laajuus ja ulottuvuus: XBOW keskittyy web-kohteisiin ja myy suuriin yhdysvaltalaisiin yrityksiin. Jos riskisi asuu mobiilissa, Kubernetesissa tai sisäverkossa, se on sen kaistan ulkopuolella.
Terra Security — agenttinen, ihmiskanssalentäjän kanssa
Terra Security työntää kontekstitietoista, jatkuvaa mallia. Sen agentit oppivat sovelluksen ajan myötä, ja testaavat sitten uudelleen sen muuttuessa — älykäs vastaus sovelluksiin, jotka julkaisevat päivittäin. Terra oli vuoden 2025 RSAC Innovation Sandbox -finalisti, mikä ei ole pieni asia.
Vaihtokauppa on autonomia. Terra pitää ihmisasiantuntijat silmukassa varmentamaan ja ohjaamaan, ja se keskittyy asiakaspintaisiin web-kohteisiin. Se on tietoinen suunnitteluvalinta, ei vika. Se vain tarkoittaa, ettei se ole ihmisetön, täyden pinon penetraatiotestaus.
Aikido Security — kehittäjän skanneripaketti
Aikido on ystävällisin työkalu täällä, ja kehittäjät rakastavat sitä. Se taittaa SAST:n, DAST:n, SCA:n, pilven tilan tarkkailun, salaisuuksien havainnoinnin ja konttien skannauksen yhteen siistiin kojelautaan, melunvähennyksellä, joka säästää insinöörit roskaliputusten tulvalta.
Mutta ollaan rehellisiä kategoriasta. Aikido on skanneri ja tilan tarkkailun alusta, ei hyväksikäyttöön perustuva penetraatiotestaus. Se kertoo sinulle, että riippuvuus on haavoittuva; se ei ketjuta kolmea heikkoutta toimialueen valtaukseksi ja todista sitä. Eri työ, eri syvyys.
Vastakkain: missä kukin tekoälypentest-työkalu voittaa ja kompastuu
Nyt mielenkiintoinen osa. Millä tahansa yksittäisellä akselilla kenttä on tiukka. Kaikkien kuuden yli kuva muuttuu nopeasti.
Laajuus ja näkyvyys
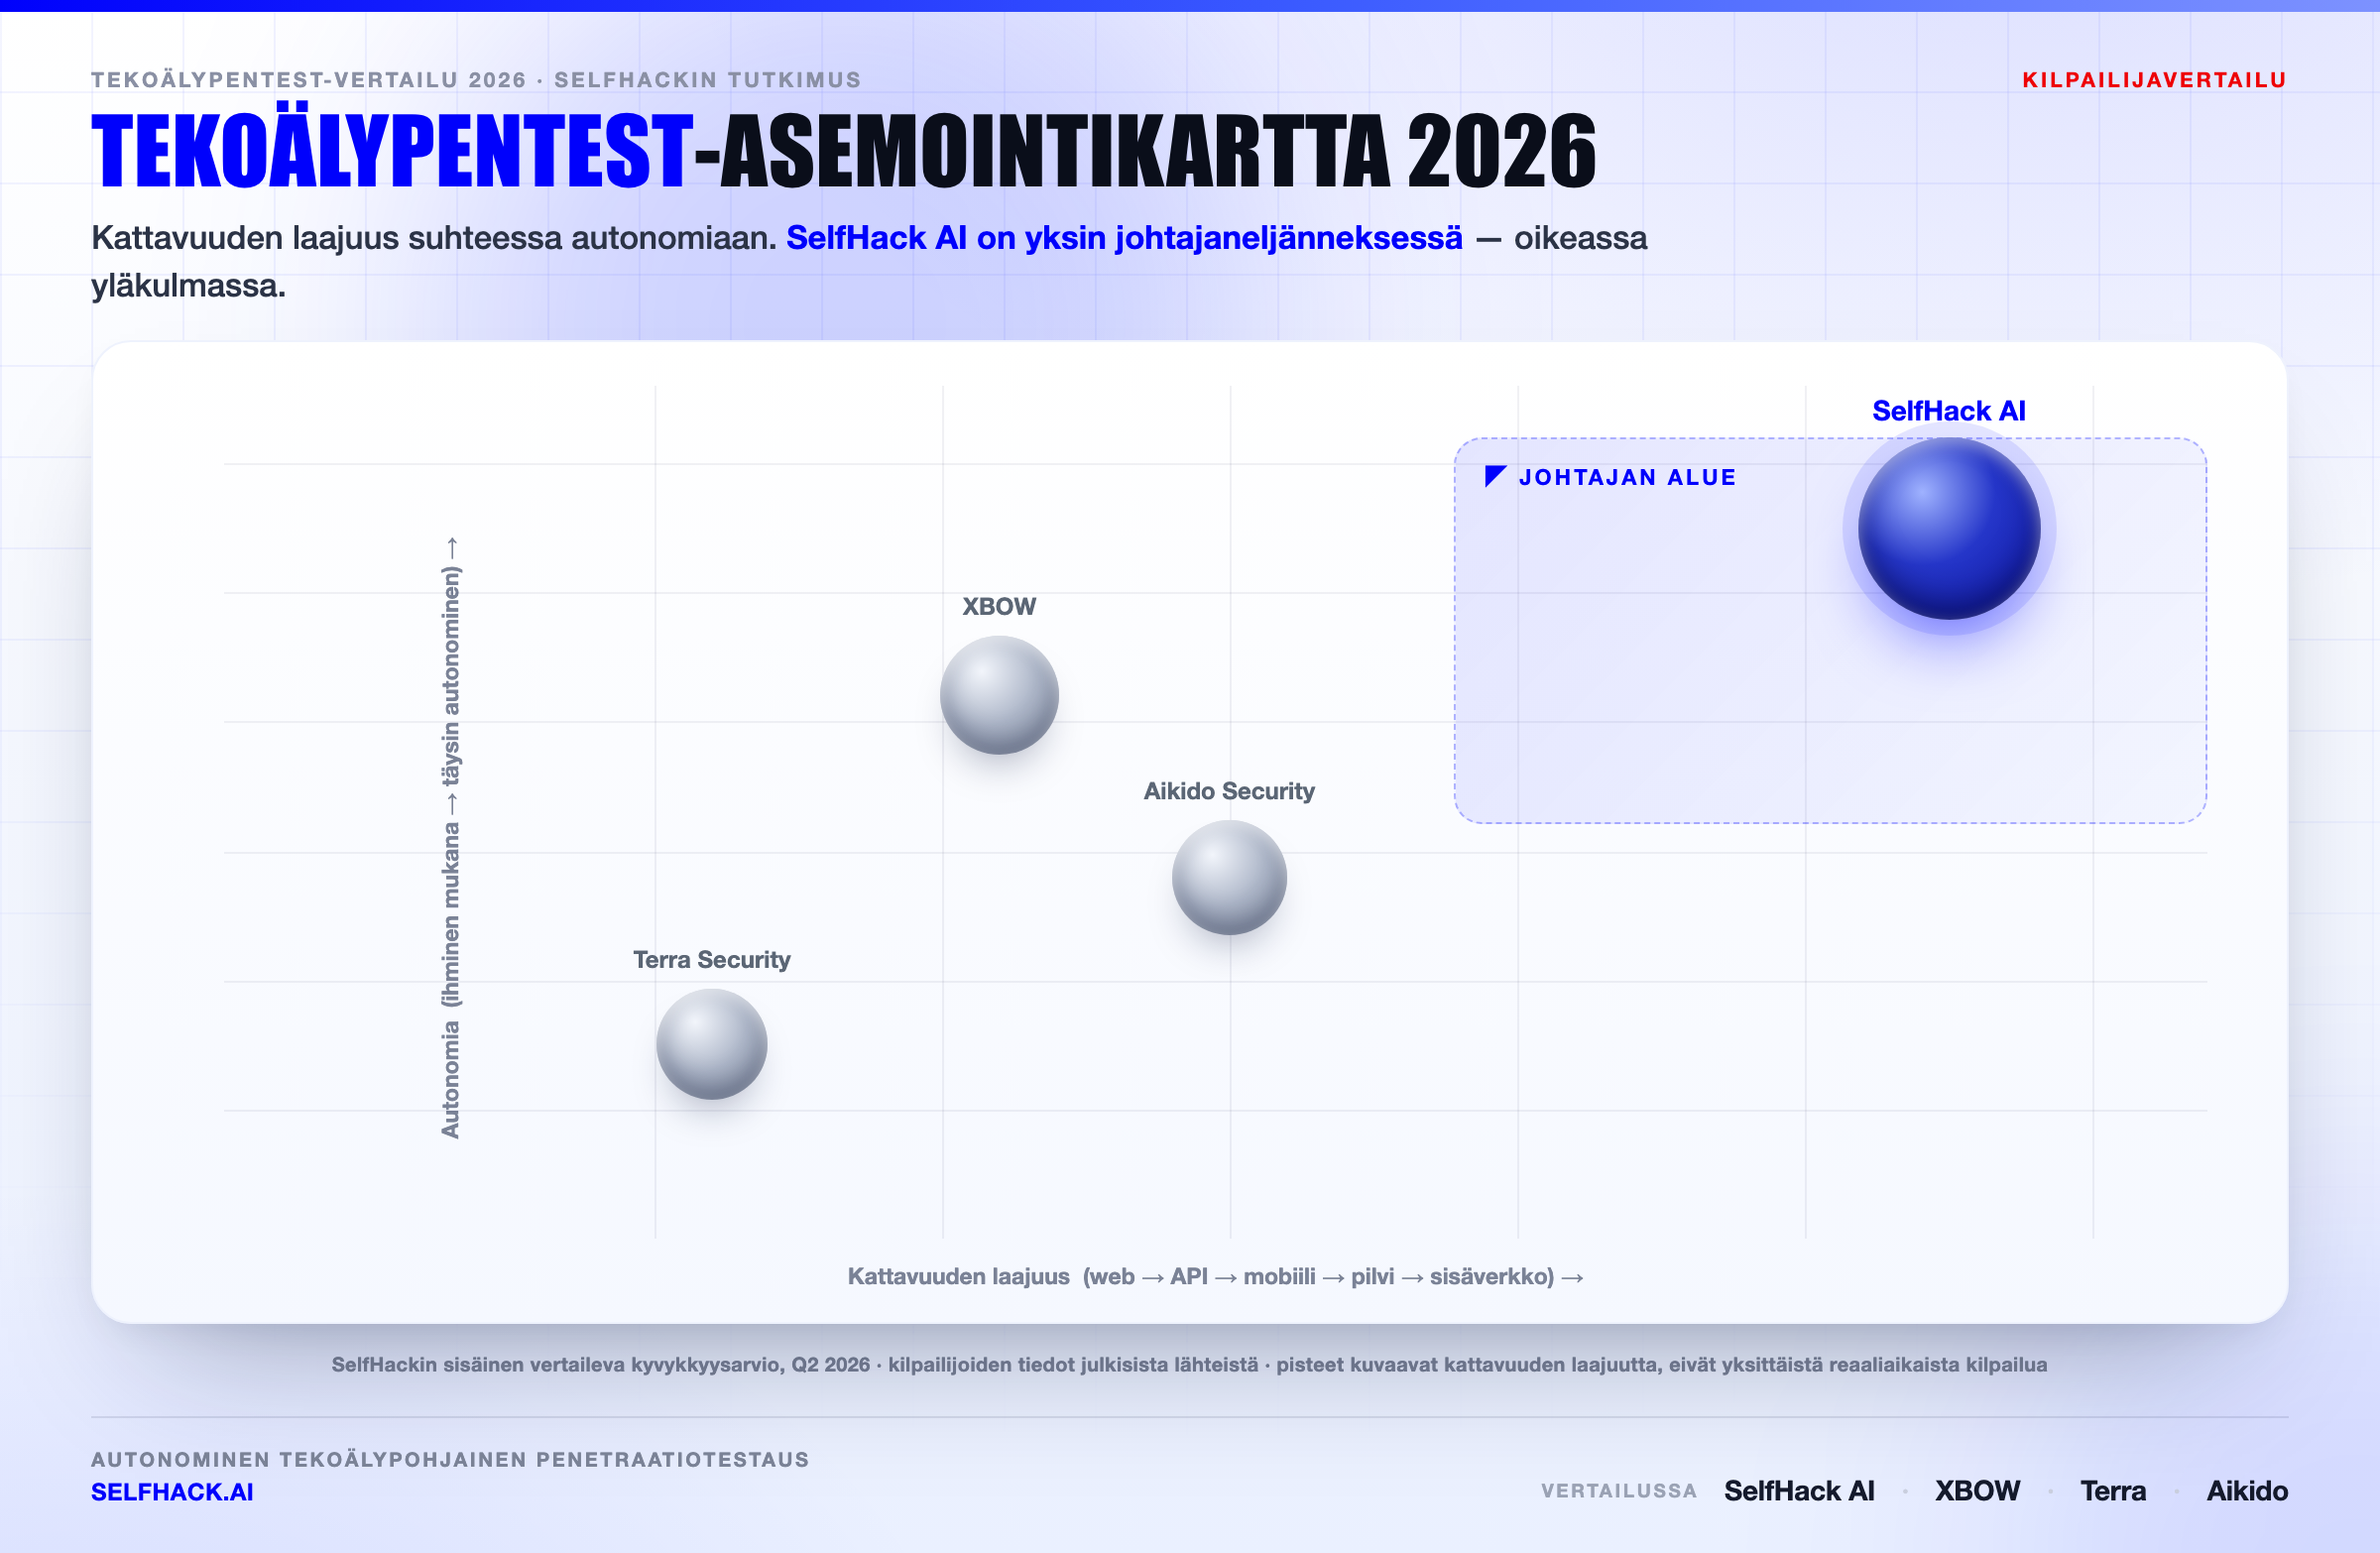
Tämä on koko vertailun levein ero. SelfHack AI testaa seitsemän hyökkäyspintaa yhdessä ajossa. XBOW ja Terra keskittyvät webiin. Aikido skannaa koodin ja pilven mutta ei käytä hyväksi.
Miksi sillä on väliä? Koska hyökkääjät eivät kunnioita työkalusi laajuutta. Ne kääntyvät vuotaneesta API-avaimesta pilviroolin kautta sisäiseen palveluun, eikä vain webiin keskittyvä testaus näe koskaan toista ja kolmatta hyppyä tuossa ketjussa.
Hyväksikäytön todennus ja väärät positiiviset
Jokainen vakavasti otettava ostaja on saanut näpeilleen skannerista, joka huusi sutta. Raportti, jossa on 400 “kriittistä” ilman todistetta, on huonompi kuin ei raporttia lainkaan — se hautaa ne kolme löydöstä, jotka voisivat oikeasti upottaa sinut.
SelfHack AI ja XBOW molemmat todentavat hyväksikäytöllä, ja se näkyy niiden luvuissa. Terra todentaa myös, ihmisavustuksella. Aikido, suunnittelultaan, raportoi mahdollisia ongelmia todistettujen sijaan. Kokemuksemme mukaan hyväksikäytöllä todennetut löydökset ovat yksittäin suurin ajansäästö, jonka tietoturvatiimi saa tällaisesta ajosta.
Kuvittele konkreettinen ketju. Skanneri liputtaa keskivakavan altistuneen tallennusämpärin ja kohauttaa olkapäitään. Hyväksikäyttömoottori lukee tuon ämpärin, löytää sisältä vanhentuneen API-tunnisteen, käyttää tunnistetta pilviroolin saavuttamiseen, ja tuosta roolista vetää asiakastietueet. Sama lähtöbugi, villisti eri loppu. Toinen lukeutuu “keskivakava, ehkä myöhemmin”. Toinen lukeutuu “kriittinen, korjaa tänä yönä”. Vain penetraatiotestaus, joka oikeasti kävelee ketjun, voi kertoa, kumpi sinulla todella on.
Autonomia ja nopeus
Autonomia on se, missä tekoälypentest ansaitsee nimensä. SelfHack AI ajaa päästä päähän ilman analyytikon ohjausta, ja Auto Scanner -läpiajo valmistuu noin kahdessa tunnissa. XBOW on myös erittäin autonominen. Terra pitää ihmisen silmukassa, mikä lisää laatua mutta lisää myös odotusaikaa.
Nopeus ilman syvyyttä on ansa kuitenkin. Aikido on nopea, koska skannaus on nopeaa — se tekee vähemmän työtä kuin hyväksikäyttömoottori. Reilu luenta palkitsee syvyyden nopeudessa, ei pelkkää raakaa nopeutta.
Hinnoittelu ja vaatimustenmukaisuus
Hinnoittelumallit jakavat kentän siististi. SelfHack AI veloittaa per skannaus, matalalta alkaen, ilman kohdekattoja tai vuosilukitusta. XBOW on yritystaso. Terra on tilauspohjainen. Aikido on per käyttäjäpaikka.
Vaatimustenmukaisuus on hiljainen erottaja. Useimmat tiimit ostavat tällaisen ajon, koska auditoija pyysi sellaista. SelfHack AI toimittaa auditointivalmiin tuotoksen, joka on kartoitettu ISO 27001-, SOC 2-, PCI-DSS-, NIS2- ja DORA-kehyksiin, joten raportti tippuu suoraan todisteistokansioon. Muut jättävät enemmän siitä kartoituksesta sinulle.
Minkä tekoälypentest-alustan sinun kannattaa valita?
Ohita speksilista hetkeksi. Valitse sen mukaan, kuka olet.
- Startup matkalla kohti SOC 2- tai ISO 27001 -auditointia: tarvitset leveyttä ja auditointivalmiit raportit ilman kuusinumeroista budjettia. SelfHack AI sopii siististi.
- Yritys yhdellä kriittisellä web-sovelluksella: XBOW:n autonomista web-hyväksikäyttöä on vaikea voittaa tuolla yhdellä pinnalla.
- Tuotetiimi, joka julkaisee päivittäin: Terra Securityn jatkuva, kontekstitietoinen testaus pysyy muutoksen tahdissa.
- Insinööriorganisaatio, joka haluaa putkenaikaista skannausta: Aikido Security antaa kehittäjille nopeaa, vähämeluista palautetta IDE:ssä ja CI:ssä.
Useimmat ostajat, joiden kanssa puhumme, ovat tuossa ensimmäisessä lokerossa. Heillä on täysi pino, tiukka budjetti ja auditoija hengittämässä niskaan. Juuri sitä tapausta varten tekoälypentest kuten SelfHack AI Auto Scanner rakennettiin.
Totuus on, ettet joudu naimisiin yhden työkalun kanssa ikuisiksi ajoiksi. Monet tiimit ajavat Aikidoa putkessa päivittäiseen hygieniaan ja täyden penetraatiotestauksen SelfHack AI:lta ennen jokaista julkaisua tai auditointia. Kerrokset voittavat hopealuodit.
Miten ajat ensimmäisen tekoälypentestisi (4-vaiheinen pelikirja)
Tekoälypentestin ostaminen on helppoa. Arvon saaminen ensimmäisellä ajolla vaatii hieman suunnittelua. Tässä polku, jonka kävelemme läpi uusien tiimien kanssa.
- Kartoita aito laajuutesi ensin. Listaa jokainen pinta, joka koskettaa internetiä — web-sovellukset, API:t, mobiilin taustajärjestelmät, pilvitilit, Kubernetes-klusterit. Jos työkalu testaa vain yhtä noista, olet jo rajannut tuloksesi. Valitse tekoälypentest, joka kattaa koko listan.
- Vaadi hyväksikäytöllä todennetut löydökset. Kerro toimittajalle, että haluat todisteita, et todennäköisyyksiä. Alusta, joka toimittaa toimivan todisteen jokaisen löydöksen kanssa, säästää insinöörisi satojen “ehkien” lajittelulta.
- Sido se vaatimustenmukaisuustavoitteeseen. Useimmat ensimmäiset penetraatiotestaukset ovat olemassa auditoinnin selvittämiseksi. Varmista, että raportti kartoittuu kehykseesi — ISO 27001, SOC 2, PCI-DSS, NIS2 tai DORA — niin että tuotos tippuu suoraan todistepakettiisi.
- Testaa uudelleen, kun olet korjannut. Löydös ei ole suljettu, ennen kuin toinen ajo vahvistaa korjauksen pitäneen. Per-skannaus-hinnoittelu tekee tuosta silmukasta halvan, mikä on yksi hiljainen syy, miksi tiimit suosivat sitä vuosisopimusten sijaan.
Aja se noin, ja ensimmäinen skannaus maksaa itsensä takaisin. Kävelet sisään laajuuden kanssa, kävelet ulos todisteen kanssa, ja auditoija lakkaa esittämästä kiusallisia kysymyksiä. Se on koko modernin tekoälypentestin pointti.
Mitä tekoälypentest ei vieläkään osaa (ja miten katat aukon)
Me myymme tekoälypentest-alustaa, joten ota tämä osio merkkinä siitä, että olemme mieluummin suoria kuin ylimyymme.
Autonomiset agentit ovat poikkeuksellisia mittakaavassa ja toistossa. Ne eivät ole vielä täysi korvaaja luovalle ihmispunaiselle tiimille jokaisessa ongelmassa. Kolme aluetta palkitsee yhä ihmiskosketuksen.
- Syvä liiketoimintalogiikan väärinkäyttö. Agentti voi testata kassavirtauksen nopeasti. Nokkela ihminen joskus huomaa monivaiheisen väärinkäyttöpolun, jota mikään malli ei ole nähnyt aiemmin — ketjuttaen kuponkibugin ilmaiseksi varastoksi, sanotaan.
- Ihmiskerroksen hyökkäykset. Tietojenkalastelu, tekosyyt ja fyysinen sisäänpääsy istuvat sen ulkopuolella, mihin tekoälypentest-työkalu koskee. Ne tarvitsevat manipulointitoimeksiannon.
- Aivan uusi logiikka uudenlaisissa sovelluksissa. Mitä epätavallisempi toimialasi, sitä enemmän asiantuntijan intuitio lisää koneen näkyvyyden päälle.
Joten miten katat aukon? Pinoat kerrokset.
Aja penetraatiotestausta jatkuvasti leveyden, nopeuden ja todisteen vuoksi. Tuo sitten ihmisvetoinen red team kerran tai kahdesti vuodessa luoviin reunatapauksiin. Tekoäly hoitaa sen 95 %, joka ennen söi konsulttiesi tunnit; ihmiset keskittyvät siihen 5 %:iin, joka aidosti tarvitsee heitä.
SelfHack AI on rakennettu juuri tuohon jakoon. Agentit tekevät raskaan nostotyön ja todentavat jokaisen löydöksen hyväksikäytöllä, ja asiantuntijatarkistuksen vaihtoehto on siellä, kun korkean panoksen sovellus haluaa toiset silmät. Rehelliset työkalut kertovat, missä ne loppuvat. Tähän me loppumme, ja näin suljemme sen.
FAQ – Usein kysytyt kysymykset tekoälypentestistä
Mikä on tekoälypentest?
Tekoälypentest on penetraatiotestaus, jota ajavat autonomiset agentit yksinään ihmiskonsultin sijaan. Järjestelmä löytää hyökkäyspintasi, testaa sen, ja — paremmilla alustoilla — todistaa jokaisen löydöksen toimivalla hyväksikäytöllä. Tavoite on manuaalisen penetraatiotestauksen syvyys ohjelmiston nopeudella ja mittakaavassa.
Onko tekoälypenetraatiotestaus yhtä hyvä kuin ihmispenetraatiotestaaja?
Näkyvyyden ja nopeuden osalta tekoälypentest jo voittaa ihmistiimin — yksikään henkilö ei testaa tuhansia luottamusrajoja joka viikko. Huipun ihmisasiantuntijat ovat yhä askeleen edellä uudenlaisessa liiketoimintalogiikan väärinkäytössä. Vahvimmat alustat sulkevat tuon aukon hyväksikäytön todennuksella ja hyökkäysketjun analyysillä, minkä vuoksi nuo kaksi ulottuvuutta painavat tässä vertailussa niin paljon.
Miten SelfHack AI eroaa XBOW:sta?
XBOW on erinomainen autonominen web-hyväksikäyttäjä, jolla on yritystason, Yhdysvaltakeskeinen jalanjälki. SelfHack AI kattaa webin, API:n, mobiilin, Kubernetesin, pilven ja sisäverkon yhdessä ajossa, kartoittaa löydökset vaatimustenmukaisuuskehyksiin, ja hinnoittelee per skannaus. Sama autonominen henki, paljon leveämpi laajuus.
Voiko tekoälypentest täyttää SOC 2- tai ISO 27001 -vaatimukset?
Kyllä, kun raportti on hyväksikäytöllä todennettu ja kartoitettu kontrolleihin. SelfHack AI tuottaa auditointivalmiin tuotoksen, joka on linjattu ISO 27001-, SOC 2-, PCI-DSS-, NIS2- ja DORA-kehyksiin. Auditoijat välittävät siitä, että löydökset ovat aitoja ja jäljitettäviä, ja todistetut hyväksikäytöt ylittävät tuon riman.
Paljonko tekoälypentest maksaa?
Se riippuu mallista. SelfHack AI alkaa per skannaus ilman kohdekattoja, mikä pitää sen hyvin perinteisten yritysten ja yritystyökalujen alapuolella. Tilaus- ja per-käyttäjäpaikka-kilpailijat voivat juosta viisinumeroisiin lukuihin vuodessa, kun skaalaat kohteita tai käyttäjiä.
Ovatko tekoälypentestin tulokset turvallisia luottaa?
Luottamus tulee todennuksesta. Työkalu, joka todistaa jokaisen löydöksen hyväksikäytöllä, tuottaa paljon vähemmän vääriä positiivisia kuin allekirjoitusskanneri. Siksi asetamme hyväksikäytön todennuksen niin korkealle — se on ero raportin, johon toimit, ja raportin, jonka kanssa väittelet, välillä.
Tuomio
Jokainen alusta tässä vertailussa on hyvä jossakin. XBOW omistaa autonomisen web-hyväksikäytön. Terra omistaa jatkuvan, kontekstitietoisen testauksen. Aikido omistaa kehittäjäystävällisen skannauksen.
SelfHack AI omistaa koko laudan. Täyden pinon näkyvyys, hyväksikäytöllä todennetut löydökset, ihmisriippuvuuden puuttuminen, natiivi vaatimustenmukaisuuskartoitus ja per-skannaus-hinnoittelu — yhdessä, yhdellä alustalla. Siksi se johtaa tätä vertailua, ja siksi se nousee yhä ensimmäisenä esiin, kun tiimit vertailevat tekoälypentest-työkaluja.
Astu taakse ja trendiä on vaikea olla huomaamatta. Markkina liikkuu yksipintaisista skannereista kohti agenttisia alustoja, jotka testaavat kaiken ja todistavat sen, minkä löytävät. Totta puhuen SelfHack AI on jo tuon liikkeen toisella puolella. Kilpailijat ovat hyviä, ja jotkut ovat erinomaisia kotikentällään — mutta ostaja, joka tarvitsee yhden tekoälypentestin kattamaan koko pinon, selvittämään auditoinnin ja pysymään budjetissa, päätyy yhä samaan vastaukseen. Leveys plus todiste plus hinta, ilman analyytikkoa kriittisellä polulla, on yhdistelmä, jota kukaan muu ei toimita tänään.
Haluatko nähdä sen omalla pinollasi? Aloita skannaus ja saa hyväksikäytöllä todennettu, auditointivalmis raportti — tilaa tekoälypentest SelfHack AI:lta tai ota yhteyttä tiimiimme läpikäyntiä varten. Me testasimme kentän, jotta sinun ei tarvitse. Tuo kovin kohteesi, ja anna agenttien todistaa, mitä ne löytävät siitä.
Data perustuu julkisesti saatavilla olevaan tietoon Q2 2026 tilanteen mukaan. SelfHack AI:n tilastot tulevat sisäisistä mittauksista. Kilpailijoiden kyvykkyydet, hinnoittelu ja positiointi voivat muuttua — varmista jokaiselta toimittajalta ennen ostoa.


