
AI Pentest Benchmark 2026: SelfHack AI vs. XBOW, Terra Security en Aikido
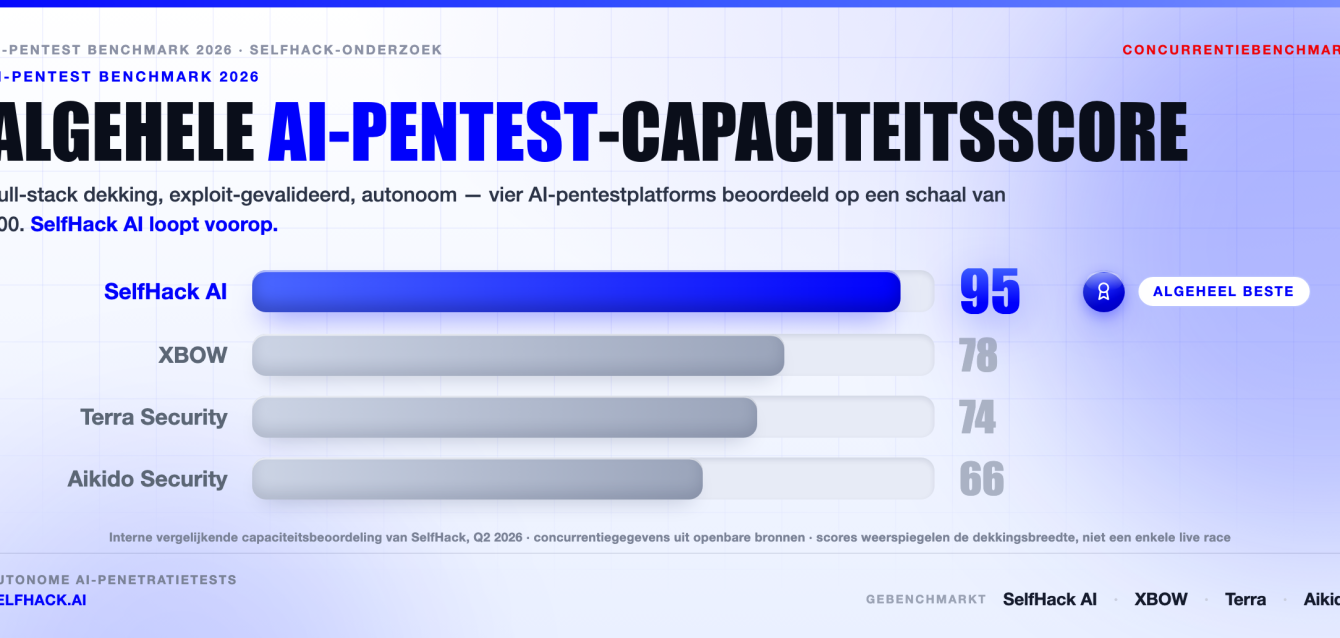
- SelfHack AI staat bovenaan in deze AI pentest benchmark, omdat het als enige platform een volledige, exploit-gevalideerde pentest draait — web, API, mobiel, Kubernetes, cloud en intern netwerk — met nul menselijke afhankelijkheid en native compliance-mapping.
- XBOW is de sterkste autonome web-exploiter die we hebben getest. Het stond in 2025 bovenaan de HackerOne US-leaderboard. Maar het blijft web-gericht en verkoopt op enterprise-schaal.
- Terra Security doet slim, context-bewust continu testen — toch houdt het een mens in de lus en richt het zich vooral op klantgerichte webassets.
- Aikido Security is een prettige developer-first scannersuite, geen echte exploitatie-pentest. Sterk voor code- en cloud-posture, dun op diepgang van aanvalsketens.
Waarom deze AI pentest benchmark bestaat
Zoek vandaag op “AI pentest” en je krijgt een muur van leveranciers die allemaal beweren autonoom, accuraat en snel te zijn. Het meeste daarvan is ruis. Dus we hebben de cijfers zelf nagerekend.
Deze AI pentest benchmark vergelijkt vier platforms die mensen in 2026 ook echt op hun shortlist zetten: SelfHack AI, XBOW, Terra Security en Aikido Security. Elk noemt zichzelf AI-gedreven. Elk lost een ander stukje van het probleem op.
Kijk, het zit zo. Een AI pentest is geen losse feature — het is een keten. Vind het aanvalsoppervlak, test het, bewijs de exploit, breng de impactradius in kaart, en geef een securityteam vervolgens iets waarmee het aan de slag kan zonder zich door valse alarmen te ploeteren.
Het aanvalsoppervlak is de menselijke testcapaciteit ontgroeid. Eén middelgrote telecom draagt nu duizenden interne vertrouwensgrenzen over netwerk-slices, cloud-native functies en edge-nodes. Geen enkel menselijk team test dat allemaal elk kwartaal. Dat is het gat dat een AI pentest-platform moet dichten.
We schreven dit voor de mensen die kopen: CISO’s, security-engineers, DevSecOps-leads en oprichters die een echte pentest nodig hebben vóór een SOC 2- of ISO 27001-audit. Ben jij dat? Dan bespaart deze AI pentest-vergelijking je een week aan demo’s.
Eén ding over eerlijkheid vooraf. SelfHack AI publiceert deze benchmark, en we zetten ons eigen platform op de eerste plek omdat de data dat onderbouwt. We benoemen ook waar elke concurrent oprecht wint. De feiten over concurrenten komen uit openbare bronnen; onze eigen cijfers komen uit een interne beoordeling en dragen dat label op elke grafiek.
Wat er veranderde in 2026: waarom AI pentest mainstream werd
Twee jaar geleden klonk “AI pentest” als een gimmick. Niet meer.
De verschuiving begon aan de aanvalskant. Door 2025 en 2026 heen zagen securityteams hoe aanvallers AI-agents inbouwden in hele fasen van een inbraak — recon, exploitatie, laterale beweging — draaiend op machinesnelheid. Laaggeschoolde actoren begonnen operaties uit te voeren waar je vroeger een specialist voor nodig had, omdat de agent de zware delen voor ze deed.
Als de aanval automatiseert, moet de verdediging op dezelfde manier antwoorden. Een eenmalige menselijke pentest per jaar kan geen oppervlak bewaken dat muteert bij elke deploy, elke nieuwe microservice, elke verse API. Die mismatch is de hele reden dat de AI pentest-markt explodeerde.
De blootstellingsdata zijn meedogenloos. Publieke device-zoekmachines indexeren miljoenen op het internet aangesloten hosts in één enkel land, en de meeste hebben nog nooit één test gezien. Honeypots daargelaten is dat echt aanvalsoppervlak dat open staat.
De vraag werd dus niet langer “moeten we dit gebruiken?” Het werd “welk AI pentest-platform bewijst daadwerkelijk wat het vindt?” Dat is de vraag die deze benchmark beantwoordt. Snelheid is inmiddels de basisvereiste. Bewijs is de hoofdprijs.
Hoe we elk AI pentest-platform hebben beoordeeld
We beoordeelden elke tool op zes dimensies. Elk daarvan koppelt aan een vraag die een koper ook echt stelt.
- Scope-dekking — test het web, API, mobiel, Kubernetes, cloud en intern netwerk, of slechts één hoekje?
- Exploit-validatie — bewijst het een bevinding met een werkende proof-of-concept, of markeert het alleen een “misschien”?
- Aanvalsketen-analyse — kan het bugs met lage ernst aaneenketenen tot één kritiek pad, zoals een echte aanvaller zou doen?
- Autonomie — draait het van begin tot eind met nul mensen in de lus?
- Compliance-mapping — zijn bevindingen out of the box gekoppeld aan ISO 27001, SOC 2, PCI-DSS, NIS2 en DORA?
- Snelheid tot resultaat — minuten en uren, of weken?
Die zes dimensies volgen de manier waarop professionals al over testen nadenken. De OWASP Web Security Testing Guide kadert dekking en validatie op dezelfde manier. Voor aanvalsketens leunen we op het MITRE ATT&CK-model van tactieken en technieken. En de control-mapping volgt de NIST-familie van standaarden.
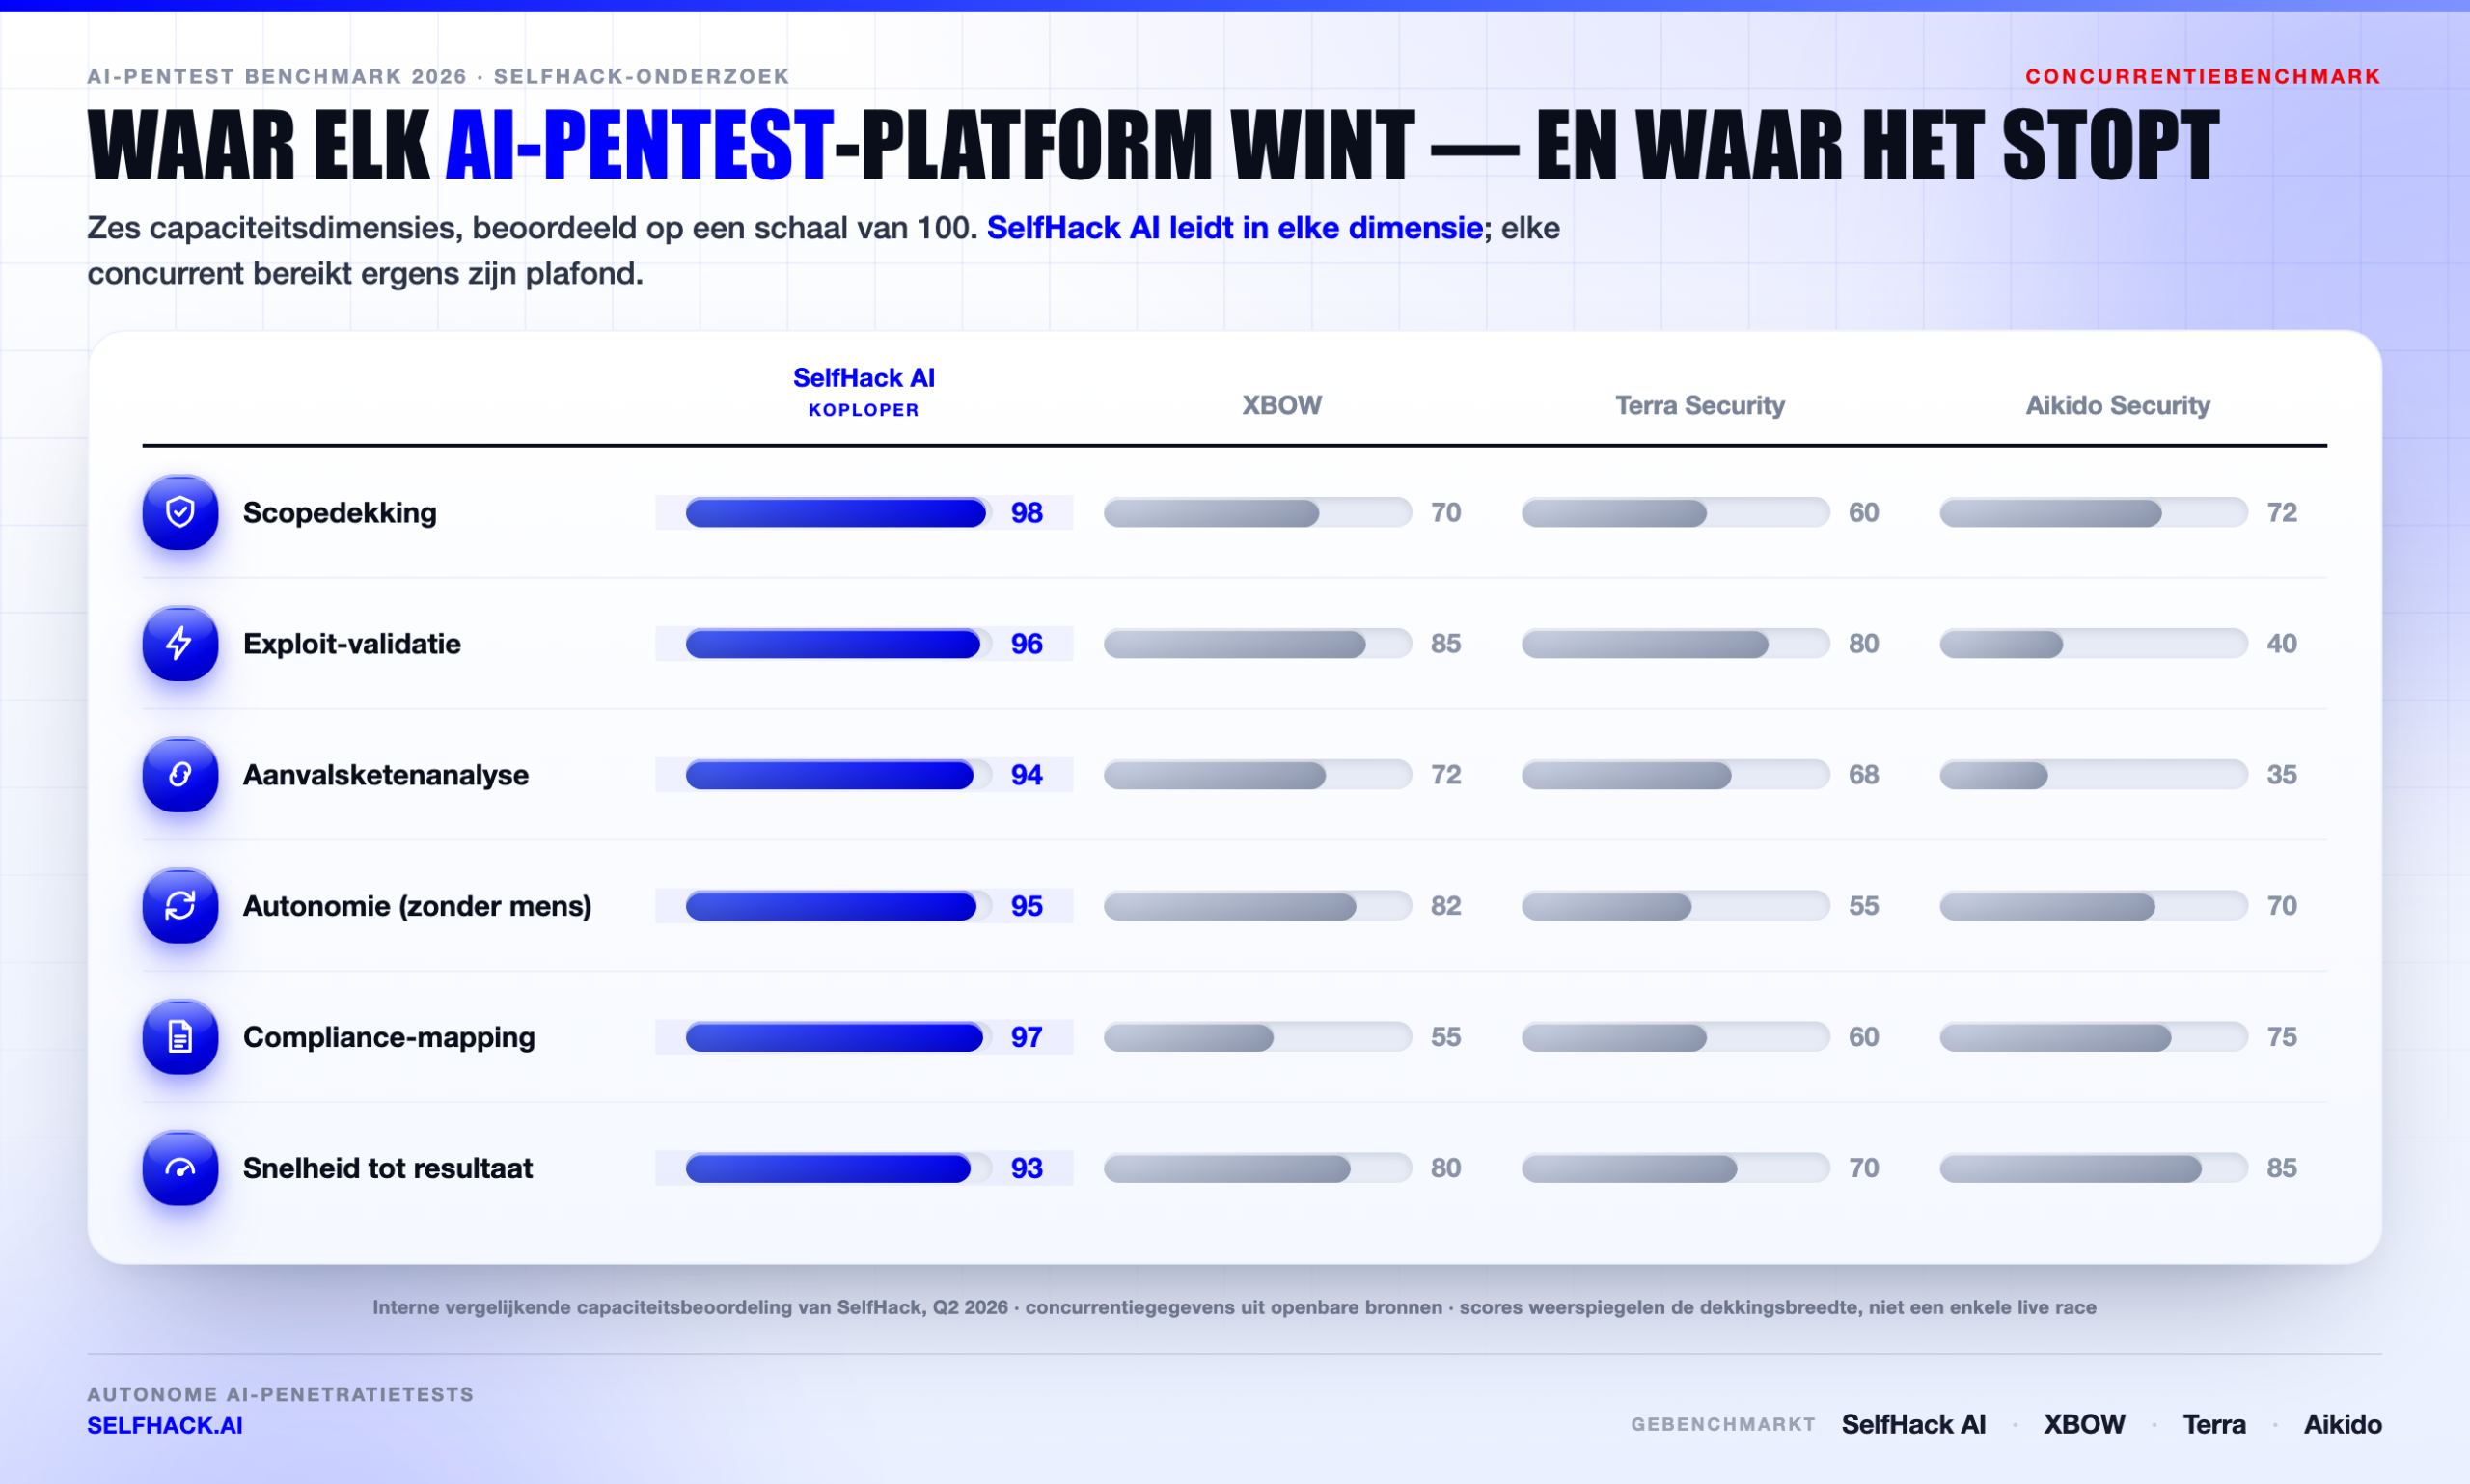
De grafiek hierboven toont de spreiding. SelfHack AI staat bovenaan op elke dimensie, maar de gaten vertellen het echte verhaal. XBOW zit er dichtbij op exploit-validatie. Aikido zit er dichtbij op snelheid. Niemand anders dekt alle zes tegelijk.
Scores lopen van 0 tot 100 en weerspiegelen de breedte van de dekking, niet één live race. Dat is belangrijk. Een tool kan briljant zijn in één ding en afwezig in een ander, en een eerlijke AI pentest benchmark moet beide laten zien.
De vier kandidaten in één oogopslag
Vóór het directe duel hier de korte versie van wie elke speler is en wat ze daadwerkelijk leveren.
SelfHack AI — het multi-agent pentest-leger
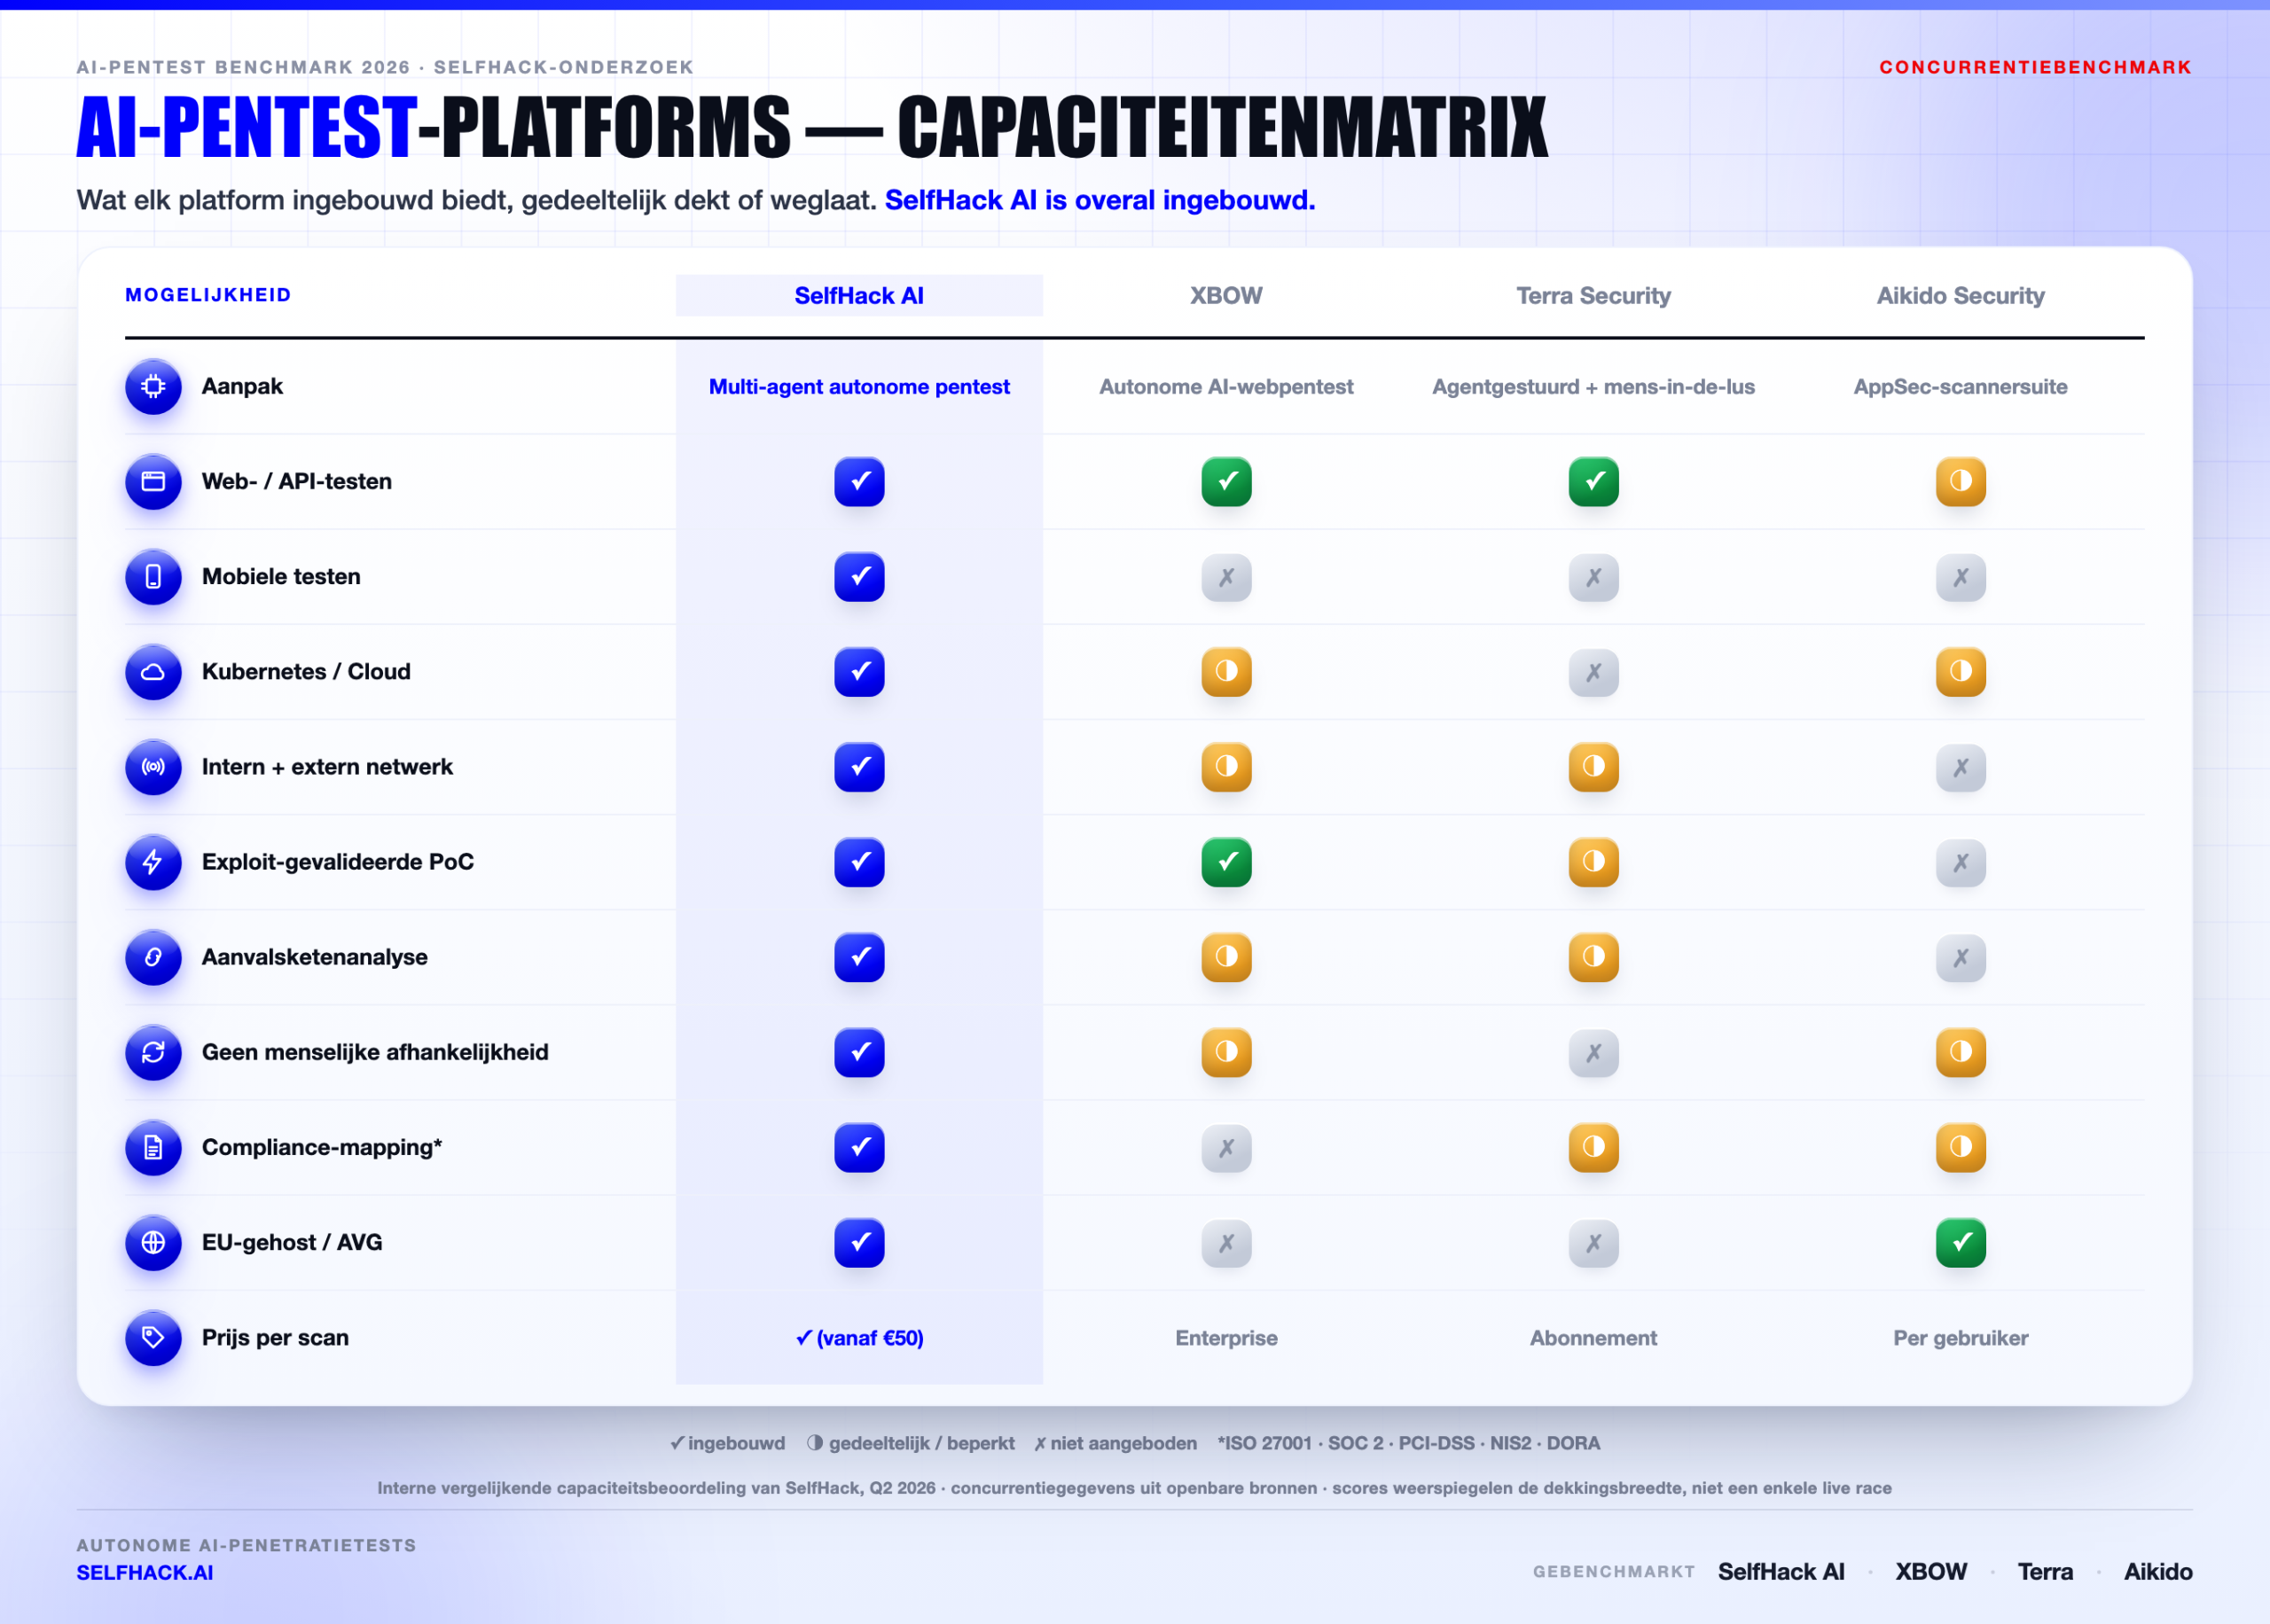
SelfHack AI draait een zwerm gespecialiseerde agents die ontdekken, verifiëren en exploiteren, en die elkaar dubbelchecken voordat een bevinding de deur uit gaat. Het team noemt het een jurysysteem. Elk gemeld probleem arriveert met een werkende proof-of-concept, en daarom blijft het false-positive-percentage laag.
Dekking is de kop boven het artikel. SelfHack AI test web, API, mobiel, Kubernetes, cloud, intern en extern netwerk in één engagement. Rapporten koppelen direct aan ISO 27001, SOC 2, PCI-DSS, NIS2 en DORA. Het is EU-gehost en AVG-conform, en de prijs begint per scan in plaats van per seat of per asset.
XBOW — de autonome web-exploiter
Eer wie eer toekomt. XBOW is oprecht indrukwekkend. In 2025 klom het naar de top van de HackerOne US-leaderboard als autonome AI-hacker, en diende het meer in dan menselijke researchers op live programma’s.
De engine is gebouwd voor webapplicatie-exploitatie op schaal, en daar is het erg goed in. De grenzen zijn scope en bereik: XBOW concentreert zich op webtargets en verkoopt aan grote Amerikaanse ondernemingen. Zit jouw risico in mobiel, Kubernetes of intern netwerk, dan valt dat buiten zijn baan.
Terra Security — agentic, met een menselijke co-piloot
Terra Security duwt een context-bewust, continu model. De agents leren een applicatie in de loop van de tijd kennen en hertesten zodra die verandert — een slim antwoord op apps die dagelijks uitleveren. Terra was in 2025 finalist in de RSAC Innovation Sandbox, wat geen kleinigheid is.
De afweging is autonomie. Terra houdt menselijke experts in de lus om te valideren en te sturen, en richt zich op klantgerichte webassets. Dat is een bewuste ontwerpkeuze, geen tekortkoming. Het betekent alleen dat het geen nul-mens, full-stack AI pentest is.
Aikido Security — de scannersuite voor de developer
Aikido is de vriendelijkste tool hier, en developers zijn er dol op. Het vouwt SAST, DAST, SCA, cloud-posture, secret-detectie en container-scanning in één strak dashboard, met ruisreductie die engineers een stortvloed aan rommeltickets bespaart.
Maar laten we eerlijk zijn over de categorie. Aikido is een scanner- en posture-platform, geen exploitatie-pentest. Het vertelt je dat een dependency kwetsbaar is; het ketent geen drie zwakheden aaneen tot een domein-overname en bewijst dat ook niet. Andere taak, andere diepgang.
Direct vergeleken: waar elke AI pentest-tool wint en breekt
Nu het interessante deel. Op elke afzonderlijke as ligt het veld dicht bij elkaar. Over alle zes heen verandert het beeld snel.
Scope en dekking
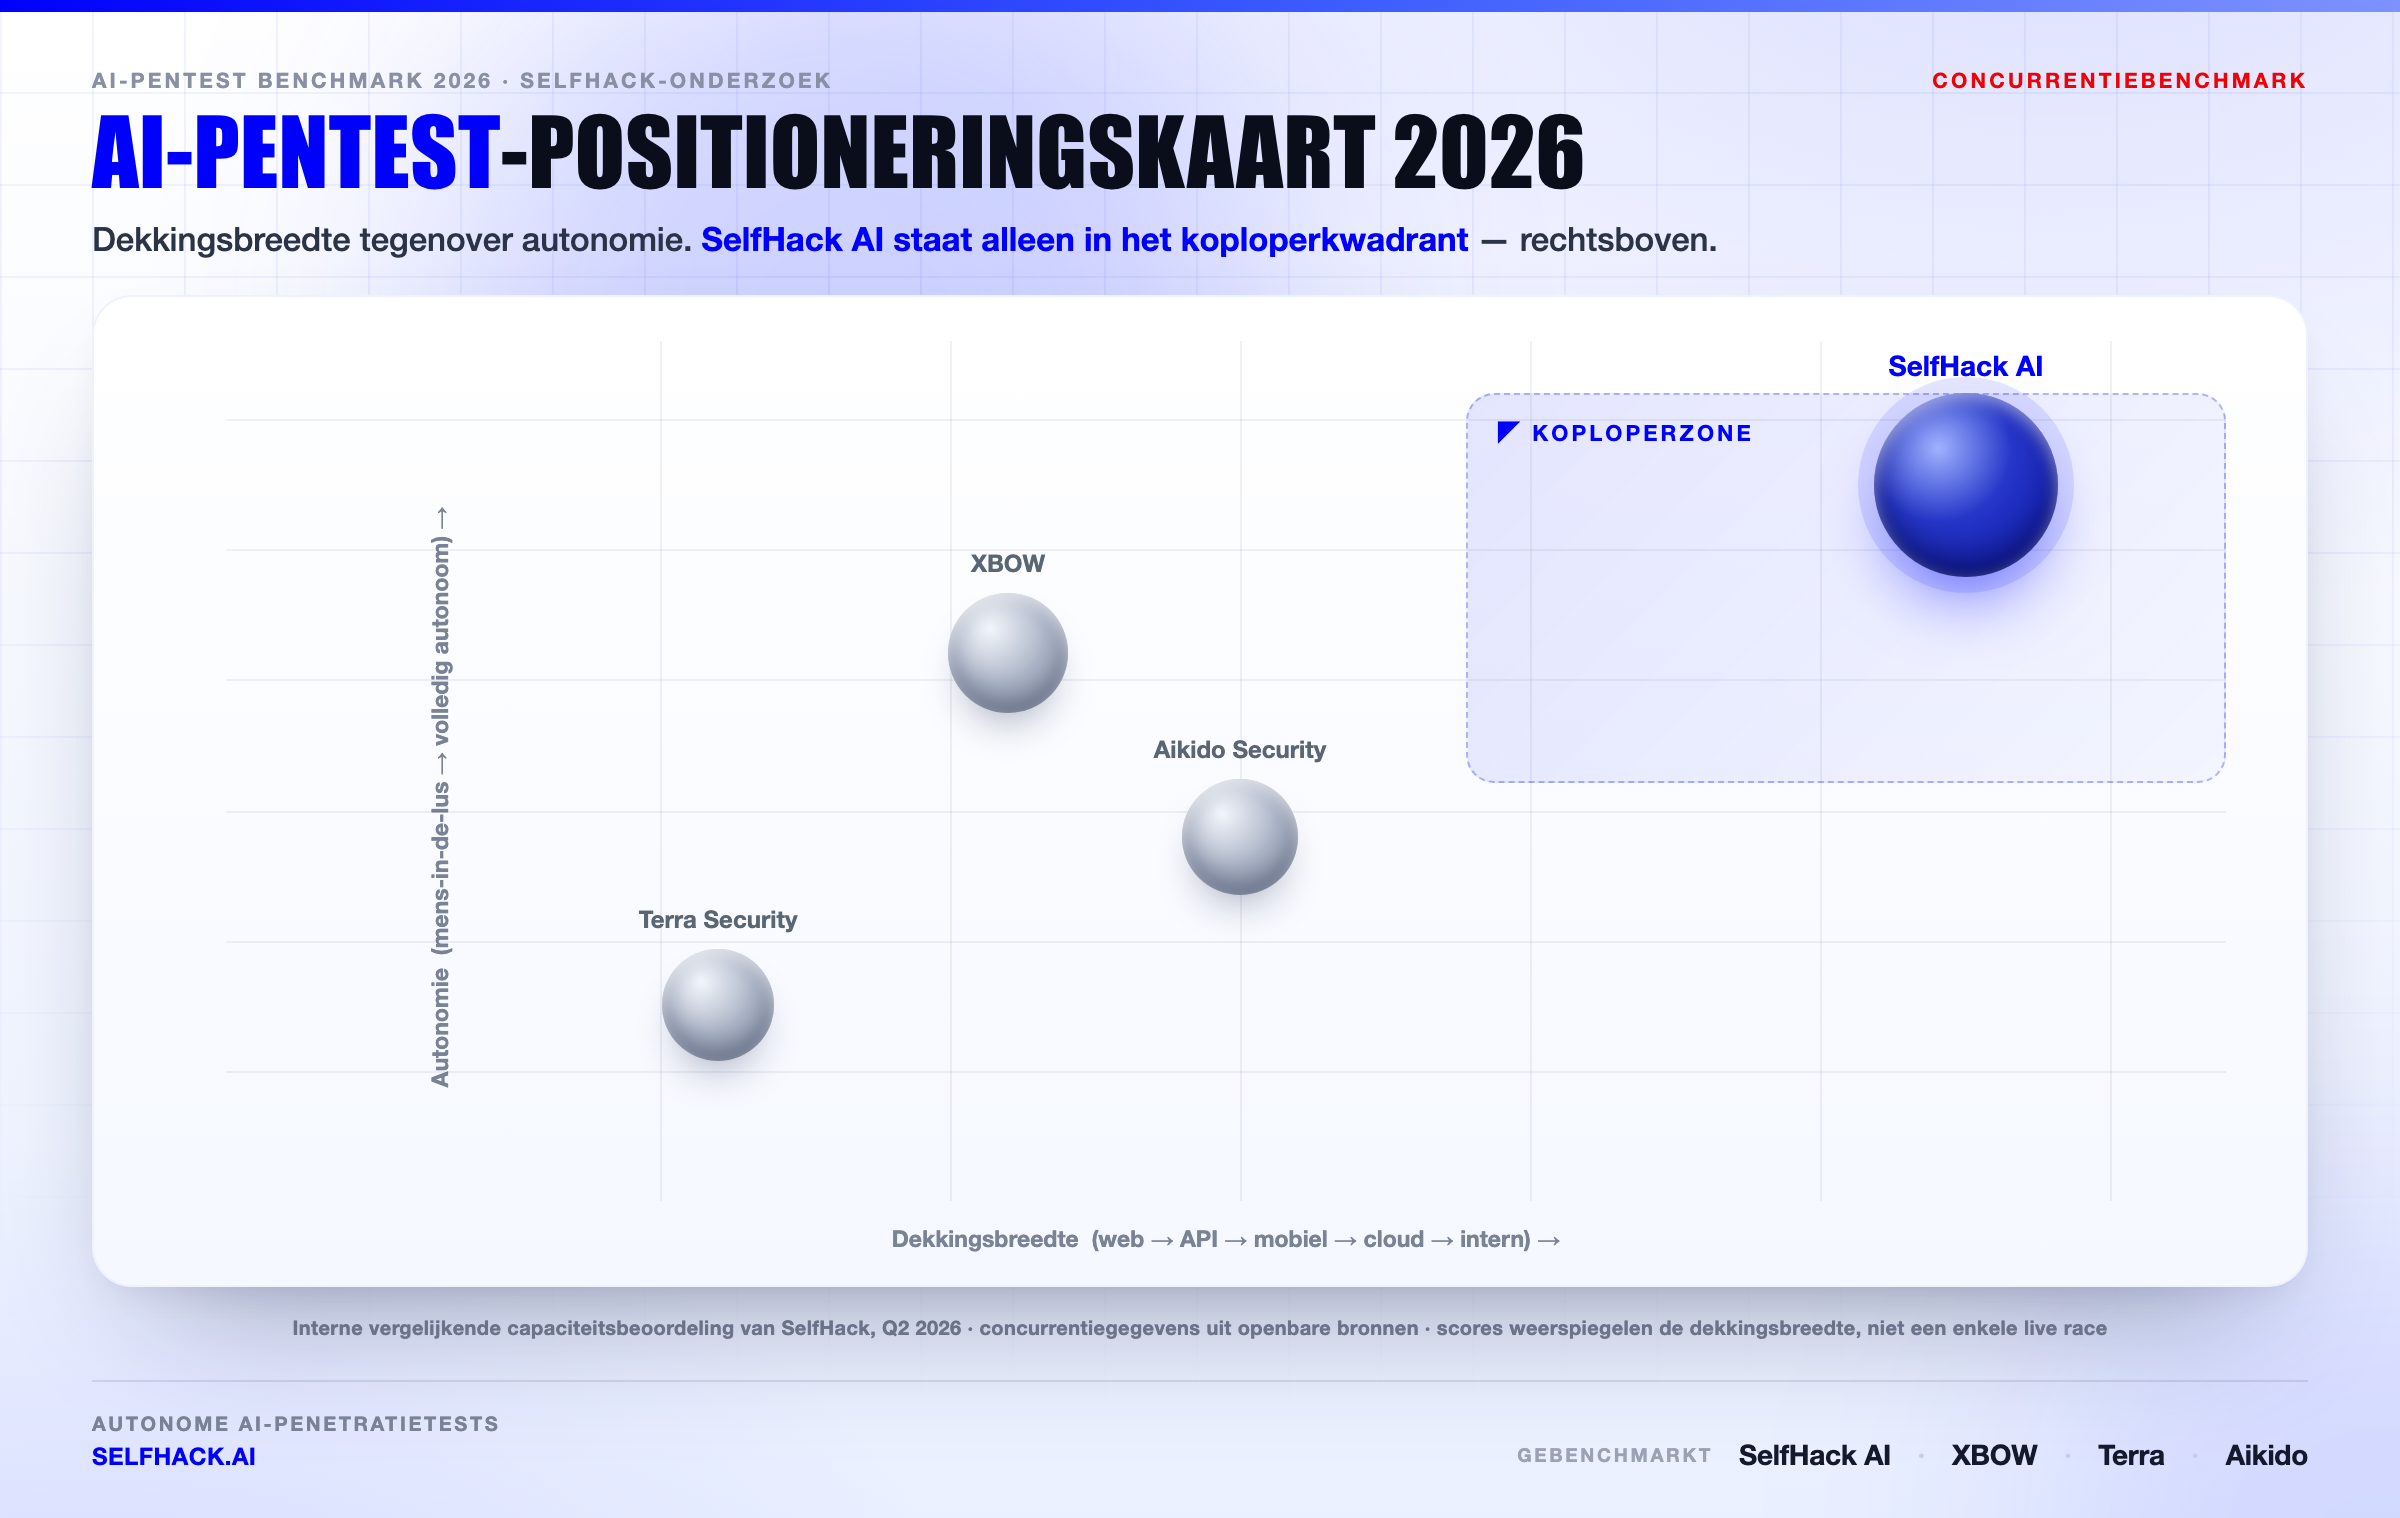
Dit is het breedste gat in de hele AI pentest benchmark. SelfHack AI test zeven aanvalsoppervlakken in één run. XBOW en Terra centreren op web. Aikido scant code en cloud, maar exploiteert niet.
Waarom is dat belangrijk? Omdat aanvallers de scope van jouw tool niet respecteren. Ze pivoteren van een gelekte API-sleutel naar een cloud-role naar een interne service, en een web-only test ziet de tweede en derde sprong in die keten nooit.
Exploit-validatie en false positives
Elke serieuze koper is wel eens gebrand door een scanner die wolf riep. Een rapport met 400 “criticals” en geen bewijs is erger dan geen rapport — het begraaft de drie bevindingen die je echt onderuit kunnen halen.
SelfHack AI en XBOW valideren beide via exploitatie, en dat is terug te zien in hun cijfers. Terra valideert ook, met menselijke hulp. Aikido rapporteert per ontwerp potentiële problemen in plaats van bewezen problemen. Onze ervaring leert dat exploit-gevalideerde bevindingen de allergrootste tijdsbesparing zijn die een securityteam uit zo’n test haalt.
Stel je een concrete keten voor. Een scanner markeert een blootgestelde storage-bucket met middelmatige ernst en haalt zijn schouders op. Een exploitatie-engine leest die bucket, vindt er een verlopen API-token in, gebruikt het token om een cloud-role te bereiken, en trekt vanuit die role klantgegevens. Dezelfde startbug, een totaal ander einde. De één leest als “medium, misschien later.” De ander leest als “kritiek, vanavond fixen.” Alleen een engine die de keten daadwerkelijk afloopt, kan je vertellen welke van de twee je echt hebt.
Autonomie en snelheid
Autonomie is waar de “AI” in AI pentest zijn naam verdient. SelfHack AI draait van begin tot eind zonder dat een analist stuurt, en een Auto Scanner-passage is in ongeveer twee uur klaar. XBOW is ook sterk autonoom. Terra houdt een persoon in de lus, wat kwaliteit toevoegt maar ook wachttijd.
Snelheid zonder diepgang is wel een valkuil. Aikido is snel omdat scannen snel is — het doet minder werk dan een exploitatie-engine. Een eerlijke lezing beloont diepgang-op-snelheid, niet pure snelheid alleen.
Prijs en compliance
Prijsmodellen splitsen het veld helder. SelfHack AI rekent per scan, beginnend laag, zonder asset-limieten of jaarlijkse lock-in. XBOW is enterprise. Terra is abonnement. Aikido is per seat.
Compliance is de stille onderscheider. De meeste teams kopen zo’n test omdat een auditor erom vroeg. SelfHack AI levert audit-klare output, gekoppeld aan ISO 27001, SOC 2, PCI-DSS, NIS2 en DORA, zodat het rapport direct in de bewijsmap valt. De anderen laten meer van die mapping aan jou over.
Welk AI pentest-platform moet je kiezen?
Sla het specsheet even over. Kies op basis van wie je bent.
- Startup op weg naar SOC 2 of ISO 27001: je hebt breedte en audit-klare rapporten nodig zonder een budget met zes nullen. SelfHack AI past daar netjes in.
- Enterprise met één kritieke webapp: de autonome web-exploitatie van XBOW is moeilijk te verslaan op dat ene oppervlak.
- Productteam dat dagelijks uitlevert: het continue, context-bewuste testen van Terra Security houdt tred met verandering.
- Engineering-organisatie die in-pipeline scannen wil: Aikido Security geeft developers snelle, ruisarme feedback in de IDE en CI.
De meeste kopers met wie we praten zitten in die eerste categorie. Ze hebben een volledige stack, een krap budget en een auditor die in hun nek hijgt. Dat is precies het geval waarvoor een AI pentest zoals SelfHack AI Auto Scanner is gebouwd.
De waarheid is dat je niet voor altijd met één tool hoeft te trouwen. Tal van teams draaien Aikido in de pipeline voor de dagelijkse hygiëne en een volledige AI pentest van SelfHack AI vóór elke release of audit. Lagen verslaan wonderpillen.
Hoe je je eerste AI pentest draait (een 4-stappenplan)
Zo’n test kopen is makkelijk. Waarde halen uit de eerste run vergt iets van planning. Hier is het pad dat we met nieuwe teams aflopen.
- Breng eerst je echte scope in kaart. Som elk oppervlak op dat het internet raakt — webapps, API’s, mobiele backends, cloud-accounts, Kubernetes-clusters. Test een tool er maar één van, dan heb je je resultaat al afgetopt. Kies een AI pentest die de hele lijst dekt.
- Eis exploit-gevalideerde bevindingen. Vertel de leverancier dat je bewijs wilt, geen kansrekening. Een platform dat een werkende proof-of-concept bij elke bevinding levert, bespaart je engineers het triëren van honderden “misschiens.”
- Koppel het aan een compliance-doel. De meeste eerste pentests bestaan om een audit te halen. Zorg dat het rapport koppelt aan jouw raamwerk — ISO 27001, SOC 2, PCI-DSS, NIS2 of DORA — zodat de output direct in je bewijspakket valt.
- Hertest nadat je hebt gefixt. Een bevinding is pas gesloten als een tweede run bevestigt dat de fix standhield. Prijs per scan maakt die lus goedkoop, wat één stille reden is dat teams het verkiezen boven jaarcontracten.
Doe het op die manier en de eerste scan betaalt zichzelf terug. Je komt binnen met een scope, je loopt buiten met bewijs, en de auditor stopt met het stellen van ongemakkelijke vragen. Dat is het hele punt van een moderne AI pentest.
Wat een AI pentest nog steeds niet kan (en hoe je het gat dicht)
We verkopen een AI pentest-platform, dus zie deze sectie als een teken dat we liever eerlijk tegen je zijn dan dat we te veel beloven.
Autonome agents zijn buitengewoon op schaal en herhaling. Ze zijn nog geen volledige vervanging voor een creatieve menselijke red-teamer bij elk probleem. Drie gebieden belonen nog steeds een menselijke hand.
- Diepe misbruik van bedrijfslogica. Een agent kan een checkout-flow snel testen. Een slimme mens spot soms een meerstaps misbruikpad dat geen model eerder heeft gezien — bijvoorbeeld een coupon-bug aaneenketenen tot gratis voorraad.
- Aanvallen op de menselijke laag. Phishing, pretexting en fysieke toegang vallen buiten wat een AI pentest-tool raakt. Die vragen om een social-engineering-engagement.
- Gloednieuwe logica in nieuwe apps. Hoe ongebruikelijker jouw domein, hoe meer de intuïtie van een expert toevoegt bovenop de dekking van de machine.
Dus hoe dicht je het gat? Je stapelt de lagen.
Draai een AI pentest continu voor breedte, snelheid en bewijs. Haal er vervolgens een of twee keer per jaar een menselijk red team bij voor de creatieve randgevallen. De AI behandelt de 95% die vroeger de uren van je consultants opvrat; de mensen richten zich op de 5% die hen oprecht nodig heeft.
SelfHack AI is precies voor die splitsing gebouwd. De agents doen het zware werk en valideren elke bevinding via exploitatie, en een expert-review-optie staat klaar wanneer een app met hoge inzet een tweede paar ogen wil. Eerlijke tools vertellen je waar ze stoppen. Hier stoppen wij, en zo dichten we het.
FAQ
Wat is een AI pentest?
Een AI pentest is een penetratietest die wordt aangedreven door autonome agents in plaats van door een menselijke consultant alleen. Het systeem ontdekt je aanvalsoppervlak, test het, en — op de betere platforms — bewijst elke bevinding met een werkende exploit. Het doel is de diepgang van een handmatige pentest op de snelheid en schaal van software.
Is AI-penetratietesten net zo goed als een menselijke pentester?
Op dekking en snelheid verslaat een AI pentest al een menselijk team — geen mens test elke week duizenden vertrouwensgrenzen handmatig. Topexperts onder de mensen blijven voorlopen op nieuw misbruik van bedrijfslogica. De sterkste platforms dichten dat gat met exploit-validatie en aanvalsketen-analyse, en daarom wegen die twee dimensies zo zwaar in deze benchmark.
Hoe verschilt SelfHack AI van XBOW?
XBOW is een uitstekende autonome web-exploiter met een enterprise, op de VS gerichte voetafdruk. SelfHack AI dekt web, API, mobiel, Kubernetes, cloud en intern netwerk in één run, koppelt bevindingen aan compliance-raamwerken, en rekent per scan. Dezelfde autonome geest, veel bredere scope.
Kan een AI pentest voldoen aan de eisen van SOC 2 of ISO 27001?
Ja, wanneer het rapport exploit-gevalideerd is en gekoppeld aan controls. SelfHack AI genereert audit-klare output, afgestemd op ISO 27001, SOC 2, PCI-DSS, NIS2 en DORA. Auditors hechten eraan dat bevindingen echt en herleidbaar zijn, en bewezen exploits halen die lat.
Hoeveel kost een AI pentest?
Dat hangt af van het model. SelfHack AI begint per scan zonder asset-limieten, wat het ruim onder legacy-firma’s en enterprise-tools houdt. Abonnements- en per-seat-concurrenten kunnen oplopen tot vijf cijfers per jaar zodra je assets of gebruikers opschaalt.
Zijn AI pentest-resultaten veilig om te vertrouwen?
Vertrouwen komt uit validatie. Een tool die elke bevinding via exploitatie bewijst, produceert veel minder false positives dan een signature-scanner. Daarom zetten we exploit-validatie zo hoog — het is het verschil tussen een rapport waar je naar handelt en een rapport waar je over in discussie gaat.
Het oordeel
Elk platform in deze benchmark is ergens goed in. XBOW bezit de autonome web-exploitatie. Terra bezit het continue, context-bewuste testen. Aikido bezit het developer-vriendelijke scannen.
SelfHack AI bezit het hele bord. Full-stack dekking, exploit-gevalideerde bevindingen, nul menselijke afhankelijkheid, native compliance-mapping en prijs per scan — samen, in één platform. Daarom leidt het deze benchmark, en daarom blijft het als eerste opduiken wanneer teams AI pentest-tools vergelijken.
Doe een stap terug en de trend is moeilijk te missen. De markt beweegt van scanners voor één oppervlak naar agentic platforms die alles testen en bewijzen wat ze vinden. SelfHack AI staat al aan de overkant van die beweging. De concurrenten zijn goed, en sommige zijn uitstekend op eigen terrein — maar een koper die één AI pentest nodig heeft om de hele stack te dekken, een audit te halen en binnen budget te blijven, landt steeds op hetzelfde antwoord. Breedte plus bewijs plus prijs, zonder analist in het kritieke pad, is een combinatie die niemand anders vandaag levert.
Wil je het op je eigen stack zien? Start een scan en krijg een exploit-gevalideerd, audit-klaar rapport — bestel een AI pentest bij SelfHack AI of neem contact op met ons team voor een rondleiding. We hebben het veld getest zodat jij dat niet hoeft. Breng je lastigste target, en laat de agents bewijzen wat ze erop vinden.
Gegevens gebaseerd op openbaar beschikbare informatie per Q2 2026. SelfHack AI-statistieken komen uit een interne beoordeling. Capaciteiten, prijzen en positionering van concurrenten kunnen veranderen — verifieer bij elke leverancier vóór aankoop.


