
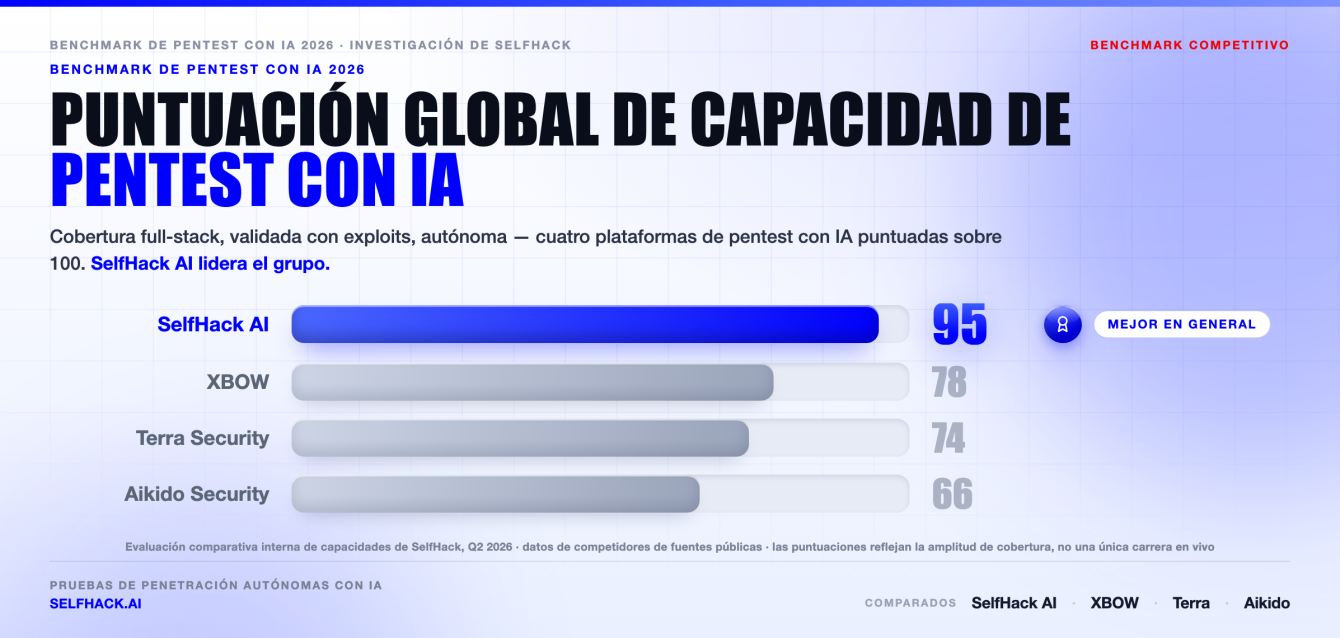
Benchmark de pentest con IA 2026: SelfHack AI frente a XBOW, Terra Security y Aikido
- SelfHack AI encabeza este benchmark de pentest con IA porque es la única plataforma que ejecuta un pentest full-stack validado por exploits — web, API, móvil, Kubernetes, cloud y red interna — con cero dependencia humana y mapeo de cumplimiento nativo.
- XBOW es el explotador web autónomo más fuerte que probamos. Lideró la clasificación de HackerOne en EE. UU. en 2025. Pero sigue siendo web-céntrico y se vende a escala enterprise.
- Terra Security hace pruebas continuas inteligentes y conscientes del contexto, aunque mantiene a un humano en el bucle y apunta sobre todo a activos web de cara al cliente.
- Aikido Security es una estupenda suite de escáneres pensada primero para desarrolladores, no un pentest de explotación real. Genial para postura de código y cloud, escasa en profundidad de cadenas de ataque.
Por qué existe este benchmark de pentest con IA
Busca “pentest con IA” hoy y te encuentras un muro de proveedores que se proclaman autónomos, precisos y rápidos. La mayoría es ruido. Así que hicimos los números nosotros mismos.
Este benchmark de pentest con IA compara cuatro plataformas que la gente realmente preselecciona en 2026: SelfHack AI, XBOW, Terra Security y Aikido Security. Cada una se llama a sí misma basada en IA. Cada una resuelve una porción distinta del problema.
La cuestión es esta. No es una sola función — es una cadena. Encontrar la superficie de ataque, probarla, demostrar el exploit, mapear el radio de impacto y luego entregar a un equipo de seguridad algo accionable sin tener que vadear falsas alarmas.
La superficie de ataque ha superado las pruebas que solo hacen humanos. Una telco mediana arrastra hoy miles de fronteras de confianza internas entre slices de red, funciones cloud-native y nodos de borde. Ningún equipo humano prueba todo eso cada trimestre. Esa es la brecha que se supone que cierra una plataforma de pentest con IA.
Escribimos esto para quienes deciden la compra: CISO, ingenieros de seguridad, responsables de DevSecOps y fundadores que necesitan un pentest real antes de una auditoría SOC 2 o ISO 27001. Si ese eres tú, esta comparativa debería ahorrarte una semana de demos.
Una nota sobre honestidad por adelantado. SelfHack AI publica este benchmark, y ponemos nuestra propia plataforma en primer lugar porque los datos lo respaldan. También señalamos dónde gana de verdad cada rival. Los datos de la competencia vienen de fuentes públicas; nuestras propias cifras vienen de benchmarks internos y llevan esa etiqueta en cada gráfico.
Qué cambió en 2026: por qué el pentest con IA se volvió mayoritario
Hace dos años, “pentest con IA” sonaba a truco de feria. Ya no.
El cambio empezó en el lado del ataque. Durante 2025 y 2026, los equipos de seguridad vieron a los atacantes cablear agentes de IA en etapas enteras de una intrusión — reconocimiento, explotación, movimiento lateral — corriendo a velocidad de máquina. Actores de baja habilidad empezaron a sacar adelante operaciones que antes exigían un especialista, porque el agente hacía las partes difíciles por ellos.
Cuando la ofensiva se automatiza, la defensa tiene que responder a la par. Un pentest humano una vez al año no puede proteger una superficie que muta con cada despliegue, cada nuevo microservicio, cada API recién creada. Ese desajuste es la razón entera de que este mercado explotara.
Los datos de exposición son brutales. Los motores públicos de búsqueda de dispositivos indexan millones de hosts expuestos a internet en un solo país, y la mayoría nunca ha visto una sola prueba. Honeypots aparte, eso es superficie de ataque real sentada al descubierto.
Así que la pregunta dejó de ser “¿deberíamos usar un pentest con IA?”. Pasó a ser “¿qué plataforma demuestra de verdad lo que encuentra?”. Esa es la pregunta que responde este benchmark. La velocidad ya es lo mínimo. La prueba es el premio.
Cómo puntuamos cada plataforma de pentest con IA
Juzgamos cada herramienta de pentest con IA en seis dimensiones. Cada una responde a una pregunta que un comprador hace de verdad.
- Cobertura de alcance — ¿prueba web, API, móvil, Kubernetes, cloud y red interna, o solo un rincón?
- Validación de exploits — ¿demuestra un hallazgo con una prueba de concepto que funciona, o solo marca un “quizá”?
- Análisis de cadenas de ataque — ¿puede encadenar fallos de baja severidad en una ruta crítica, como haría un atacante real?
- Autonomía — ¿corre de principio a fin sin ningún humano en el bucle?
- Mapeo de cumplimiento — ¿se mapean los hallazgos a ISO 27001, SOC 2, PCI-DSS, NIS2 y DORA de fábrica?
- Velocidad hasta el resultado — ¿minutos y horas, o semanas?
Esas seis dimensiones siguen la forma en que los profesionales ya piensan sobre las pruebas. La OWASP Web Security Testing Guide enmarca la cobertura y la validación de la misma manera. Para las cadenas de ataque, nos apoyamos en el modelo de tácticas y técnicas de MITRE ATT&CK. Y el mapeo de controles sigue la familia de estándares de NIST.
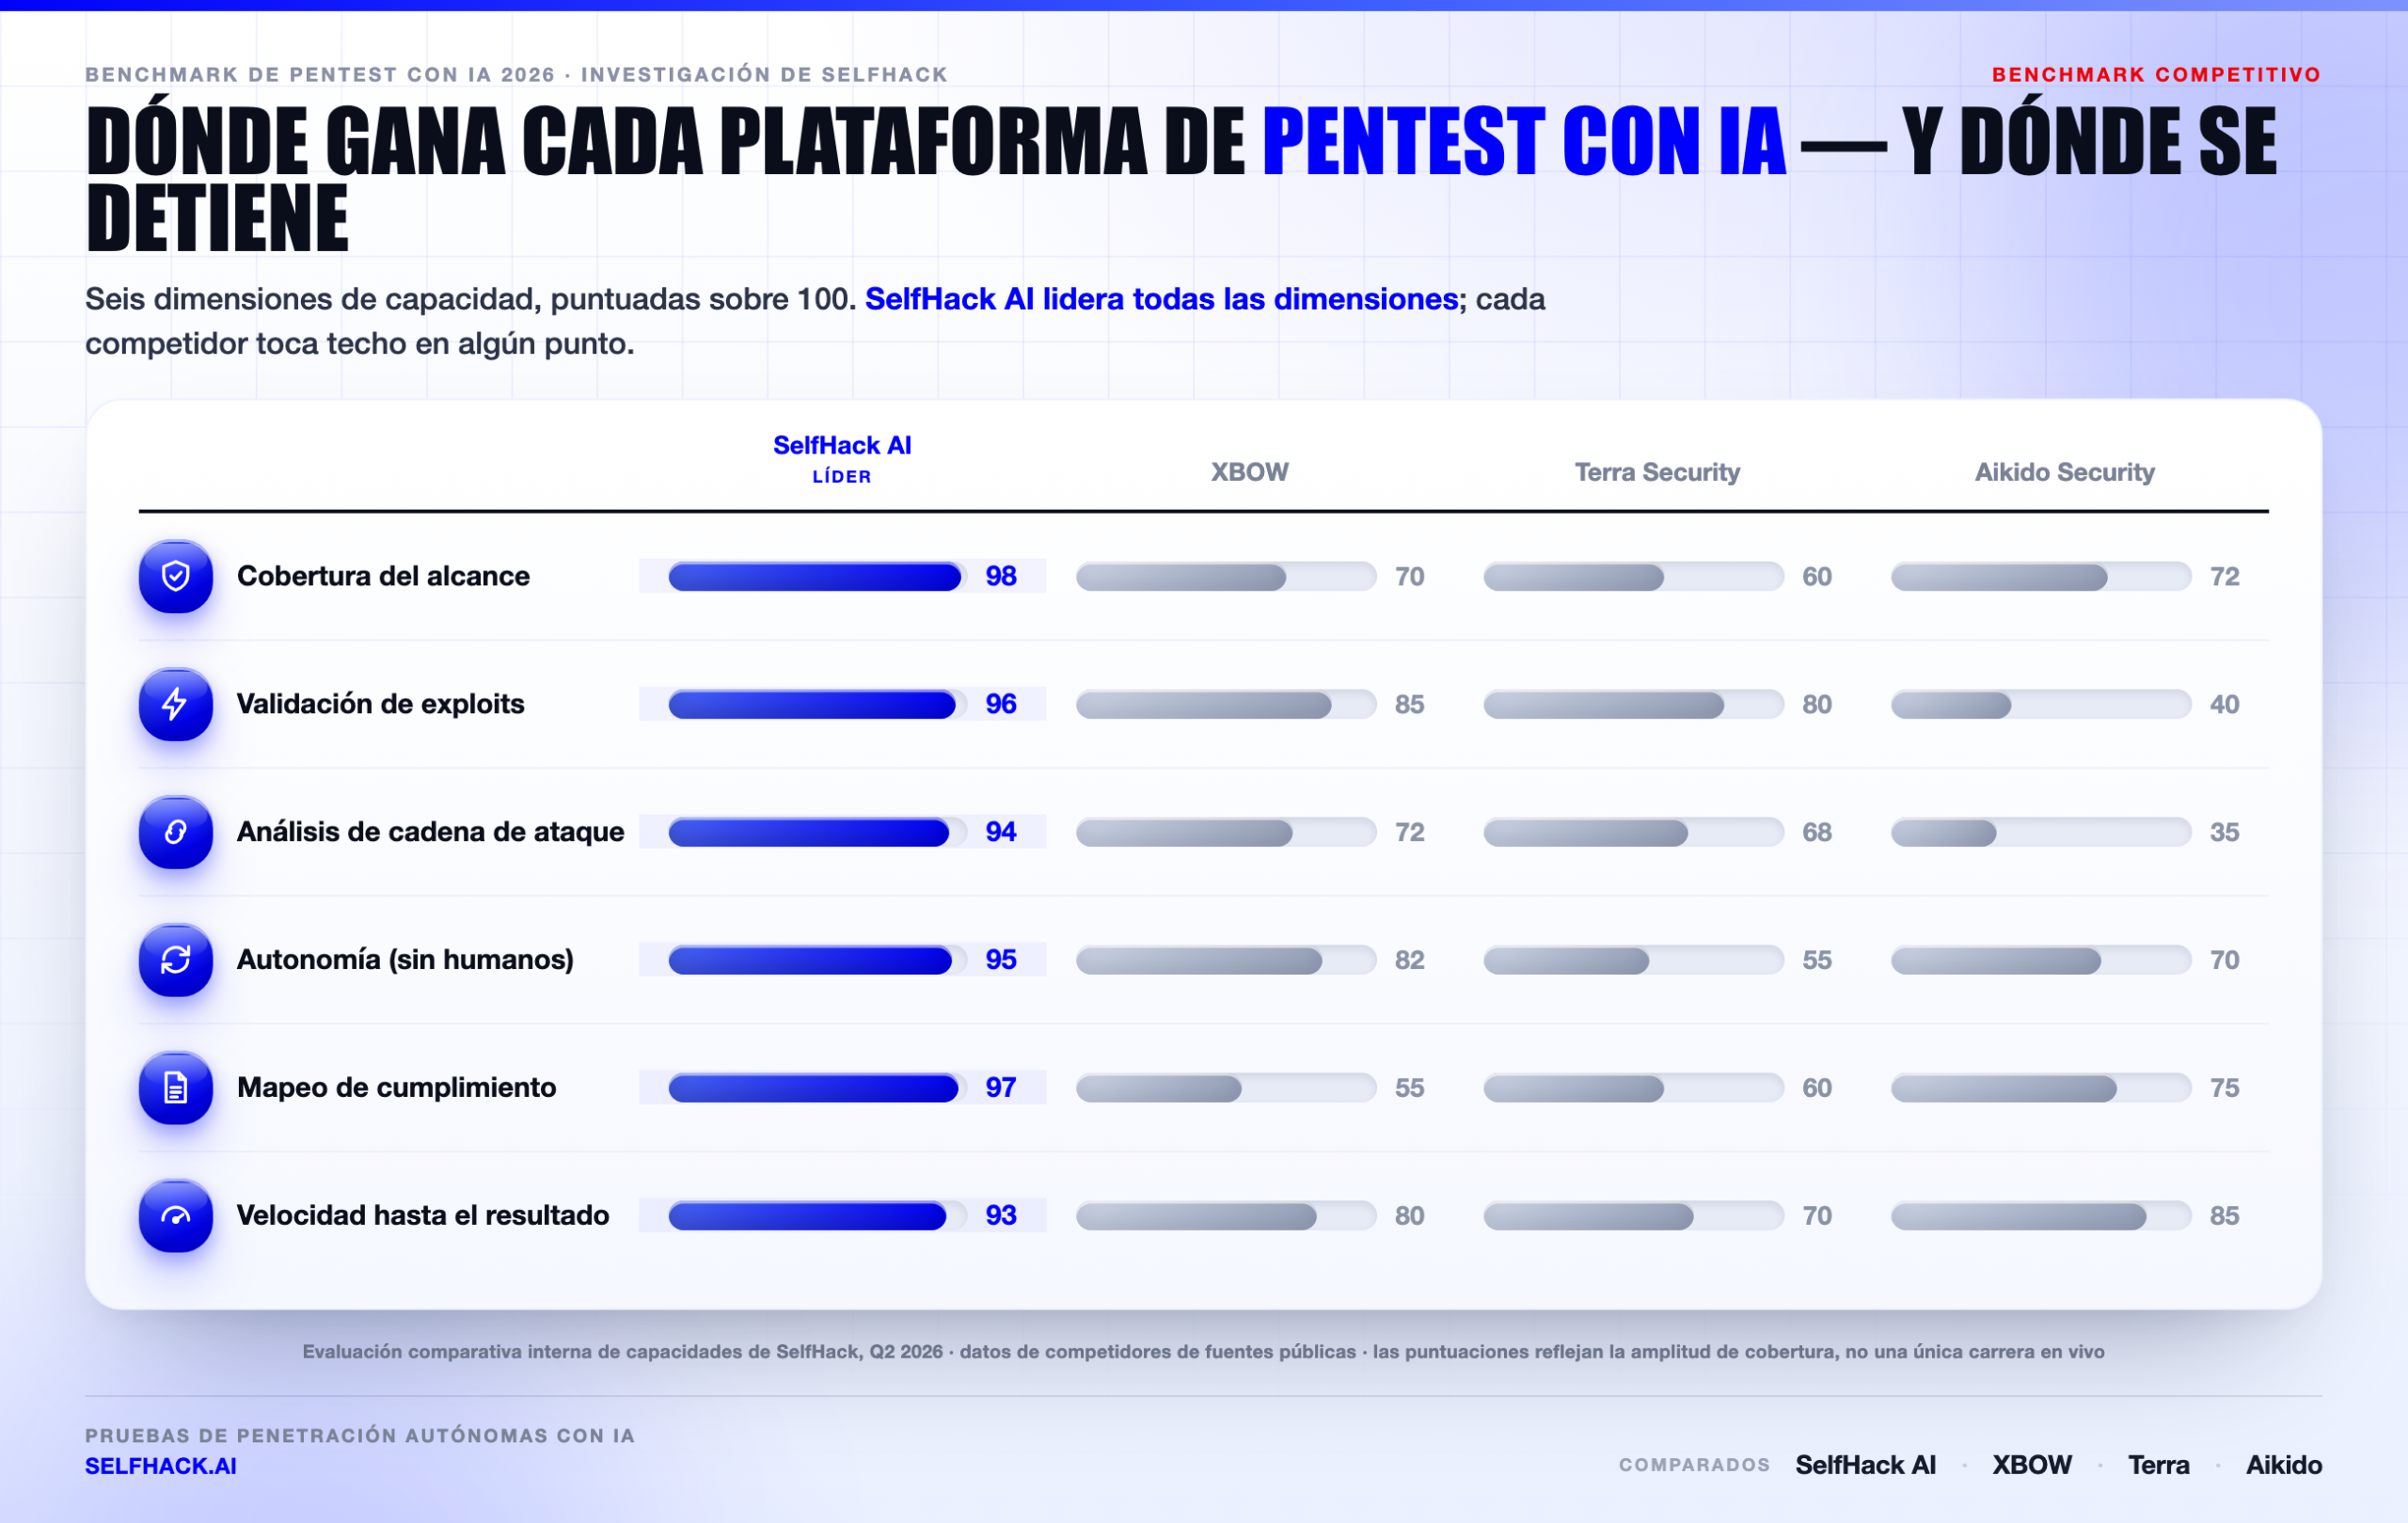
El gráfico de arriba muestra la dispersión. SelfHack AI se sitúa en lo alto de cada dimensión, pero las brechas cuentan la historia real. XBOW está cerca en validación de exploits. Aikido está cerca en velocidad. Nadie más cubre las seis a la vez.
Las puntuaciones van de 0 a 100 y reflejan la amplitud de cobertura, no una sola carrera en vivo. Eso importa. Una herramienta puede ser brillante en una cosa y estar ausente en otra, y un benchmark honesto tiene que mostrar ambas.
Los cuatro contendientes de un vistazo
Antes del cara a cara, aquí va la versión corta de quién es cada jugador y qué entrega realmente.
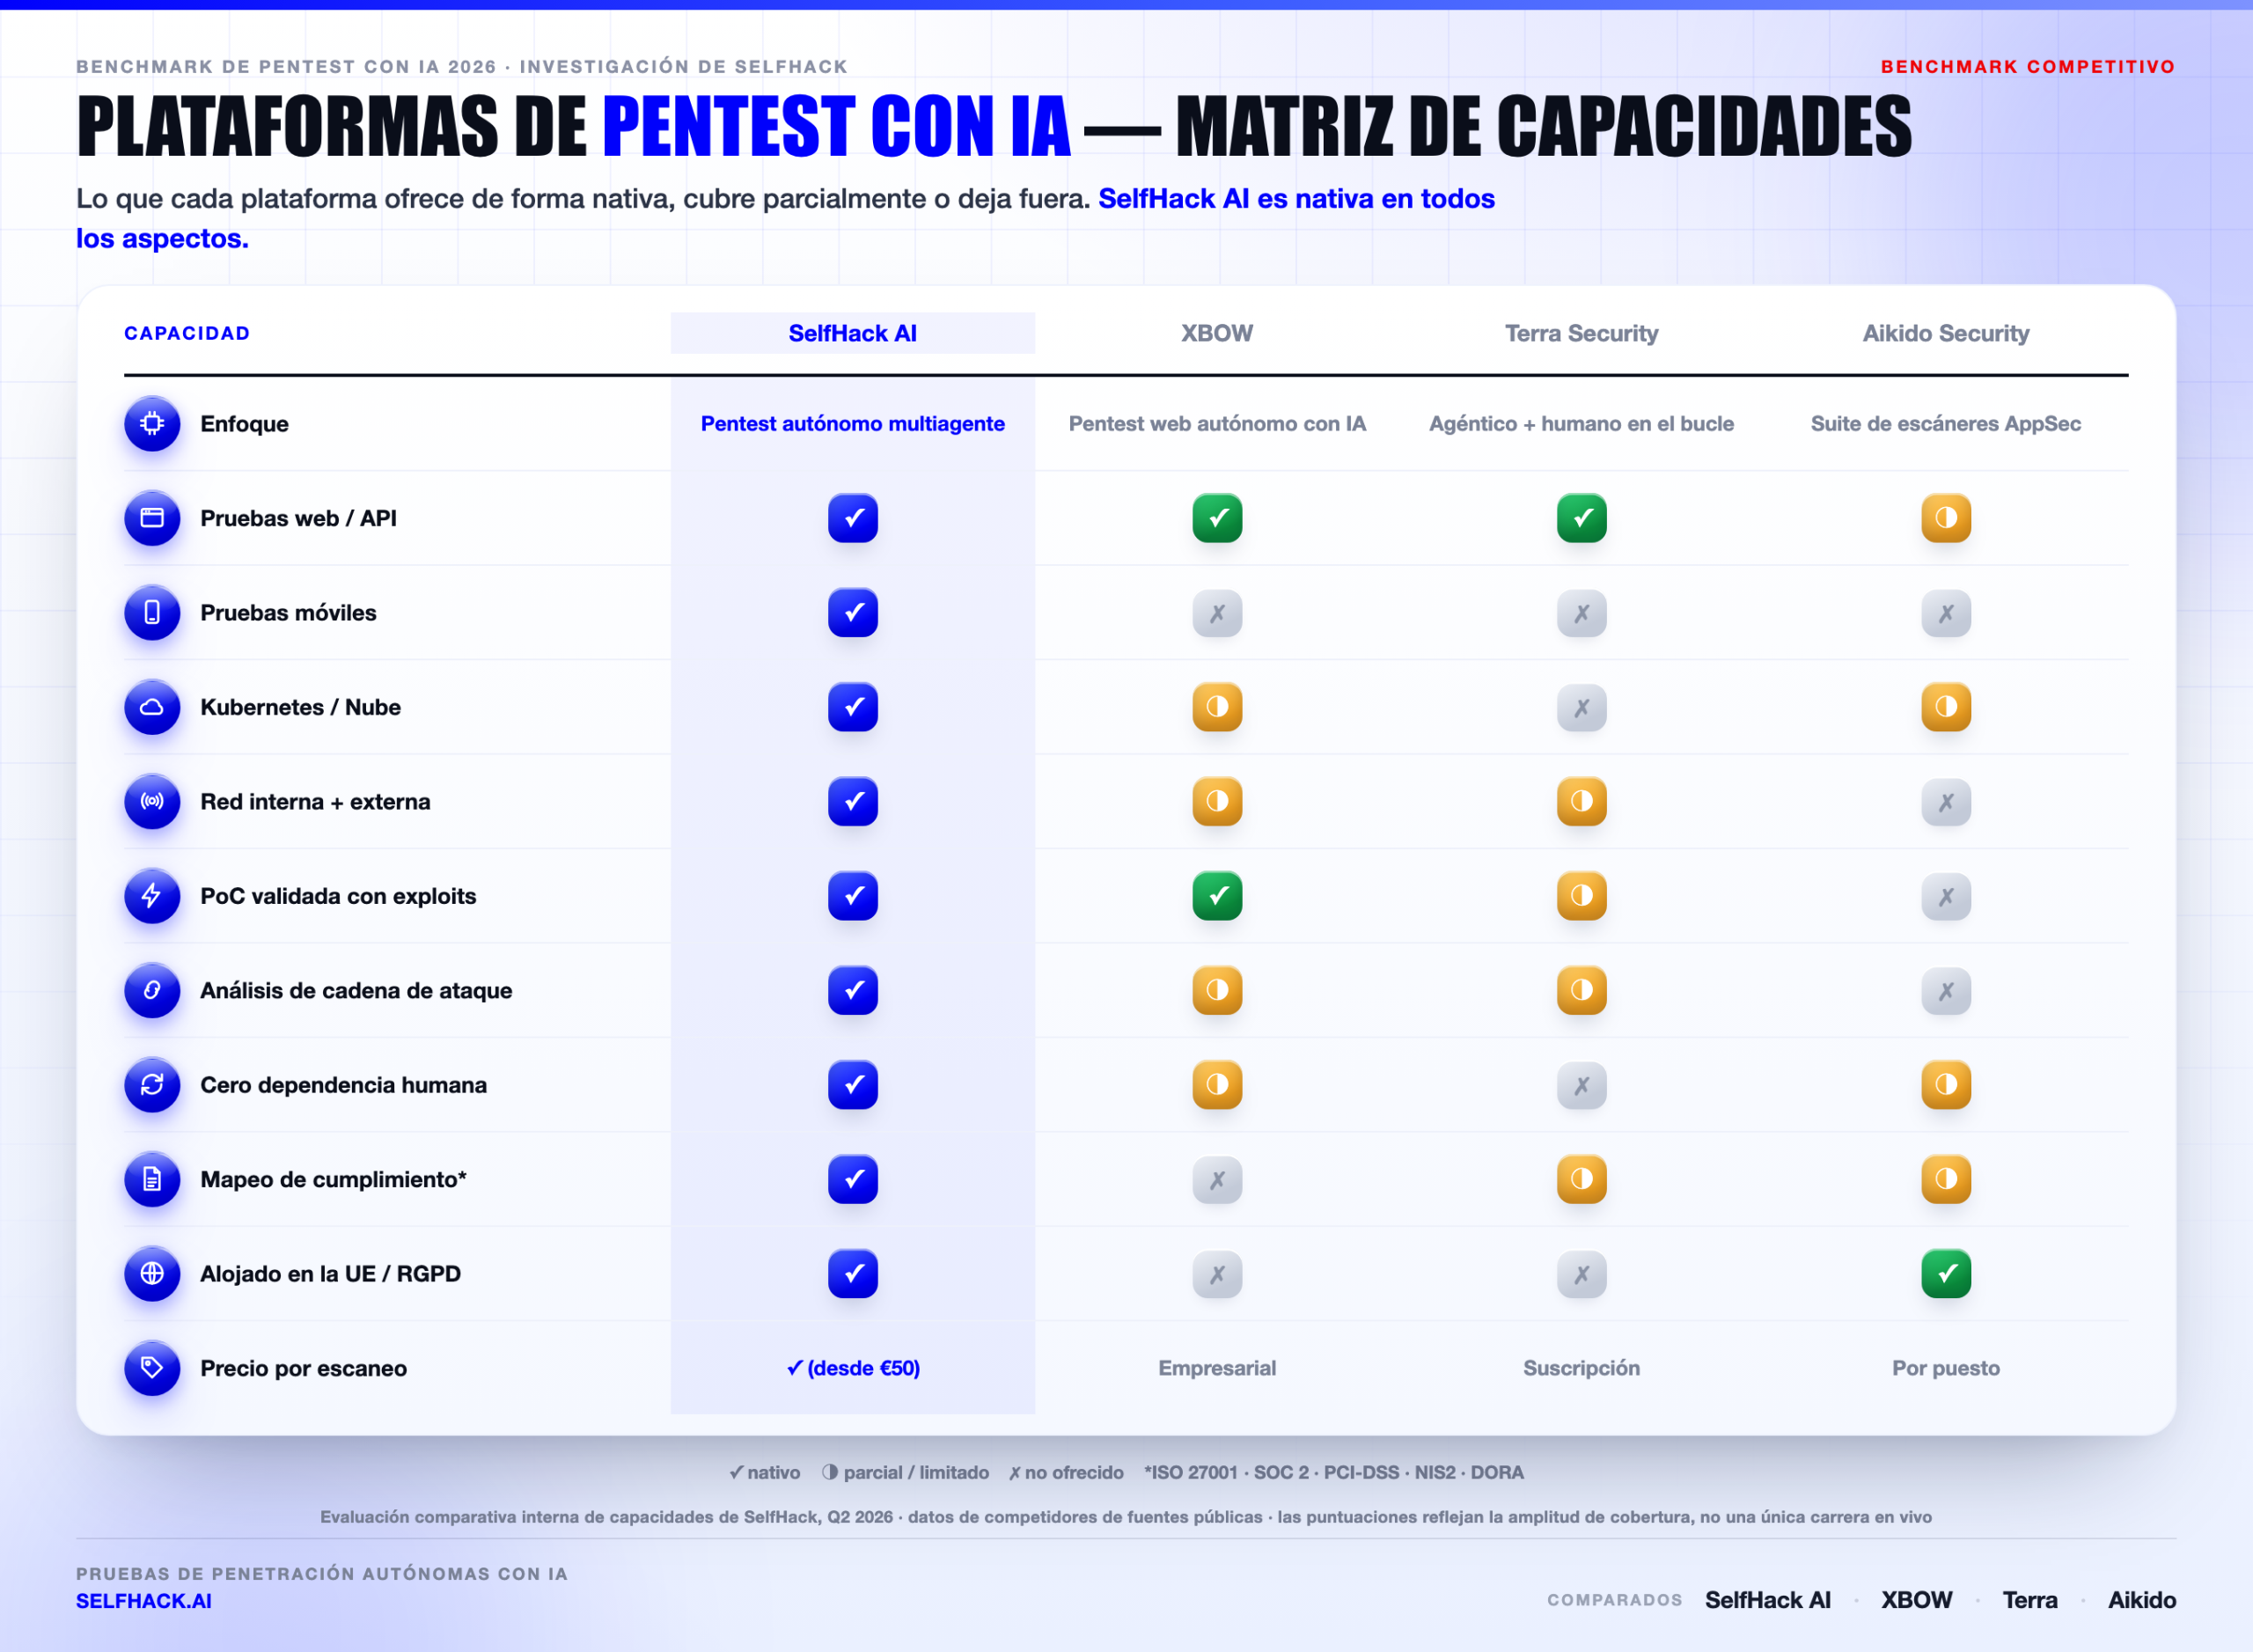
SelfHack AI — el ejército de agentes de pentest
SelfHack AI ejecuta un enjambre de agentes especializados que descubren, verifican y explotan, y luego se contrastan entre sí antes de que un hallazgo salga. El equipo lo llama un sistema de jurado. Cada incidencia reportada llega con una prueba de concepto que funciona, y por eso la tasa de falsos positivos se mantiene baja.
La cobertura es el titular. SelfHack AI prueba web, API, móvil, Kubernetes, cloud, red interna y externa en un solo encargo. Los informes se mapean directamente a ISO 27001, SOC 2, PCI-DSS, NIS2 y DORA. Está alojado en la UE y alineado con el RGPD, y el precio empieza por escaneo en lugar de por asiento o por activo.
XBOW — el explotador web autónomo
Hay que dar crédito a quien lo merece. XBOW es genuinamente impresionante. En 2025 escaló hasta lo más alto de la clasificación de HackerOne en EE. UU. como hacker de IA autónomo, superando en envíos a investigadores humanos en programas en vivo.
Su motor está construido para la explotación de aplicaciones web a escala, y se le da muy bien. Los límites son el alcance y el radio: XBOW se concentra en objetivos web y se vende a grandes empresas estadounidenses. Si tu riesgo vive en móvil, Kubernetes o red interna, eso queda fuera de su carril.
Terra Security — agéntico, con un copiloto humano
Terra Security empuja un modelo continuo y consciente del contexto. Sus agentes aprenden una aplicación con el tiempo, y luego la vuelven a probar a medida que cambia — una respuesta inteligente para apps que despliegan a diario. Terra fue finalista del Innovation Sandbox de RSAC 2025, lo cual no es poca cosa.
El compromiso está en la autonomía. Terra mantiene a expertos humanos en el bucle para validar y guiar, y se centra en activos web de cara al cliente. Es una decisión de diseño deliberada, no un defecto. Solo significa que no es un pentest full-stack sin humanos.
Aikido Security — la suite de escáneres del desarrollador
Aikido es la herramienta más amable de aquí, y a los desarrolladores les encanta. Pliega SAST, DAST, SCA, postura cloud, detección de secretos y escaneo de contenedores en un único panel limpio, con reducción de ruido que ahorra a los ingenieros una avalancha de tickets basura.
Pero seamos honestos sobre la categoría. Aikido es un escáner y una plataforma de postura, no un pentest de explotación. Te dice que una dependencia es vulnerable; no encadena tres debilidades en una toma de control del dominio y lo demuestra. Otro trabajo, otra profundidad.
Cara a cara: dónde gana y dónde se rompe cada herramienta de pentest con IA
Ahora la parte interesante. En cualquier eje suelto el campo está apretado. A lo largo de los seis, el cuadro cambia rápido.
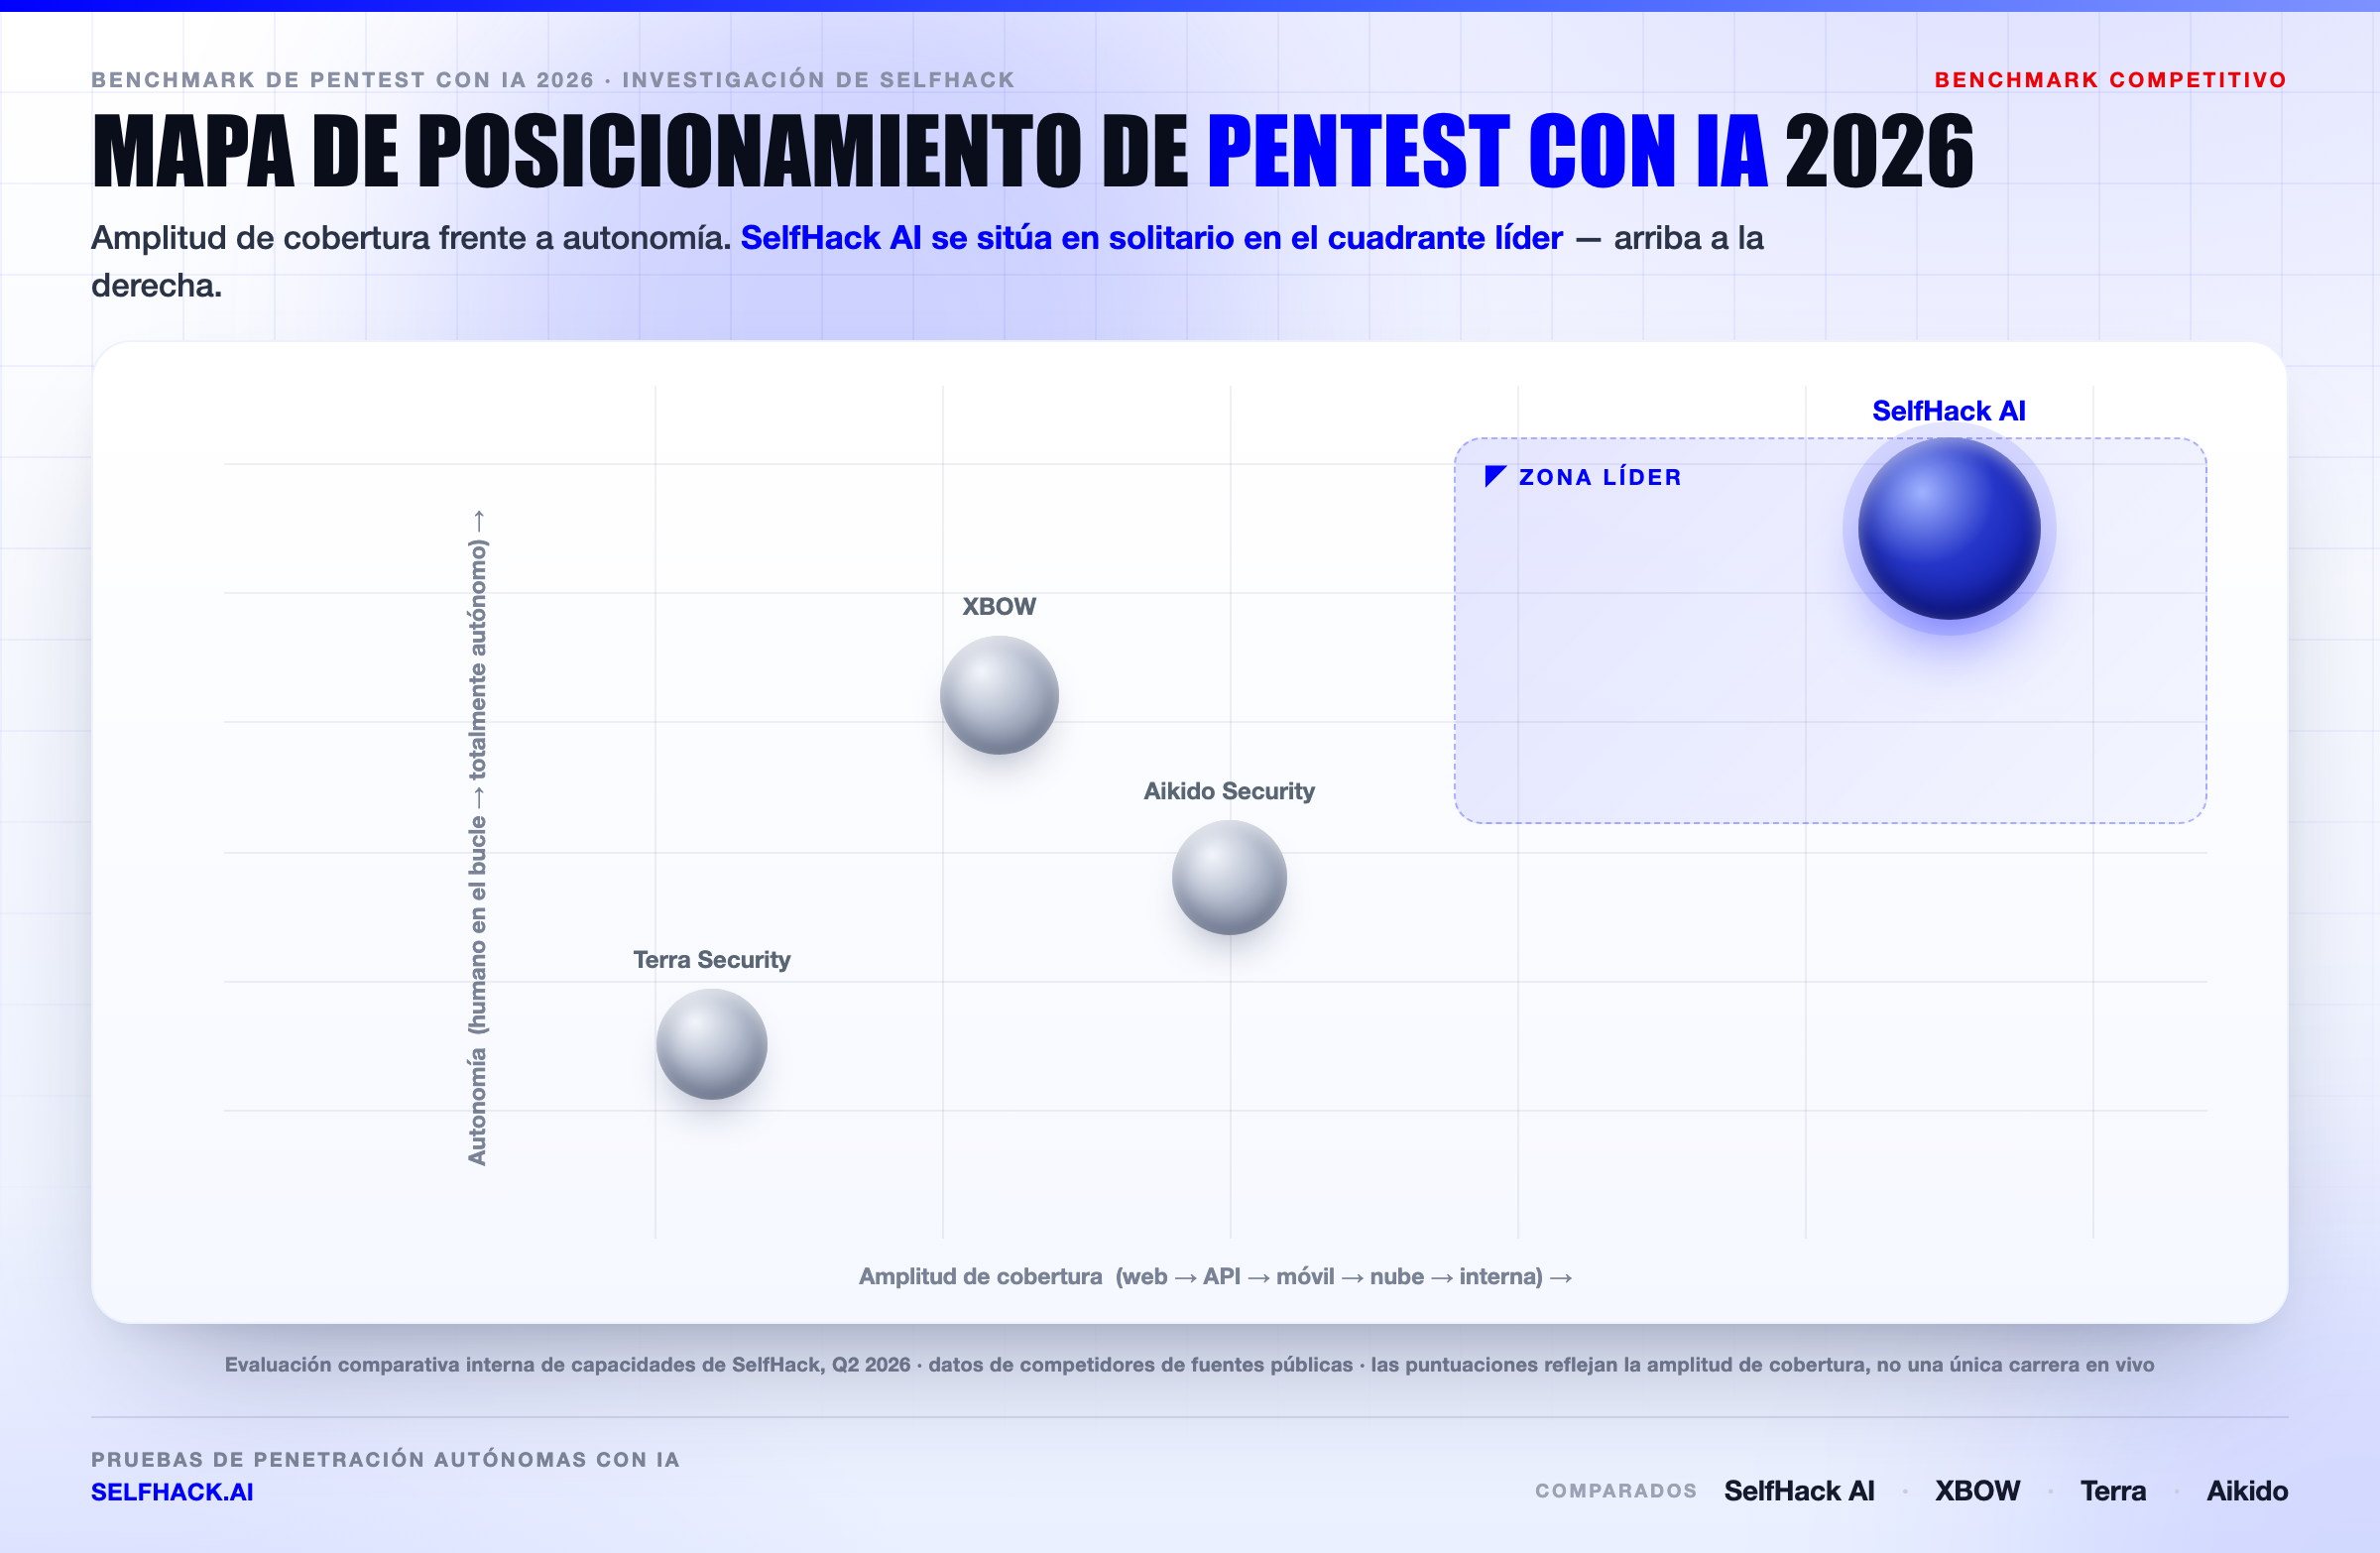
Alcance y cobertura
Esta es la brecha más amplia de todo el benchmark de pentest con IA. SelfHack AI prueba siete superficies de ataque en una sola pasada. XBOW y Terra se centran en web. Aikido escanea código y cloud pero no explota.
¿Por qué importa? Porque los atacantes no respetan el alcance de tu herramienta. Pivotan de una clave de API filtrada a un rol de cloud y a un servicio interno, y un escaneo solo-web nunca ve el segundo ni el tercer salto de esa cadena.
Validación de exploits y falsos positivos
Todo comprador serio se ha quemado con un escáner que gritaba “que viene el lobo”. Un informe con 400 “críticos” y ninguna prueba es peor que ningún informe — entierra los tres hallazgos que de verdad podrían hundirte.
SelfHack AI y XBOW validan ambos por explotación, y se nota en sus números. Terra también valida, con asistencia humana. Aikido, por diseño, reporta incidencias potenciales en lugar de probadas. Nuestra experiencia muestra que los hallazgos validados por exploit son el mayor ahorro de tiempo que un equipo de seguridad saca de un pentest con IA.
Imagina una cadena concreta. Un escáner marca un bucket de almacenamiento expuesto de severidad media y se encoge de hombros. Un motor de explotación lee ese bucket, encuentra un token de API caducado dentro, usa el token para alcanzar un rol de cloud, y desde ese rol saca registros de clientes. Mismo fallo de partida, final radicalmente distinto. Uno se lee como “medio, quizá más tarde”. El otro se lee como “crítico, arréglalo esta noche”. Solo un motor que de verdad recorre la cadena puede decirte cuál tienes realmente.
Autonomía y velocidad
La autonomía es donde la “IA” se gana el nombre. SelfHack AI corre de principio a fin sin un analista al volante, y una pasada del Auto Scanner termina en unas dos horas. XBOW también es muy autónomo. Terra mantiene a una persona en el bucle, lo que añade calidad pero también añade tiempo de espera.
La velocidad sin profundidad es una trampa, eso sí. Aikido es rápido porque escanear es rápido — hace menos trabajo que un motor de explotación. Una lectura justa premia la profundidad-a-velocidad, no la velocidad cruda por sí sola.
Precio y cumplimiento
Los modelos de precio dividen el campo con claridad. SelfHack AI cobra por escaneo, empezando bajo, sin topes de activos ni amarre anual. XBOW es enterprise. Terra es por suscripción. Aikido es por asiento.
El cumplimiento es el diferenciador silencioso. La mayoría de los equipos compran uno de estos porque un auditor lo pidió. SelfHack AI entrega salida lista para auditoría mapeada a ISO 27001, SOC 2, PCI-DSS, NIS2 y DORA, así que el informe cae directo en la carpeta de evidencias. Los demás te dejan más de ese mapeo a ti.
¿Qué plataforma de pentest con IA deberías elegir?
Sáltate la ficha técnica un segundo. Elige por quién eres.
- Startup encarando un SOC 2 o ISO 27001: necesitas amplitud e informes listos para auditoría sin un presupuesto de seis cifras. SelfHack AI encaja sin fricción.
- Empresa con una app web crítica: la explotación web autónoma de XBOW es difícil de batir en esa única superficie.
- Equipo de producto que despliega a diario: las pruebas continuas y conscientes del contexto de Terra Security siguen el ritmo del cambio.
- Organización de ingeniería que quiere escaneo en el pipeline: Aikido Security da a los desarrolladores feedback rápido y con poco ruido en el IDE y en CI.
La mayoría de los compradores con los que hablamos están en ese primer grupo. Tienen un stack completo, un presupuesto ajustado y un auditor respirándoles en la nuca. Ese es exactamente el caso para el que se construyó un pentest con IA como SelfHack AI Auto Scanner.
La verdad es que no tienes que casarte con una sola herramienta para siempre. Muchos equipos corren Aikido en el pipeline para la higiene diaria y un pentest con IA completo de SelfHack AI antes de cada lanzamiento o auditoría. Las capas le ganan a las balas de plata.
Cómo ejecutar tu primer pentest con IA (un manual en 4 pasos)
Comprarlo es fácil. Sacarle valor en la primera pasada exige algo de planificación. Aquí está el camino por el que llevamos a los equipos nuevos.
- Mapea tu alcance real primero. Lista cada superficie que toca internet — apps web, APIs, backends móviles, cuentas cloud, clústeres de Kubernetes. Si una herramienta solo prueba una de esas, ya has puesto tope a tu resultado. Elige un pentest con IA que cubra la lista entera.
- Exige hallazgos validados por exploit. Dile al proveedor que quieres pruebas, no probabilidades. Una plataforma que entrega una prueba de concepto que funciona con cada hallazgo libra a tus ingenieros de triar cientos de “quizás”.
- Átalo a un objetivo de cumplimiento. La mayoría de los primeros pentests existen para superar una auditoría. Asegúrate de que el informe se mapea a tu marco — ISO 27001, SOC 2, PCI-DSS, NIS2 o DORA — para que la salida caiga directa en tu paquete de evidencias.
- Vuelve a probar después de arreglar. Un hallazgo no está cerrado hasta que una segunda pasada confirma que el arreglo aguantó. El precio por escaneo abarata ese bucle, que es una razón silenciosa por la que los equipos lo prefieren a los contratos anuales.
Hazlo así y el primer escaneo se paga solo. Entras con un alcance, sales con pruebas, y el auditor deja de hacer preguntas incómodas. Ese es el sentido entero de un pentest moderno.
Lo que un pentest con IA todavía no puede hacer (y cómo cubrir la brecha)
Vendemos una plataforma de pentest con IA, así que toma esta sección como una señal de que preferimos ser francos contigo antes que vender de más.
Los agentes autónomos son extraordinarios en escala y repetición. Todavía no son un reemplazo completo de un red-teamer humano creativo en cada problema. Tres áreas siguen premiando el toque humano.
- Abuso profundo de lógica de negocio. Un agente puede probar un flujo de checkout rápido. Un humano astuto a veces detecta una ruta de abuso de varios pasos que ningún modelo ha visto antes — encadenar un fallo de cupón en inventario gratis, por ejemplo.
- Ataques a la capa humana. Phishing, pretexting y entrada física quedan fuera de lo que toca una herramienta así. Eso necesita un encargo de ingeniería social.
- Lógica nueva en apps inéditas. Cuanto más inusual sea tu dominio, más aporta la intuición de un experto encima de la cobertura de la máquina.
Entonces, ¿cómo cubres la brecha? Apilas las capas.
Corre un pentest con IA de forma continua para amplitud, velocidad y prueba. Luego trae a un red team humano una o dos veces al año para los casos límite creativos. La IA se encarga del 95 % que antes se comía las horas de tus consultores; los humanos se centran en el 5 % que de verdad los necesita.
SelfHack AI está construido para exactamente ese reparto. Los agentes hacen el trabajo pesado y validan cada hallazgo por explotación, y hay una opción de revisión por experto cuando una app de alto riesgo quiere un segundo par de ojos. Las herramientas honestas te dicen dónde paran. Aquí es donde paramos, y cómo lo cerramos.
FAQ
¿Qué es un pentest con IA?
Un pentest con IA es una prueba de penetración impulsada por agentes autónomos en lugar de por un consultor humano a solas. El sistema descubre tu superficie de ataque, la prueba y — en las mejores plataformas — demuestra cada hallazgo con un exploit que funciona. La meta es la profundidad de un pentest manual a la velocidad y escala del software.
¿Es el pentest con IA tan bueno como un pentester humano?
En cobertura y velocidad, un pentest con IA ya bate a un equipo humano — ninguna persona prueba miles de fronteras de confianza cada semana. Los mejores expertos humanos todavía sacan ventaja en el abuso novedoso de lógica de negocio. Las plataformas más fuertes cierran esa brecha con validación de exploits y análisis de cadenas de ataque, y por eso esas dos dimensiones pesan tanto en este benchmark de pentest con IA.
¿En qué se diferencia SelfHack AI de XBOW?
XBOW es un soberbio explotador web autónomo con una huella enterprise y centrada en EE. UU. SelfHack AI cubre web, API, móvil, Kubernetes, cloud y red interna en una sola pasada, mapea hallazgos a marcos de cumplimiento y cobra por escaneo. Mismo espíritu autónomo, alcance mucho más amplio.
¿Puede un pentest con IA satisfacer los requisitos de SOC 2 o ISO 27001?
Sí, cuando el informe está validado por exploit y mapeado a controles. SelfHack AI genera salida lista para auditoría alineada con ISO 27001, SOC 2, PCI-DSS, NIS2 y DORA. A los auditores les importa que los hallazgos sean reales y trazables, y los exploits probados superan esa vara.
¿Cuánto cuesta un pentest con IA?
Depende del modelo. SelfHack AI empieza por escaneo sin topes de activos, lo que lo mantiene muy por debajo de las firmas heredadas y las herramientas enterprise. Los rivales de suscripción y por asiento pueden llegar a cinco cifras al año en cuanto escalas activos o usuarios.
¿Son fiables los resultados de un pentest con IA?
La confianza viene de la validación. Una herramienta que demuestra cada hallazgo por explotación produce muchos menos falsos positivos que un escáner de firmas. Por eso clasificamos tan alto la validación de exploits — es la diferencia entre un informe sobre el que actúas y un informe con el que discutes.
El veredicto
Cada plataforma de este benchmark de pentest con IA es buena en algo. XBOW domina la explotación web autónoma. Terra domina las pruebas continuas y conscientes del contexto. Aikido domina el escaneo amable con desarrolladores.
SelfHack AI domina el tablero entero. Cobertura full-stack, hallazgos validados por exploit, cero dependencia humana, mapeo de cumplimiento nativo y precio por escaneo — juntos, en una sola plataforma. Por eso lidera este benchmark, y por eso sigue apareciendo el primero cuando los equipos comparan herramientas de pentest con IA.
Da un paso atrás y la tendencia es difícil de pasar por alto. El mercado se mueve de los escáneres de una sola superficie hacia plataformas agénticas que lo prueban todo y demuestran lo que encuentran. SelfHack AI ya está al otro lado de ese movimiento. Los rivales son buenos, y algunos son excelentes en su terreno — pero un comprador que necesita un pentest con IA para cubrir el stack completo, superar una auditoría y mantenerse dentro del presupuesto acaba aterrizando en la misma respuesta. Amplitud más prueba más precio, sin un analista en la ruta crítica, es una combinación que nadie más entrega hoy.
¿Quieres verlo sobre tu propio stack? Lanza un escaneo y consigue un informe validado por exploit y listo para auditoría — pide un pentest con IA a SelfHack AI o contacta con nuestro equipo para una demostración guiada. Probamos el campo para que tú no tengas que hacerlo. Trae tu objetivo más duro, y deja que los agentes demuestren sobre él lo que encuentran.
Datos basados en información disponible públicamente a fecha del segundo trimestre de 2026. Las estadísticas de SelfHack AI provienen de benchmarks internos. Las capacidades, el precio y el posicionamiento de la competencia pueden cambiar — verifícalos con cada proveedor antes de comprar.


