
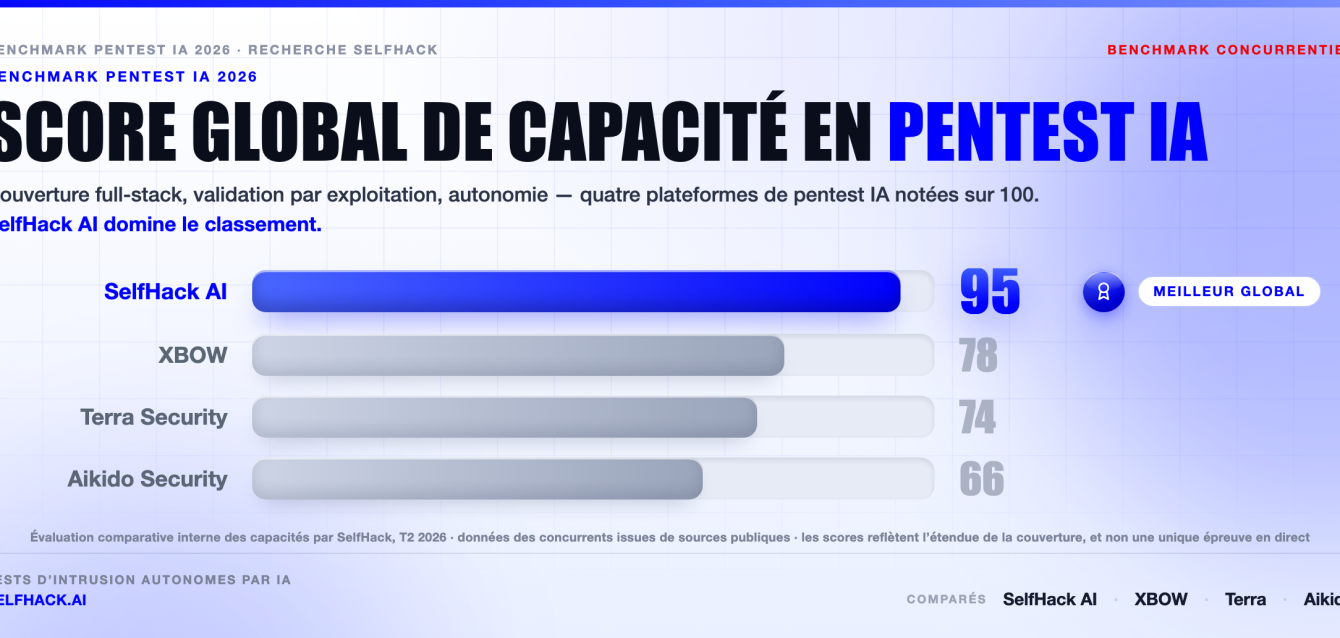
Benchmark pentest IA 2026 : SelfHack AI face à XBOW, Terra Security et Aikido
- SelfHack AI domine ce benchmark pentest IA parce que c’est la seule plateforme qui mène un pentest full-stack à exploit validé — web, API, mobile, Kubernetes, cloud et réseau interne — sans aucune dépendance humaine et avec une cartographie de conformité native.
- XBOW est le meilleur exploiteur web autonome qu’on a testé. Il a atteint le sommet du classement HackerOne US en 2025. Mais il reste centré sur le web et se vend à l’échelle entreprise.
- Terra Security fait du test continu intelligent et sensible au contexte — tout en gardant un humain dans la boucle et en visant surtout les actifs web exposés aux clients.
- Aikido Security est une jolie suite de scanners pensée pour les développeurs, pas un vrai pentest d’exploitation. Excellent pour la posture code et cloud, mais léger sur la profondeur des chaînes d’attaque.
Pourquoi ce benchmark pentest IA existe
Cherchez « pentest IA » aujourd’hui et vous tombez sur un mur de fournisseurs qui se disent tous autonomes, précis et rapides. La plupart, c’est du bruit. Alors on a fait les calculs nous-mêmes.
Ce benchmark pentest IA compare quatre plateformes que les gens présélectionnent vraiment en 2026 : SelfHack AI, XBOW, Terra Security et Aikido Security. Chacune se dit pilotée par l’IA. Chacune résout une part différente du problème.
Voilà le truc. Un pentest IA n’est pas une fonctionnalité — c’est une chaîne. Trouver la surface d’attaque, la tester, prouver l’exploit, cartographier le rayon d’impact, puis remettre à une équipe sécurité quelque chose d’actionnable sans la noyer sous les fausses alertes.
La surface d’attaque a dépassé ce qu’un test purement humain peut couvrir. Un opérateur télécom de taille moyenne porte aujourd’hui des milliers de frontières de confiance internes réparties sur des tranches réseau, des fonctions cloud-native et des nœuds en périphérie. Aucune équipe humaine ne teste tout ça chaque trimestre. C’est précisément la faille que ce type de plateforme est censé combler.
On l’a écrit pour ceux qui achètent : RSSI, ingénieurs sécurité, responsables DevSecOps et fondateurs qui ont besoin d’un vrai pentest avant un audit SOC 2 ou ISO 27001. Si c’est votre cas, cette comparaison devrait vous épargner une semaine de démos.
Un mot d’honnêteté d’entrée. SelfHack AI publie ce benchmark, et on place notre propre plateforme en tête parce que les données le justifient. On nomme aussi là où chaque rival gagne vraiment. Les chiffres des concurrents viennent de sources publiques ; nos propres chiffres viennent de benchmarks internes et portent cette mention « évaluation interne » sur chaque graphique.
Ce qui a changé en 2026 : pourquoi le pentest IA est devenu courant
Il y a deux ans, « pentest IA » sonnait comme un gadget. Plus maintenant.
Le basculement a commencé du côté de l’attaque. Tout au long de 2025 et 2026, les équipes sécurité ont vu les attaquants brancher des agents IA sur des phases entières d’une intrusion — reconnaissance, exploitation, déplacement latéral — à la vitesse de la machine. Des acteurs peu qualifiés se sont mis à réussir des opérations qui exigeaient autrefois un spécialiste, parce que l’agent faisait le sale boulot à leur place.
Quand l’attaque s’automatise, la défense doit répondre sur le même terrain. Un pentest humain une fois par an ne peut pas protéger une surface qui mute à chaque déploiement, à chaque nouveau microservice, à chaque nouvelle API. Ce décalage est toute la raison de l’explosion de ce marché.
Les données d’exposition sont brutales. Les moteurs de recherche d’équipements indexent des millions d’hôtes exposés sur Internet dans un seul pays, et la plupart n’ont jamais vu le moindre test. Honeypots mis à part, c’est de la vraie surface d’attaque grande ouverte.
Du coup, la question n’est plus « doit-on utiliser un pentest IA ? ». Elle est devenue « quelle plateforme de pentest IA prouve réellement ce qu’elle trouve ? ». C’est la question à laquelle ce benchmark répond. La vitesse, c’est le minimum vital désormais. La preuve, c’est le prix.
Comment on a noté chaque plateforme de pentest IA
On a jugé chaque outil de pentest IA sur six dimensions. Chacune répond à une question qu’un acheteur se pose vraiment.
- Couverture du périmètre — teste-t-il le web, l’API, le mobile, Kubernetes, le cloud et le réseau interne, ou juste un coin ?
- Validation par exploit — prouve-t-il une découverte avec une preuve de concept fonctionnelle, ou se contente-t-il de signaler un « peut-être » ?
- Analyse des chaînes d’attaque — sait-il enchaîner des failles mineures en un seul chemin critique, comme le ferait un vrai attaquant ?
- Autonomie — tourne-t-il de bout en bout sans aucun humain dans la boucle ?
- Cartographie de conformité — les découvertes sont-elles rattachées à ISO 27001, SOC 2, PCI-DSS, NIS2 et DORA dès le départ ?
- Délai de résultat — des minutes et des heures, ou des semaines ?
Ces six dimensions suivent la façon dont les professionnels pensent déjà le test. Le guide de test de sécurité web OWASP cadre la couverture et la validation de la même manière. Pour les chaînes d’attaque, on s’appuie sur le modèle de tactiques et techniques MITRE ATT&CK. Et la cartographie des contrôles suit la famille de standards NIST.
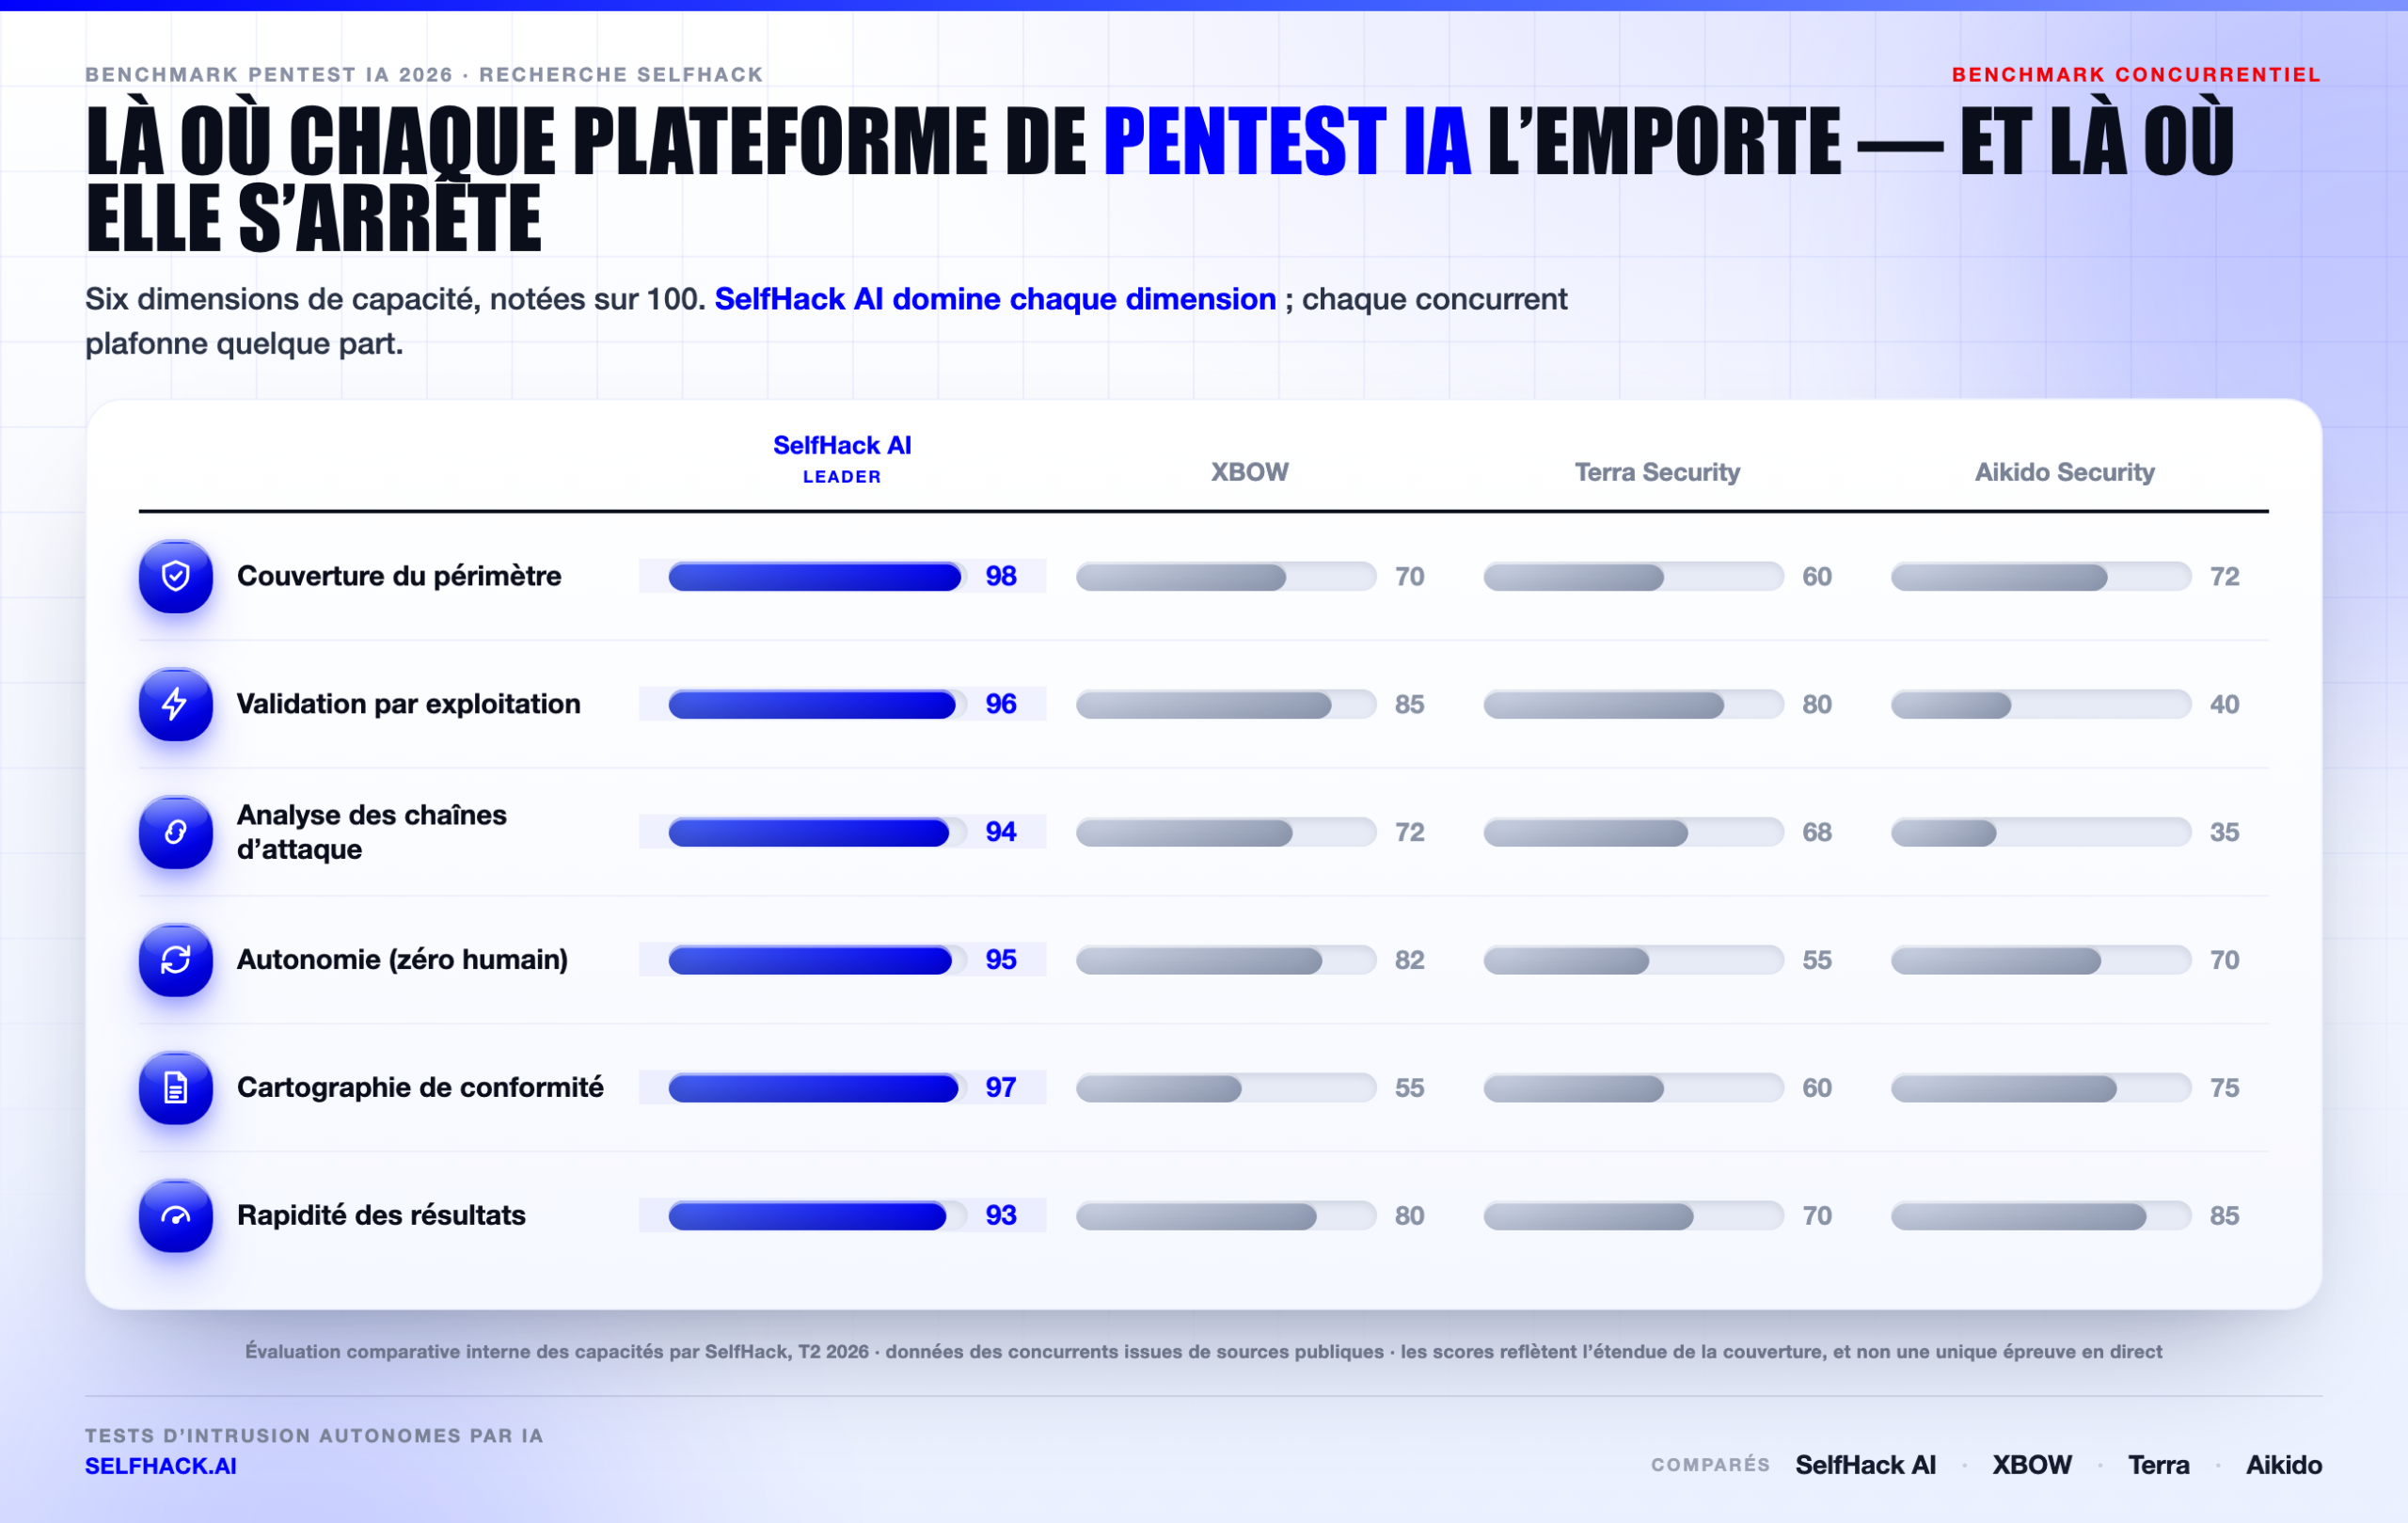
Le graphique ci-dessus montre l’écart. SelfHack AI se place en tête de chaque dimension, mais ce sont les écarts qui racontent la vraie histoire. XBOW est proche sur la validation par exploit. Aikido est proche sur la vitesse. Personne d’autre ne couvre les six à la fois.
Les scores vont de 0 à 100 et reflètent l’étendue de la couverture, pas une seule course en direct. Ça compte. Un outil peut être brillant sur un point et absent sur un autre, et un benchmark honnête doit montrer les deux.
Les quatre concurrents en un coup d’œil
Avant le face-à-face, voici la version courte de qui est chaque acteur et de ce qu’il livre vraiment.
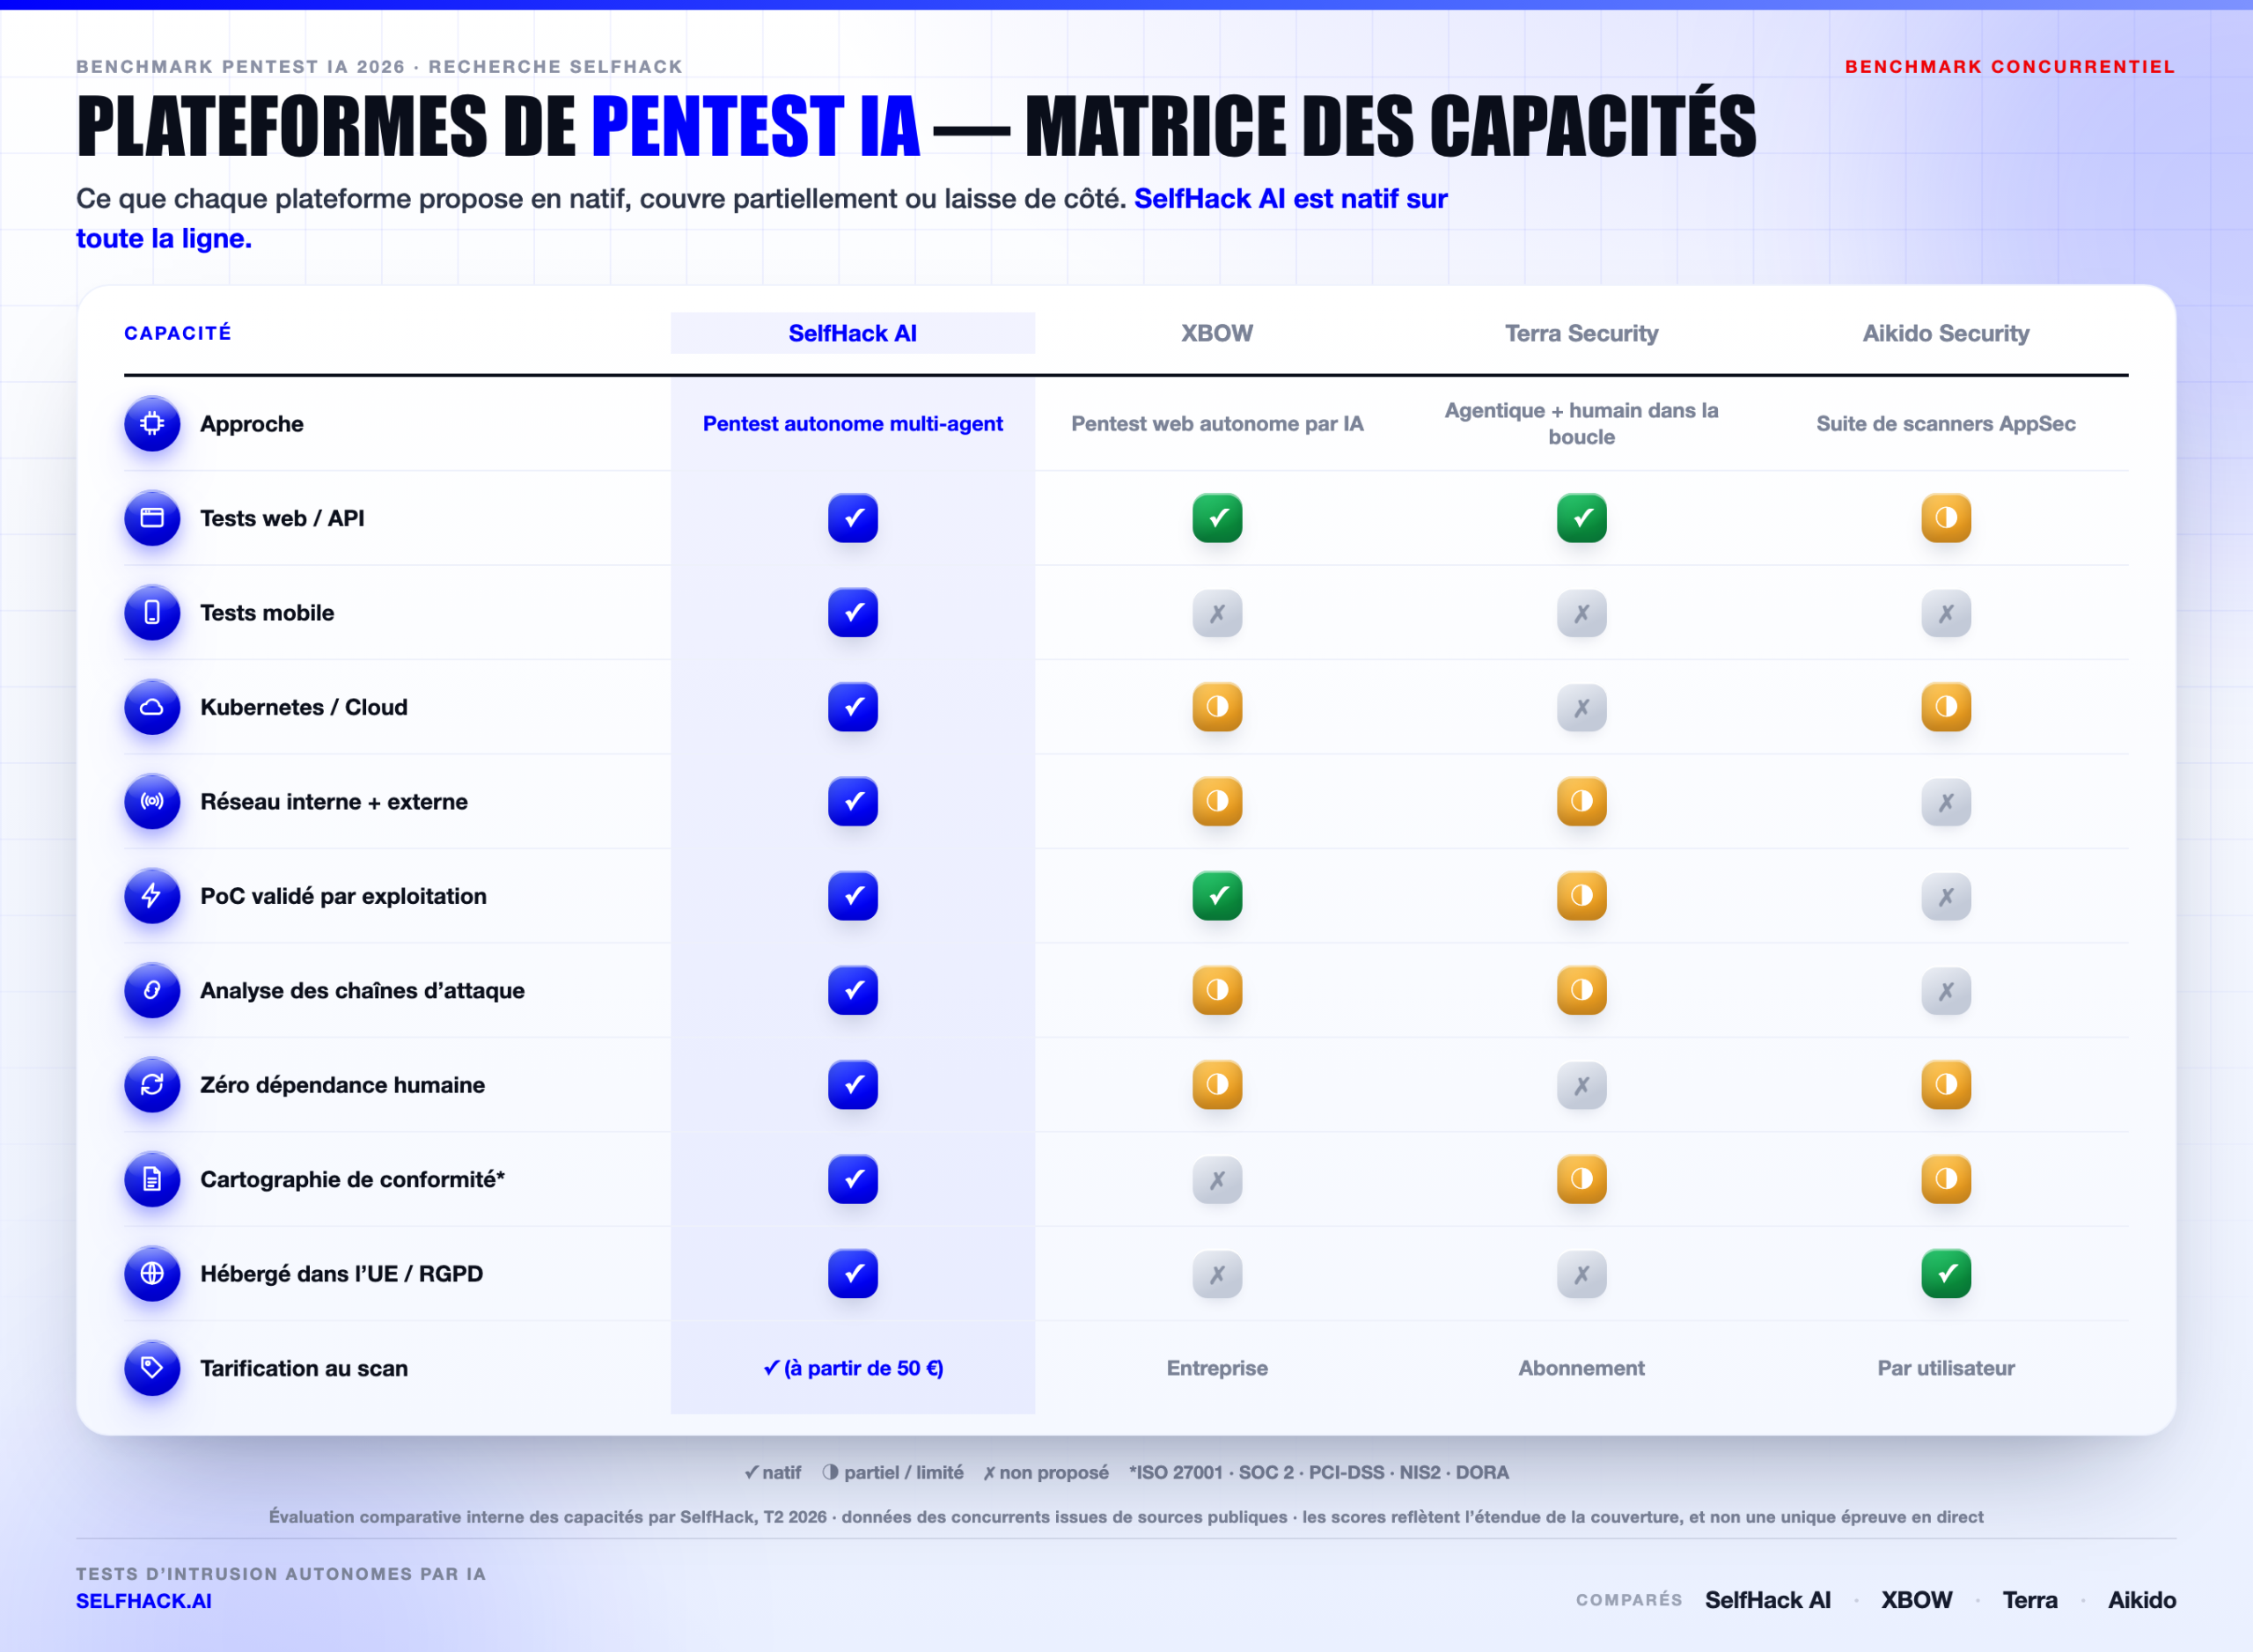
SelfHack AI — l’armée de pentest multi-agents
SelfHack AI déploie un essaim d’agents spécialisés qui découvrent, vérifient et exploitent, puis se recoupent entre eux avant qu’une découverte ne sorte. L’équipe appelle ça un système de jury. Chaque problème remonté arrive avec une preuve de concept fonctionnelle, c’est pourquoi le taux de faux positifs reste bas.
La couverture, c’est le gros titre. SelfHack AI teste le web, l’API, le mobile, Kubernetes, le cloud, le réseau interne et externe en une seule mission. Les rapports se rattachent directement à ISO 27001, SOC 2, PCI-DSS, NIS2 et DORA. La plateforme est hébergée en UE et alignée RGPD, et la tarification démarre au scan plutôt qu’au siège ou à l’actif.
XBOW — l’exploiteur web autonome
Honneur à qui le mérite. XBOW est vraiment impressionnant. En 2025, il a grimpé au sommet du classement HackerOne US en tant que hacker IA autonome, devançant des chercheurs humains sur des programmes en direct.
Son moteur est conçu pour l’exploitation d’applications web à grande échelle, et il y excelle. Les limites tiennent au périmètre et à la portée : XBOW se concentre sur les cibles web et se vend aux grandes entreprises américaines. Si votre risque vit dans le mobile, Kubernetes ou le réseau interne, c’est hors de sa voie.
Terra Security — agentique, avec un copilote humain
Terra Security pousse un modèle continu et sensible au contexte. Ses agents apprennent une application au fil du temps, puis la re-testent à mesure qu’elle évolue — une réponse maligne aux applis qui livrent tous les jours. Terra a été finaliste du RSAC Innovation Sandbox 2025, ce qui n’est pas rien.
Le compromis, c’est l’autonomie. Terra garde des experts humains dans la boucle pour valider et guider, et se concentre sur les actifs web exposés aux clients. C’est un choix de conception assumé, pas un défaut. Ça veut simplement dire que ce n’est pas un test full-stack sans aucun humain.
Aikido Security — la suite de scanners du développeur
Aikido est l’outil le plus accessible ici, et les développeurs l’adorent. Il regroupe SAST, DAST, SCA, posture cloud, détection de secrets et scan de conteneurs dans un seul tableau de bord épuré, avec une réduction de bruit qui épargne aux ingénieurs un déluge de tickets inutiles.
Mais soyons clairs sur la catégorie. Aikido est une plateforme de scan et de posture, pas un pentest d’exploitation. Il vous dit qu’une dépendance est vulnérable ; il n’enchaîne pas trois faiblesses en une prise de contrôle de domaine pour le prouver. Autre métier, autre profondeur.
Face-à-face : où chaque outil de pentest IA gagne et où il craque
Maintenant la partie intéressante. Sur un seul axe, le terrain est serré. Sur les six, le tableau change vite.
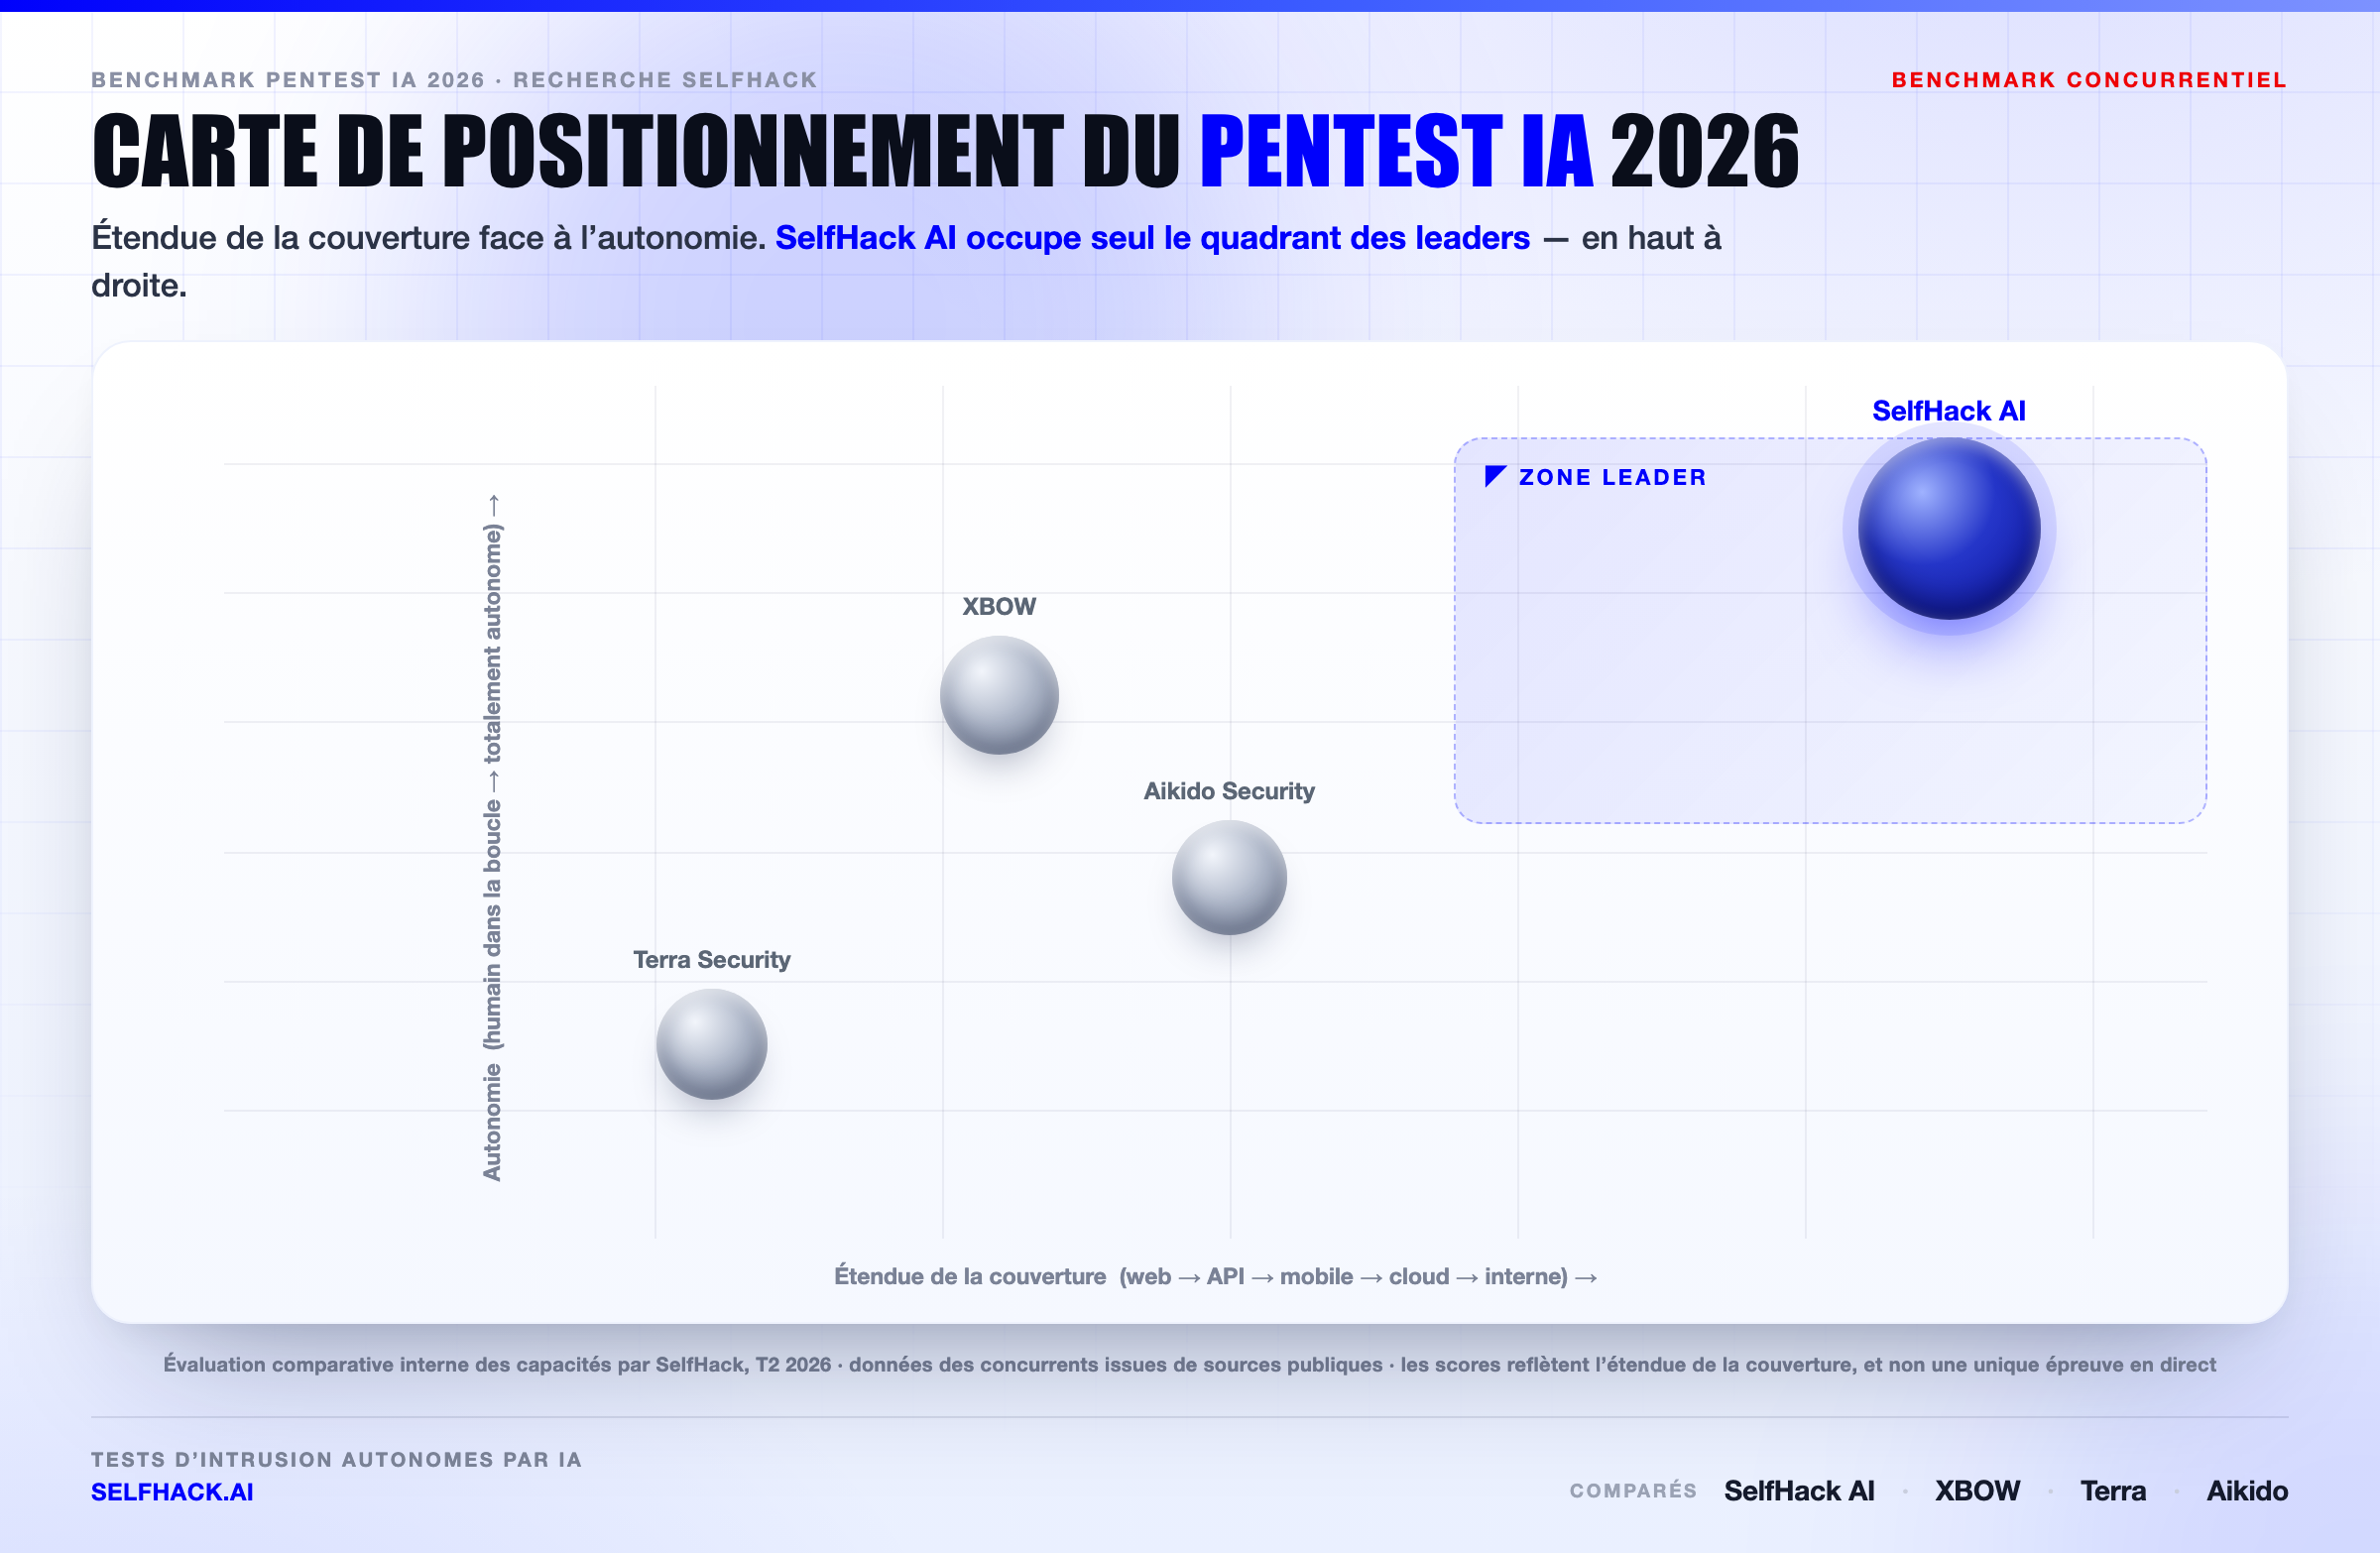
Périmètre et couverture
C’est le plus gros écart de tout le benchmark pentest IA. SelfHack AI teste sept surfaces d’attaque en une seule passe. XBOW et Terra se centrent sur le web. Aikido scanne le code et le cloud mais n’exploite pas.
Pourquoi est-ce que ça compte ? Parce que les attaquants ne respectent pas le périmètre de votre outil. Ils pivotent d’une clé API fuitée vers un rôle cloud puis vers un service interne, et un outil limité au web ne voit jamais le deuxième et le troisième saut de cette chaîne.
Validation par exploit et faux positifs
Tout acheteur sérieux s’est déjà fait avoir par un scanner qui criait au loup. Un rapport avec 400 « critiques » sans preuve est pire que pas de rapport — il enterre les trois découvertes qui pourraient vraiment vous couler.
SelfHack AI et XBOW valident tous les deux par l’exploitation, et ça se voit dans leurs chiffres. Terra valide aussi, avec assistance humaine. Aikido, par conception, signale des problèmes potentiels plutôt que prouvés. Notre expérience montre que les découvertes validées par exploit sont, et de loin, le plus gros gain de temps qu’une équipe sécurité en retire.
Imaginez une chaîne concrète. Un scanner signale un bucket de stockage exposé en gravité moyenne et passe son chemin. Un moteur d’exploitation lit ce bucket, y trouve un jeton API périmé, s’en sert pour atteindre un rôle cloud, et depuis ce rôle extrait des dossiers clients. Même faille de départ, fin radicalement différente. L’une se lit « moyen, peut-être plus tard ». L’autre se lit « critique, à corriger ce soir ». Seul un test qui parcourt vraiment la chaîne peut vous dire laquelle vous avez réellement.
Autonomie et vitesse
L’autonomie, c’est là que l’« IA » mérite son nom. SelfHack AI tourne de bout en bout sans analyste aux commandes, et une passe d’Auto Scanner se termine en deux heures environ. XBOW est lui aussi très autonome. Terra garde une personne dans la boucle, ce qui ajoute de la qualité mais aussi du temps d’attente.
La vitesse sans la profondeur reste un piège, cela dit. Aikido est rapide parce que scanner est rapide — il fait moins de travail qu’un moteur d’exploitation. Une lecture juste récompense la profondeur-à-la-vitesse, pas la vitesse brute seule.
Tarification et conformité
Les modèles de tarification scindent le terrain nettement. SelfHack AI facture au scan, à partir d’un prix bas, sans plafond d’actifs ni engagement annuel. XBOW est entreprise. Terra est par abonnement. Aikido est au siège.
La conformité est le différenciateur discret. La plupart des équipes achètent ce genre de test parce qu’un auditeur en a réclamé un. SelfHack AI livre une sortie prête pour l’audit, rattachée à ISO 27001, SOC 2, PCI-DSS, NIS2 et DORA, de sorte que le rapport tombe directement dans le dossier de preuves. Les autres vous laissent une plus grande part de cette cartographie sur les bras.
Quelle plateforme de pentest IA choisir ?
Laissez tomber la fiche technique une seconde. Choisissez selon qui vous êtes.
- Startup en route vers SOC 2 ou ISO 27001 : il vous faut de l’étendue et des rapports prêts pour l’audit sans un budget à six chiffres. SelfHack AI s’y glisse proprement.
- Entreprise avec une appli web critique : l’exploitation web autonome de XBOW est dure à battre sur cette seule surface.
- Équipe produit qui livre tous les jours : le test continu et sensible au contexte de Terra Security suit le rythme du changement.
- Organisation d’ingénierie qui veut du scan dans le pipeline : Aikido Security donne aux développeurs un retour rapide et peu bruyant dans l’IDE et la CI.
La plupart des acheteurs à qui on parle sont dans ce premier cas. Ils ont un stack complet, un budget serré et un auditeur sur le dos. C’est exactement le cas pour lequel un pentest IA comme SelfHack AI Auto Scanner a été conçu.
La vérité c’est que vous n’avez pas à vous marier à un seul outil pour toujours. Beaucoup d’équipes font tourner Aikido dans le pipeline pour l’hygiène quotidienne et un pentest IA complet de SelfHack AI avant chaque release ou audit. Les couches battent les solutions miracles.
Comment lancer votre premier pentest IA (un plan en 4 étapes)
Acheter un pentest IA est facile. En tirer de la valeur dès la première passe demande un peu de préparation. Voici le chemin qu’on fait suivre aux nouvelles équipes.
- Cartographiez d’abord votre vrai périmètre. Listez chaque surface qui touche Internet — applis web, API, backends mobiles, comptes cloud, clusters Kubernetes. Si un outil ne teste qu’une seule d’entre elles, vous avez déjà plafonné votre résultat. Prenez un outil qui couvre toute la liste.
- Exigez des découvertes validées par exploit. Dites au fournisseur que vous voulez des preuves, pas des probabilités. Une plateforme qui livre une preuve de concept fonctionnelle avec chaque découverte épargne à vos ingénieurs le tri de centaines de « peut-être ».
- Reliez-le à un objectif de conformité. La plupart des premiers pentests existent pour passer un audit. Assurez-vous que le rapport se rattache à votre référentiel — ISO 27001, SOC 2, PCI-DSS, NIS2 ou DORA — pour que la sortie tombe directement dans votre dossier de preuves.
- Re-testez après correction. Une découverte n’est pas close tant qu’une deuxième passe ne confirme pas que le correctif a tenu. La tarification au scan rend cette boucle bon marché, et c’est une raison discrète pour laquelle les équipes la préfèrent aux contrats annuels.
Faites comme ça et la première passe se rembourse toute seule. Vous entrez avec un périmètre, vous sortez avec des preuves, et l’auditeur arrête de poser des questions gênantes. C’est tout l’intérêt d’un pentest IA moderne.
Ce qu’un pentest IA ne sait toujours pas faire (et comment combler la faille)
On vend une plateforme de pentest IA, alors prenez cette section comme le signe qu’on préfère vous parler franchement plutôt que survendre.
Les agents autonomes sont extraordinaires à l’échelle et dans la répétition. Ils ne remplacent pas encore totalement un red-teamer humain créatif sur chaque problème. Trois domaines récompensent encore la touche humaine.
- Abus poussé de logique métier. Un agent teste un tunnel de paiement vite fait. Un humain malin repère parfois un chemin d’abus en plusieurs étapes qu’aucun modèle n’a jamais vu — enchaîner un bug de coupon en stock gratuit, par exemple.
- Attaques sur la couche humaine. Le phishing, le pretexting et l’intrusion physique sont en dehors de ce qu’un outil de pentest IA touche. Ça demande une mission d’ingénierie sociale.
- Logique inédite dans des applis originales. Plus votre domaine est inhabituel, plus l’intuition d’un expert ajoute par-dessus la couverture de la machine.
Alors comment combler la faille ? On empile les couches.
Faites tourner un pentest IA en continu pour l’étendue, la vitesse et la preuve. Puis amenez une red team humaine une ou deux fois par an pour les cas limites créatifs. L’IA gère les 95 % qui dévoraient les heures de vos consultants ; les humains se concentrent sur les 5 % qui réclament vraiment leur regard.
SelfHack AI est bâti pour exactement cette répartition. Les agents font le gros du travail et valident chaque découverte par l’exploitation, et une option de revue par un expert est là quand une appli à fort enjeu veut une deuxième paire d’yeux. Les outils honnêtes vous disent où ils s’arrêtent. Voici où on s’arrête, et comment on comble le reste.
FAQ
Qu’est-ce qu’un pentest IA ?
Un pentest IA est un test d’intrusion piloté par des agents autonomes plutôt que par un consultant humain seul. Le système découvre votre surface d’attaque, la teste et — sur les meilleures plateformes — prouve chaque découverte avec un exploit fonctionnel. L’objectif : la profondeur d’un pentest manuel à la vitesse et à l’échelle du logiciel.
Un pentest IA vaut-il un pentesteur humain ?
Pour la couverture et la vitesse, un pentest IA bat déjà une équipe humaine — personne ne teste des milliers de frontières de confiance chaque semaine. Les meilleurs experts humains gardent une longueur d’avance sur l’abus inédit de logique métier. Les plateformes les plus solides comblent cet écart avec la validation par exploit et l’analyse des chaînes d’attaque, et c’est pour ça que ces deux dimensions pèsent autant dans ce benchmark.
En quoi SelfHack AI diffère-t-il de XBOW ?
XBOW est un superbe exploiteur web autonome à l’empreinte entreprise et centrée sur les États-Unis. SelfHack AI couvre le web, l’API, le mobile, Kubernetes, le cloud et le réseau interne en une seule passe, rattache les découvertes aux référentiels de conformité et facture au scan. Même esprit autonome, périmètre bien plus large.
Un pentest IA peut-il satisfaire les exigences SOC 2 ou ISO 27001 ?
Oui, quand le rapport est validé par exploit et rattaché aux contrôles. SelfHack AI génère une sortie prête pour l’audit, alignée sur ISO 27001, SOC 2, PCI-DSS, NIS2 et DORA. Les auditeurs tiennent à ce que les découvertes soient réelles et traçables, et des exploits prouvés franchissent cette barre.
Combien coûte un pentest IA ?
Ça dépend du modèle. SelfHack AI démarre au scan sans plafond d’actifs, ce qui le maintient bien en dessous des cabinets traditionnels et des outils entreprise. Les rivaux par abonnement et au siège peuvent atteindre cinq chiffres par an dès que vous montez en actifs ou en utilisateurs.
Peut-on faire confiance aux résultats d’un pentest IA ?
La confiance vient de la validation. Un outil qui prouve chaque découverte par l’exploitation produit bien moins de faux positifs qu’un scanner de signatures. C’est pourquoi on classe la validation par exploit si haut — c’est la différence entre un rapport sur lequel vous agissez et un rapport que vous contestez.
Le verdict
Chaque plateforme de ce benchmark pentest IA est bonne à quelque chose. XBOW règne sur l’exploitation web autonome. Terra règne sur le test continu et sensible au contexte. Aikido règne sur le scan pensé pour les développeurs.
SelfHack AI règne sur tout le tableau. Couverture full-stack, découvertes validées par exploit, zéro dépendance humaine, cartographie de conformité native et tarification au scan — ensemble, dans une seule plateforme. C’est pour ça qu’il mène ce classement, et qu’il revient en premier quand les équipes comparent les outils de pentest IA.
Prenez du recul et la tendance saute aux yeux. Le marché passe des scanners mono-surface aux plateformes agentiques qui testent tout et prouvent ce qu’elles trouvent. SelfHack AI est déjà de l’autre côté de ce virage. Les rivaux sont bons, et certains excellents sur leur terrain — mais un acheteur qui a besoin d’un seul pentest IA pour couvrir tout le stack, passer un audit et rester dans le budget retombe toujours sur la même réponse. Étendue plus preuve plus prix, sans analyste dans le chemin critique, c’est une combinaison que personne d’autre ne livre aujourd’hui.
Envie de le voir sur votre propre stack ? Lancez un scan et obtenez un rapport validé par exploit et prêt pour l’audit — commandez un pentest IA chez SelfHack AI ou contactez notre équipe pour une démonstration. On a testé le terrain pour que vous n’ayez pas à le faire. Amenez votre cible la plus coriace, et laissez les agents prouver ce qu’ils trouvent dessus.
Données fondées sur des informations publiquement disponibles au T2 2026. Les statistiques de SelfHack AI proviennent de benchmarks internes. Les capacités, tarifs et positionnements des concurrents peuvent changer — vérifiez auprès de chaque fournisseur avant tout achat.


