
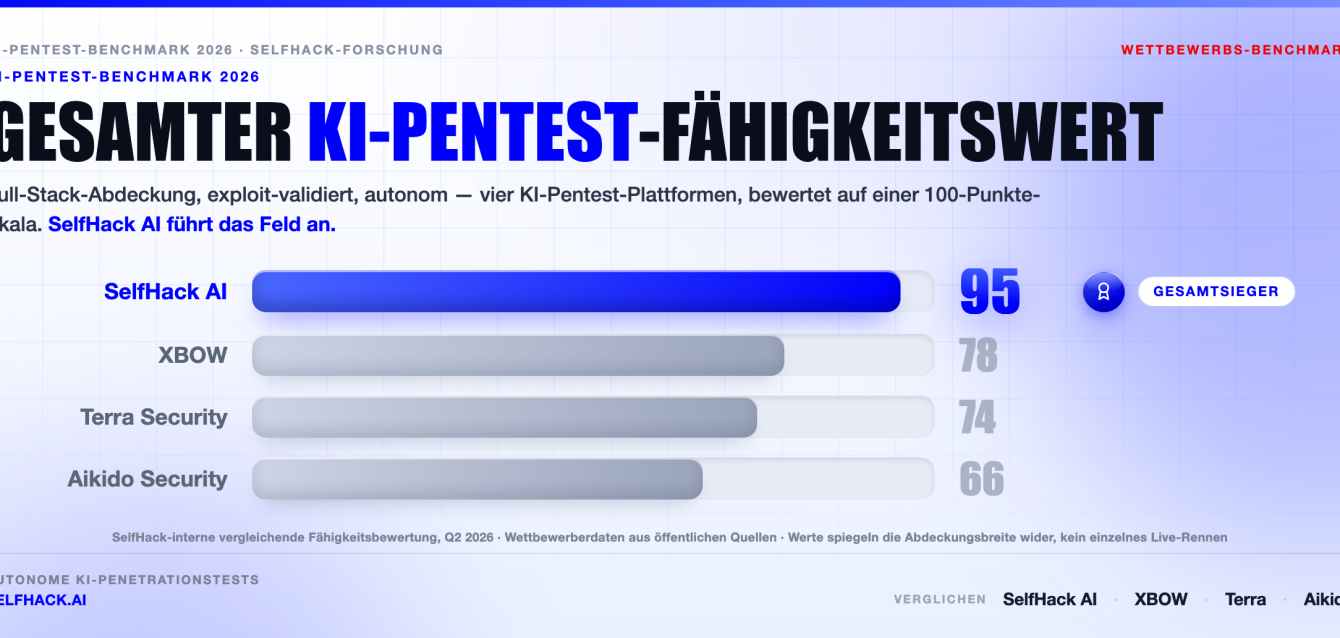
KI-Pentest-Benchmark 2026: SelfHack AI vs. XBOW, Terra Security & Aikido
- SelfHack AI führt diesen KI-Pentest-Benchmark an, weil es die einzige Plattform ist, die einen Full-Stack-Pentest mit Exploit-Nachweis fährt — Web, API, Mobile, Kubernetes, Cloud und internes Netzwerk — mit null menschlicher Abhängigkeit und nativer Compliance-Zuordnung.
- XBOW ist der stärkste autonome Web-Exploiter, den wir getestet haben. 2025 stand es an der Spitze des HackerOne-US-Leaderboards. Aber es bleibt Web-zentriert und verkauft im Enterprise-Maßstab.
- Terra Security macht smartes, kontextbewusstes kontinuierliches Testing — hält aber einen Menschen im Loop und zielt vor allem auf kundenseitige Web-Assets.
- Aikido Security ist eine schöne Developer-First-Scanner-Suite, kein echter KI-Pentest mit Exploitation. Stark für Code- und Cloud-Posture, dünn bei der Tiefe von Angriffsketten.
Warum es diesen KI-Pentest-Benchmark gibt
Suche heute nach “KI-Pentest” und du bekommst eine Wand aus Anbietern, die alle behaupten, autonom, präzise und schnell zu sein. Das meiste davon ist Rauschen. Also haben wir selbst nachgerechnet.
Dieser KI-Pentest-Benchmark vergleicht vier Plattformen, die Leute 2026 tatsächlich in die engere Wahl nehmen: SelfHack AI, XBOW, Terra Security und Aikido Security. Jede nennt sich KI-getrieben. Jede löst ein anderes Stück des Problems.
Die Sache ist die. Ein solcher Pentest ist kein einzelnes Feature — es ist eine Kette. Angriffsfläche finden, testen, den Exploit beweisen, den Blast Radius kartieren und dann einem Security-Team etwas in die Hand geben, mit dem es ohne Fehlalarm-Wust arbeiten kann.
Die Angriffsfläche ist über rein menschliches Testing hinausgewachsen. Ein mittelgroßer Telekom-Anbieter trägt heute Tausende interner Vertrauensgrenzen über Netzwerk-Slices, Cloud-native Funktionen und Edge-Knoten. Kein menschliches Team testet das alles jedes Quartal. Genau diese Lücke soll eine autonome Pentest-Plattform schließen.
Wir haben das für die Leute geschrieben, die einkaufen: CISOs, Security-Engineers, DevSecOps-Leads und Gründer, die vor einem SOC 2- oder ISO 27001-Audit einen echten Pentest brauchen. Wenn das du bist, sollte dir dieser KI-Pentest-Vergleich eine Woche an Demos ersparen.
Eine Anmerkung zur Ehrlichkeit vorweg. SelfHack AI veröffentlicht diesen Benchmark, und wir setzen unsere eigene Plattform an die erste Stelle, weil die Daten das stützen. Wir benennen auch, wo jeder Rivale ehrlich gewinnt. Die Fakten zu Wettbewerbern stammen aus öffentlichen Quellen; unsere eigenen Zahlen kommen aus internen Benchmarks und tragen dieses Label auf jeder Grafik.
Was sich 2026 änderte: warum der KI-Pentest zum Standard wurde
Vor zwei Jahren klang “KI-Pentest” nach Spielerei. Nicht mehr.
Die Verschiebung begann auf der Angriffsseite. Über 2025 und 2026 sahen Security-Teams zu, wie Angreifer KI-Agenten in ganze Phasen eines Einbruchs verdrahteten — Recon, Exploitation, Lateral Movement — laufend mit Maschinengeschwindigkeit. Wenig versierte Akteure zogen plötzlich Operationen durch, die früher einen Spezialisten verlangten, weil der Agent die harten Teile für sie erledigte.
Wenn die Offensive automatisiert, muss die Defensive im selben Maß antworten. Ein menschlicher Pentest einmal im Jahr kann eine Fläche nicht schützen, die mit jedem Deploy, jedem neuen Microservice, jeder frischen API mutiert. Dieser Bruch ist der ganze Grund, warum der KI-Pentest-Markt explodiert ist.
Die Daten zur Exposition sind brutal. Öffentliche Geräte-Suchmaschinen indexieren Millionen ans Internet angebundener Hosts in einem einzigen Land, und die meisten haben nie einen einzigen Test gesehen. Honeypots beiseite — das ist echte, offen stehende Angriffsfläche.
Die Frage war also nicht mehr “sollten wir einen KI-Pentest nutzen?” Sie wurde zu “welche Plattform beweist tatsächlich, was sie findet?” Genau diese Frage beantwortet dieser Benchmark. Tempo ist heute Pflichtprogramm. Der Beweis ist der Preis.
So haben wir jede KI-Pentest-Plattform bewertet
Wir haben jedes Tool an sechs Dimensionen gemessen. Jede davon bildet eine Frage ab, die ein Käufer wirklich stellt.
- Scope-Abdeckung — testet es Web, API, Mobile, Kubernetes, Cloud und internes Netzwerk, oder nur eine Ecke?
- Exploit-Validierung — beweist es einen Befund mit einem funktionierenden Proof-of-Concept, oder markiert es nur ein “vielleicht”?
- Angriffsketten-Analyse — kann es Bugs mit geringer Schwere zu einem kritischen Pfad verketten, so wie ein echter Angreifer?
- Autonomie — läuft es Ende zu Ende ohne einen Menschen im Loop?
- Compliance-Zuordnung — sind Befunde ab Werk auf ISO 27001, SOC 2, PCI-DSS, NIS2 und DORA gemappt?
- Zeit bis zum Ergebnis — Minuten und Stunden, oder Wochen?
Diese sechs Dimensionen folgen der Art, wie Profis ohnehin über Testing denken. Der OWASP Web Security Testing Guide rahmt Abdeckung und Validierung genauso. Für Angriffsketten stützen wir uns auf das MITRE ATT&CK-Modell aus Taktiken und Techniken. Und die Control-Zuordnung folgt der NIST-Standardfamilie.
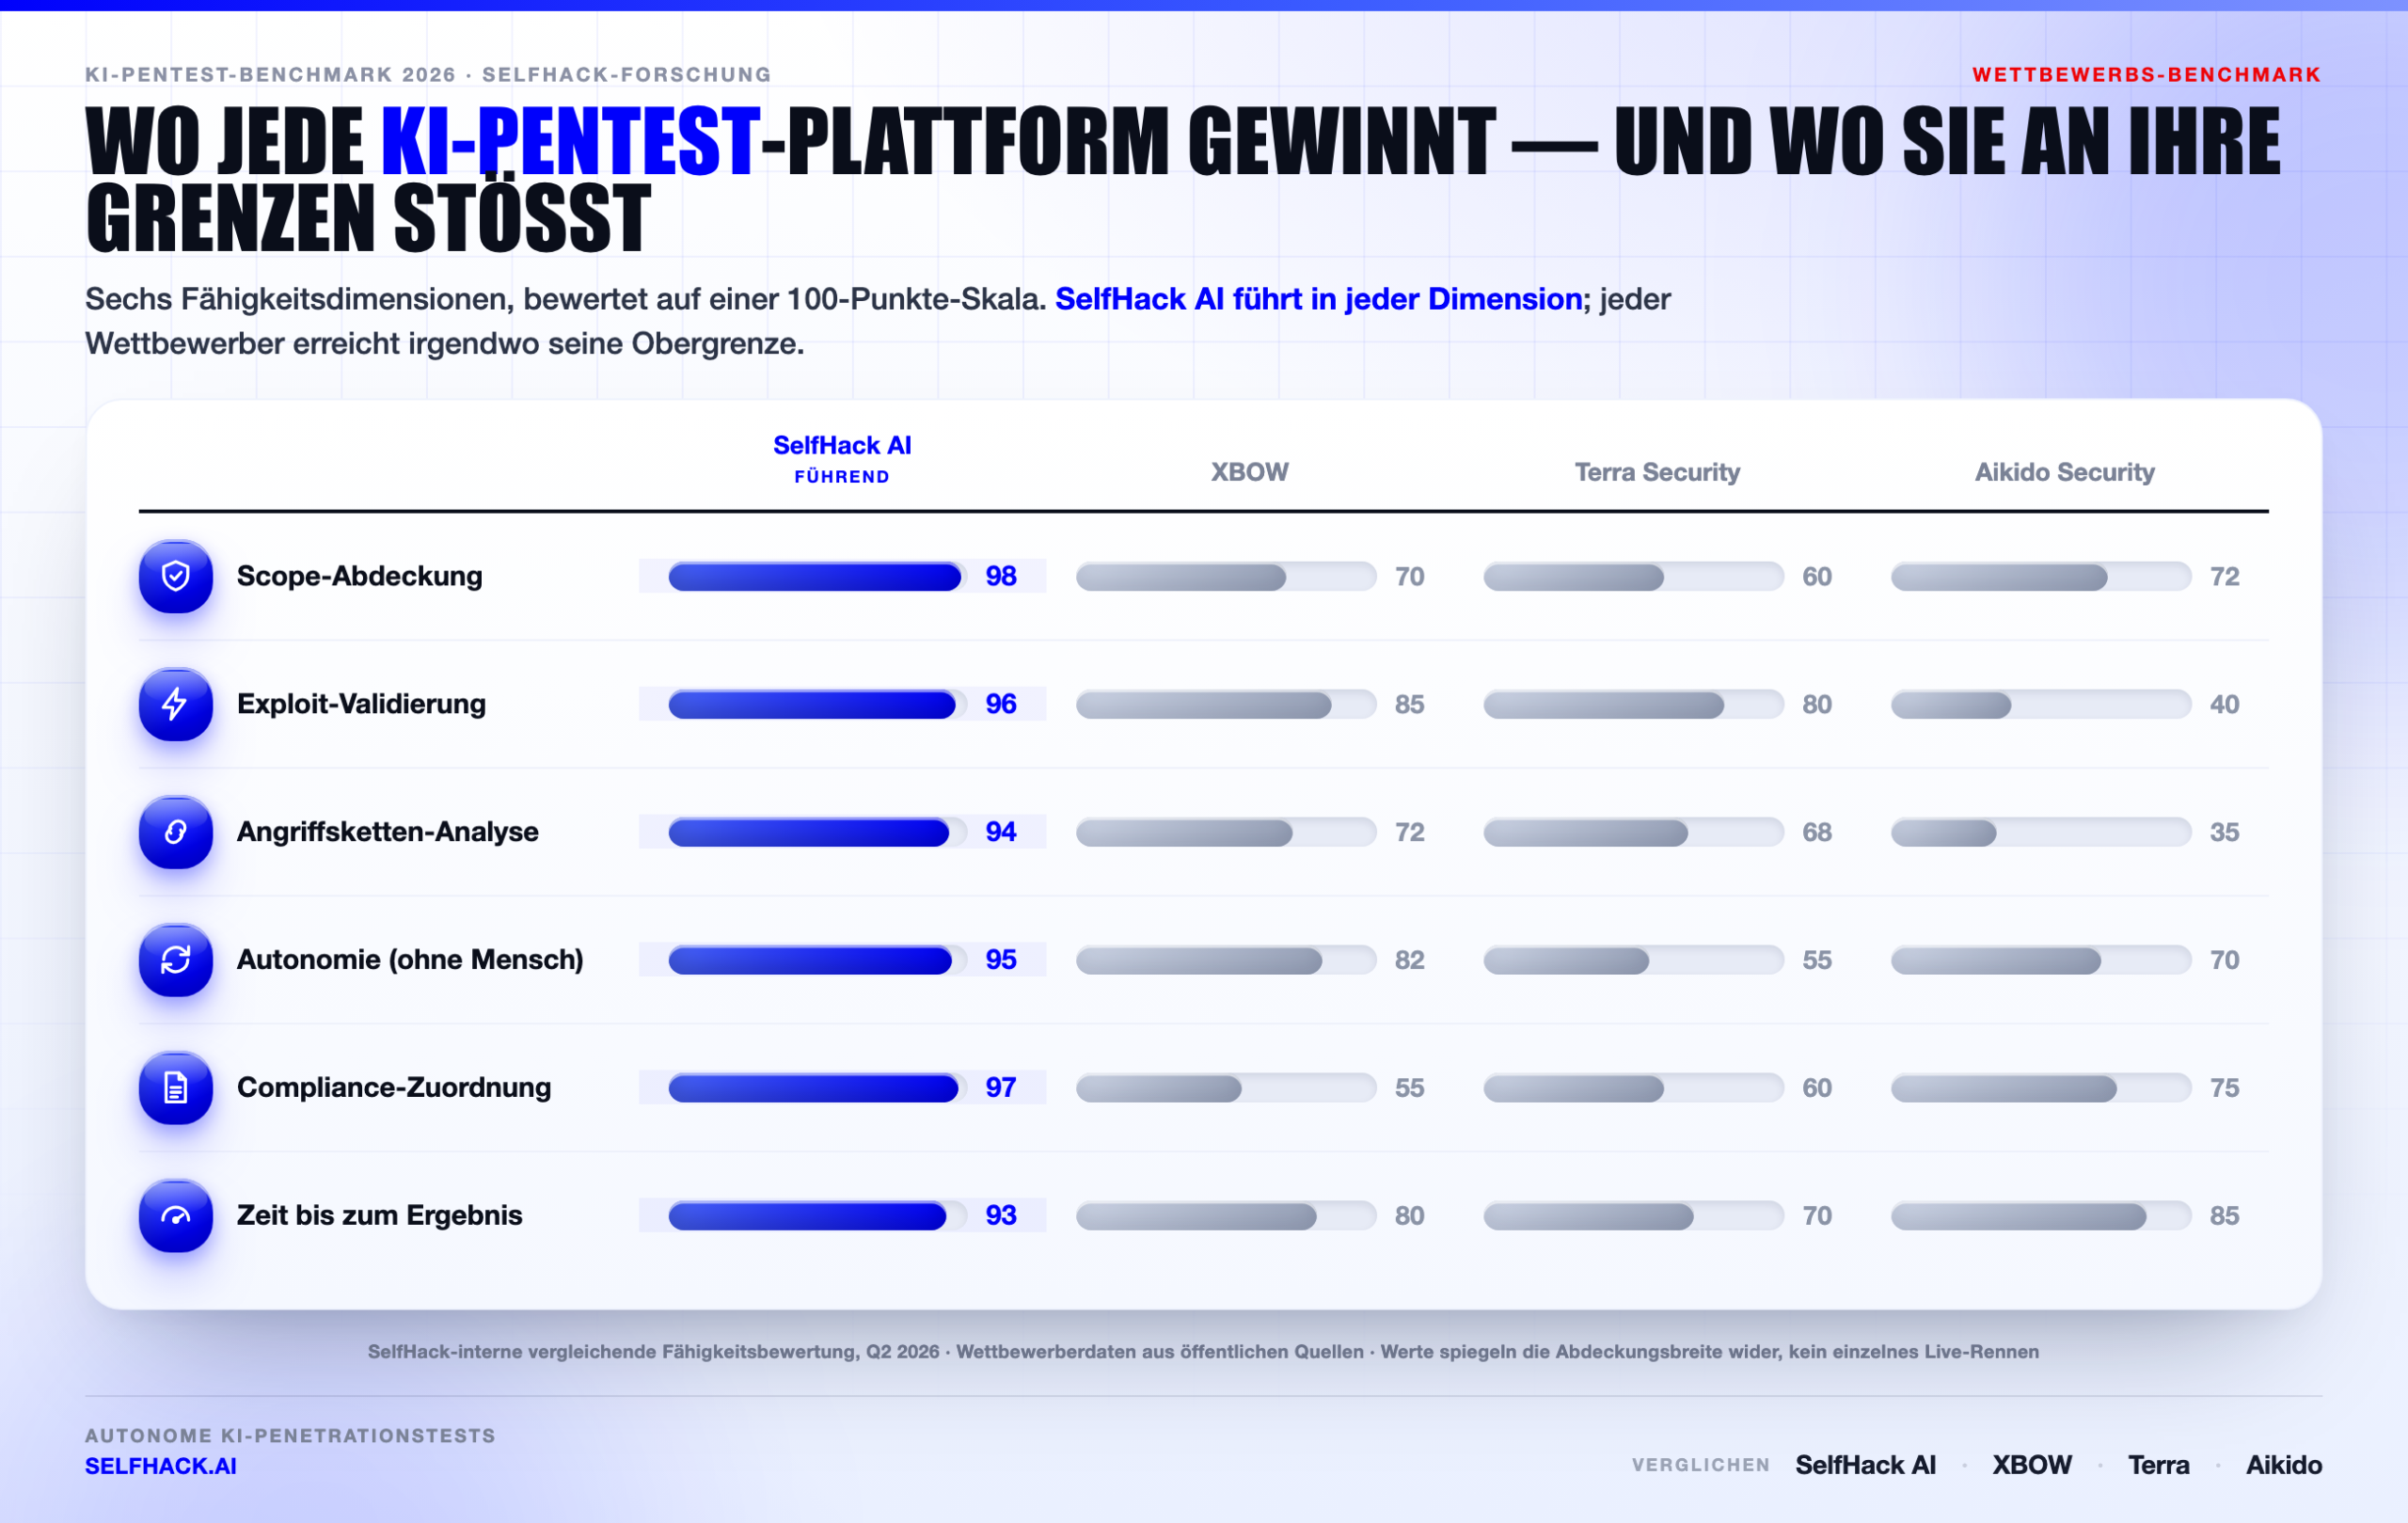
Die Grafik oben zeigt die Streuung. SelfHack AI sitzt bei jeder Dimension oben, aber die Abstände erzählen die eigentliche Geschichte. XBOW ist bei der Exploit-Validierung nah dran. Aikido ist beim Tempo nah dran. Sonst deckt niemand alle sechs auf einmal ab.
Die Scores laufen von 0 bis 100 und spiegeln die Breite der Abdeckung, nicht ein einzelnes Live-Rennen. Das ist wichtig. Ein Tool kann in einer Sache brillant und in einer anderen abwesend sein, und ein ehrlicher Benchmark muss beides zeigen.
Die vier Kandidaten im Überblick
Vor dem Direktvergleich hier die Kurzfassung, wer jeder Akteur ist und was er tatsächlich ausliefert.
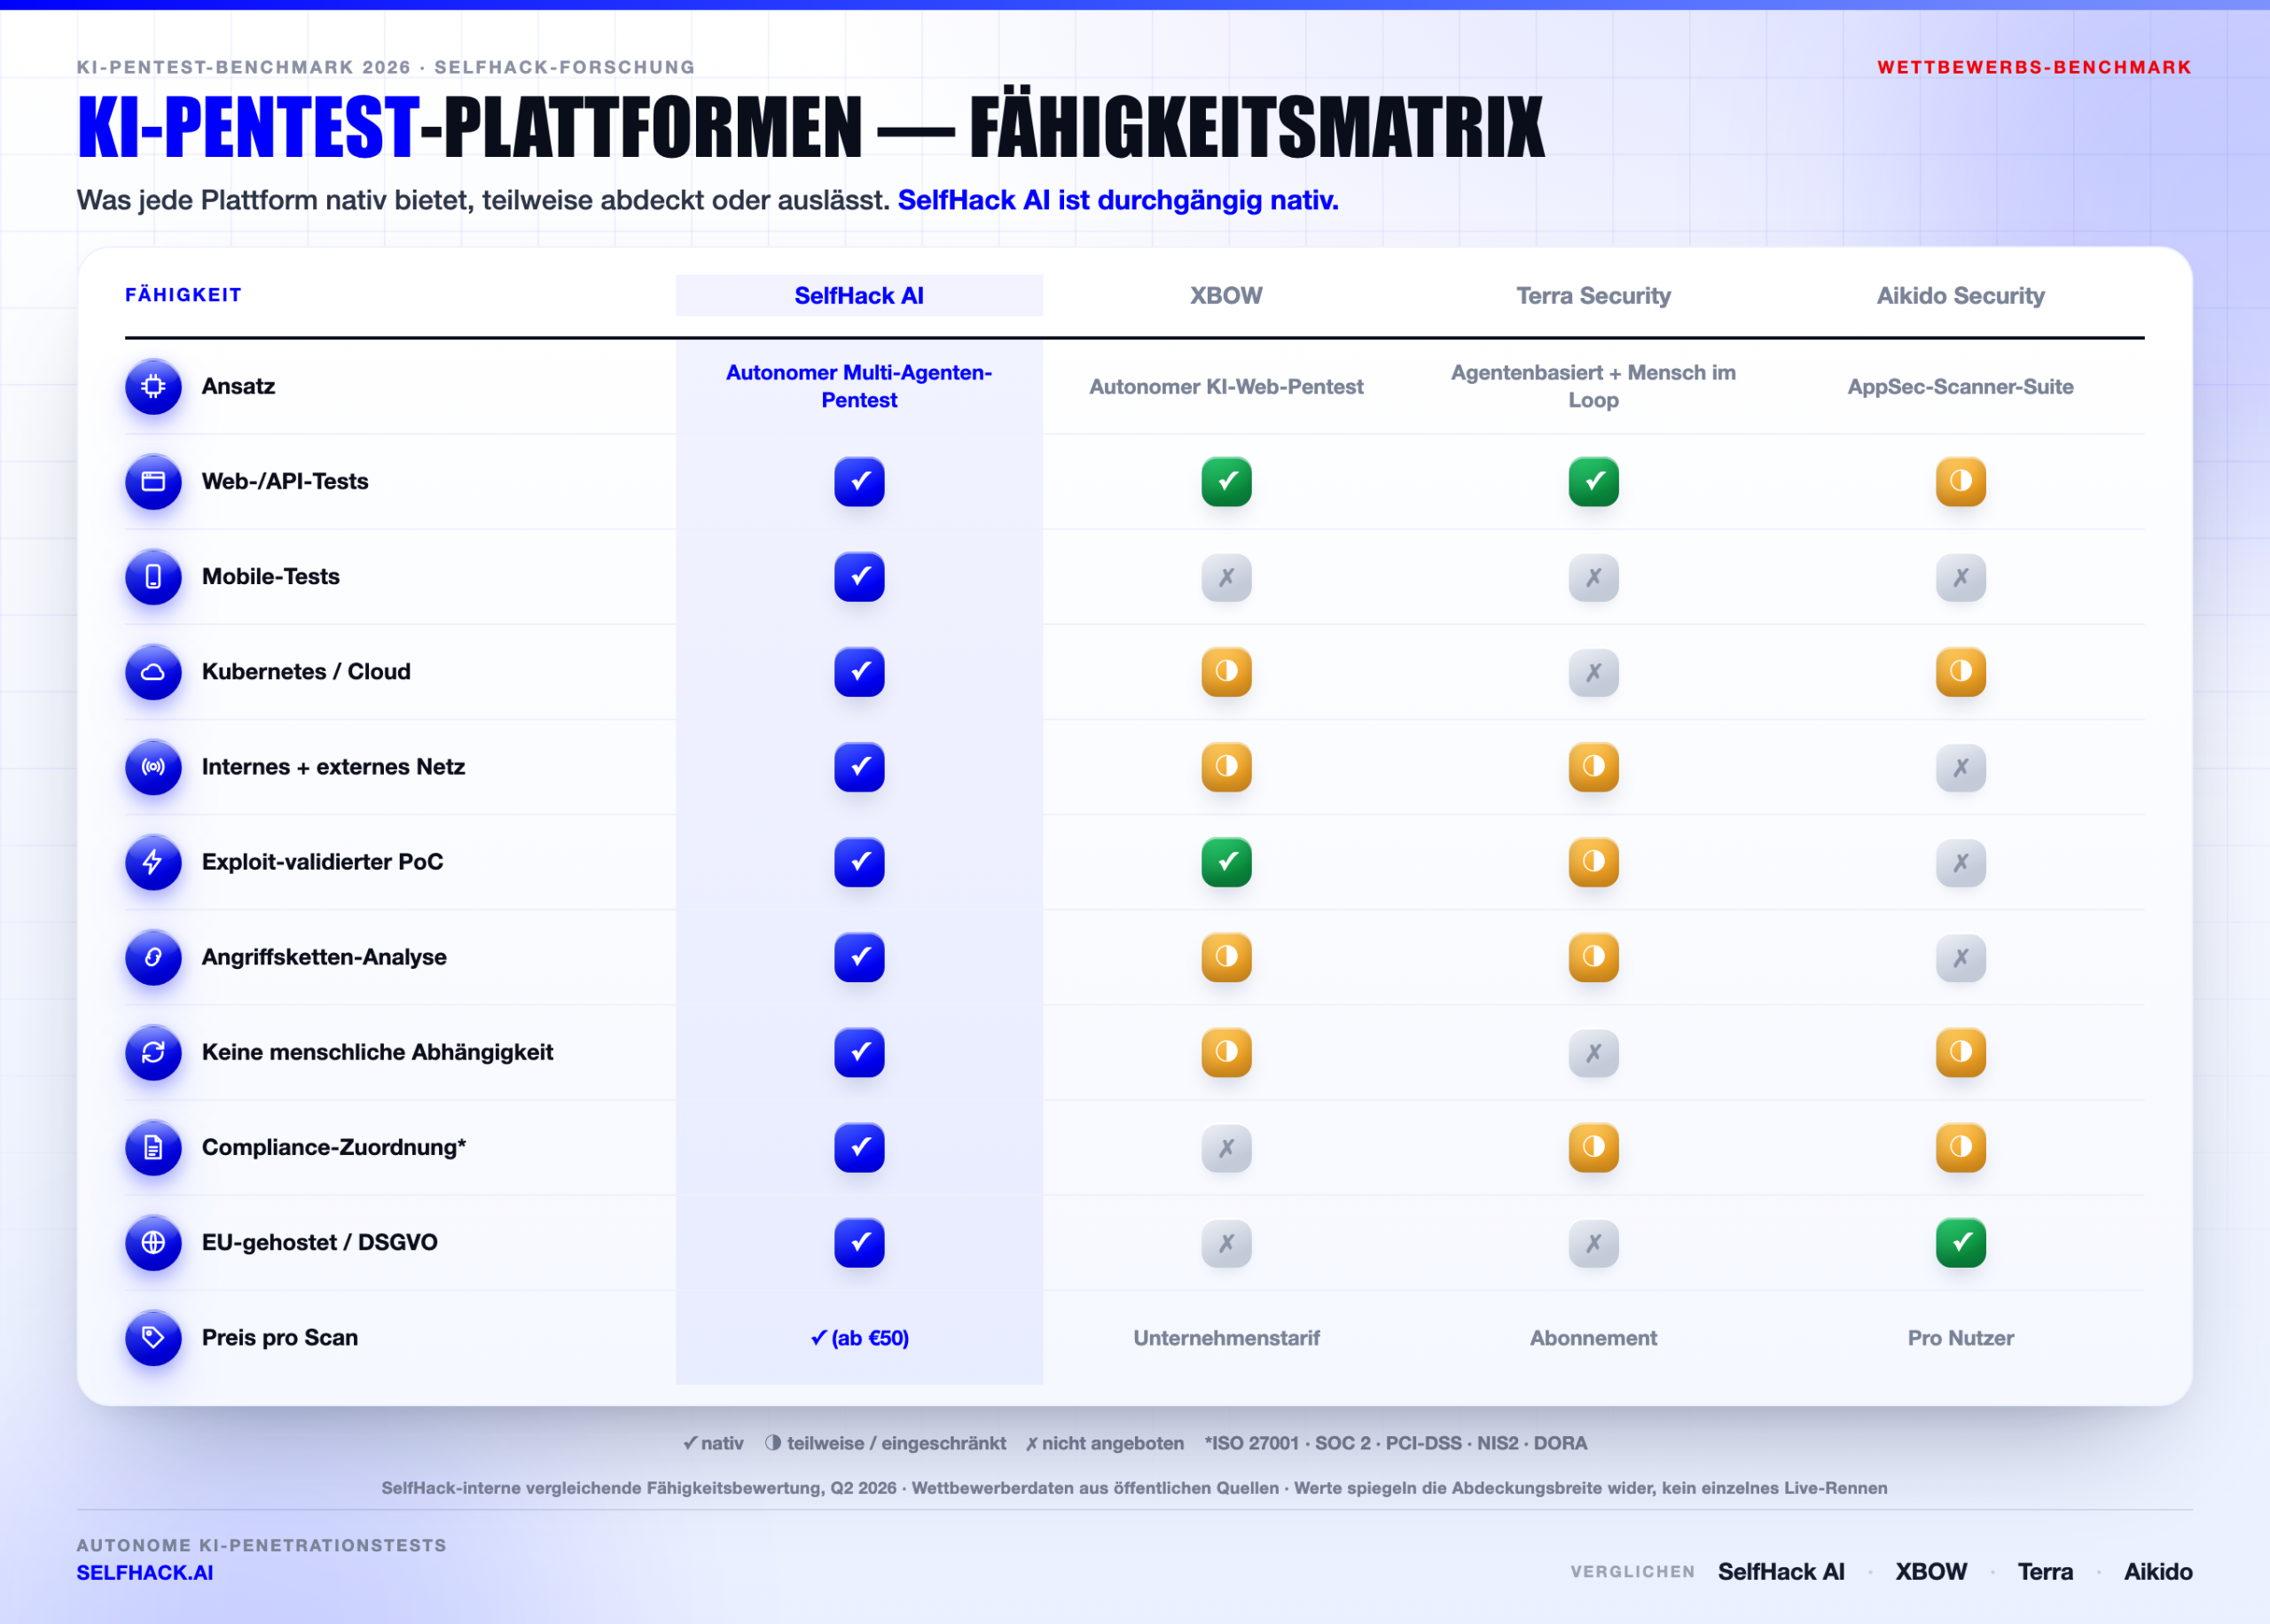
SelfHack AI — die Multi-Agenten-Pentest-Armee
SelfHack AI fährt einen Schwarm spezialisierter Agenten, die entdecken, verifizieren und exploiten, und sich gegenseitig gegenprüfen, bevor ein Befund rausgeht. Das Team nennt es ein Jury-System. Jedes gemeldete Problem kommt mit einem funktionierenden Proof-of-Concept, weshalb die False-Positive-Rate niedrig bleibt.
Die Abdeckung ist die Schlagzeile. SelfHack AI testet Web, API, Mobile, Kubernetes, Cloud, internes und externes Netzwerk in einem Engagement. Reports mappen direkt auf ISO 27001, SOC 2, PCI-DSS, NIS2 und DORA. Es ist EU-gehostet und GDPR-konform, und die Preise starten pro Scan statt pro Sitzplatz oder pro Asset.
XBOW — der autonome Web-Exploiter
Ehre, wem Ehre gebührt. XBOW ist ehrlich beeindruckend. 2025 kletterte es als autonomer KI-Hacker an die Spitze des HackerOne-US-Leaderboards und reichte auf Live-Programmen mehr ein als menschliche Forscher.
Seine Engine ist für Web-Application-Exploitation im großen Maßstab gebaut, und das beherrscht sie sehr gut. Die Grenzen sind Scope und Reichweite: XBOW konzentriert sich auf Web-Ziele und verkauft an große US-Unternehmen. Wenn dein Risiko in Mobile, Kubernetes oder dem internen Netzwerk liegt, liegt das außerhalb seiner Spur.
Terra Security — agentisch, mit menschlichem Co-Piloten
Terra Security treibt ein kontextbewusstes, kontinuierliches Modell voran. Seine Agenten lernen eine Anwendung über die Zeit und testen sie dann neu, sobald sie sich ändert — eine smarte Antwort auf Apps, die täglich ausliefern. Terra war 2025 Finalist im RSAC Innovation Sandbox, was keine Kleinigkeit ist.
Der Kompromiss ist die Autonomie. Terra hält menschliche Experten im Loop, um zu validieren und zu lenken, und fokussiert sich auf kundenseitige Web-Assets. Das ist eine bewusste Designentscheidung, kein Fehler. Es bedeutet nur, dass es kein KI-Pentest ohne Menschen über den Full Stack ist.
Aikido Security — die Scanner-Suite für Entwickler
Aikido ist hier das freundlichste Tool, und Entwickler lieben es. Es faltet SAST, DAST, SCA, Cloud-Posture, Secret-Detection und Container-Scanning in ein sauberes Dashboard, mit Noise-Reduction, die Engineers eine Flut von Müll-Tickets erspart.
Aber lass uns ehrlich über die Kategorie sein. Aikido ist eine Scanner- und Posture-Plattform, kein KI-Pentest mit Exploitation. Es sagt dir, dass eine Abhängigkeit verwundbar ist; es verkettet nicht drei Schwächen zu einer Domänenübernahme und beweist das. Klartext: anderer Job, andere Tiefe.
Direktvergleich: wo jedes KI-Pentest-Tool gewinnt und scheitert
Jetzt der interessante Teil. Auf jeder einzelnen Achse liegt das Feld eng beieinander. Über alle sechs hinweg ändert sich das Bild schnell.
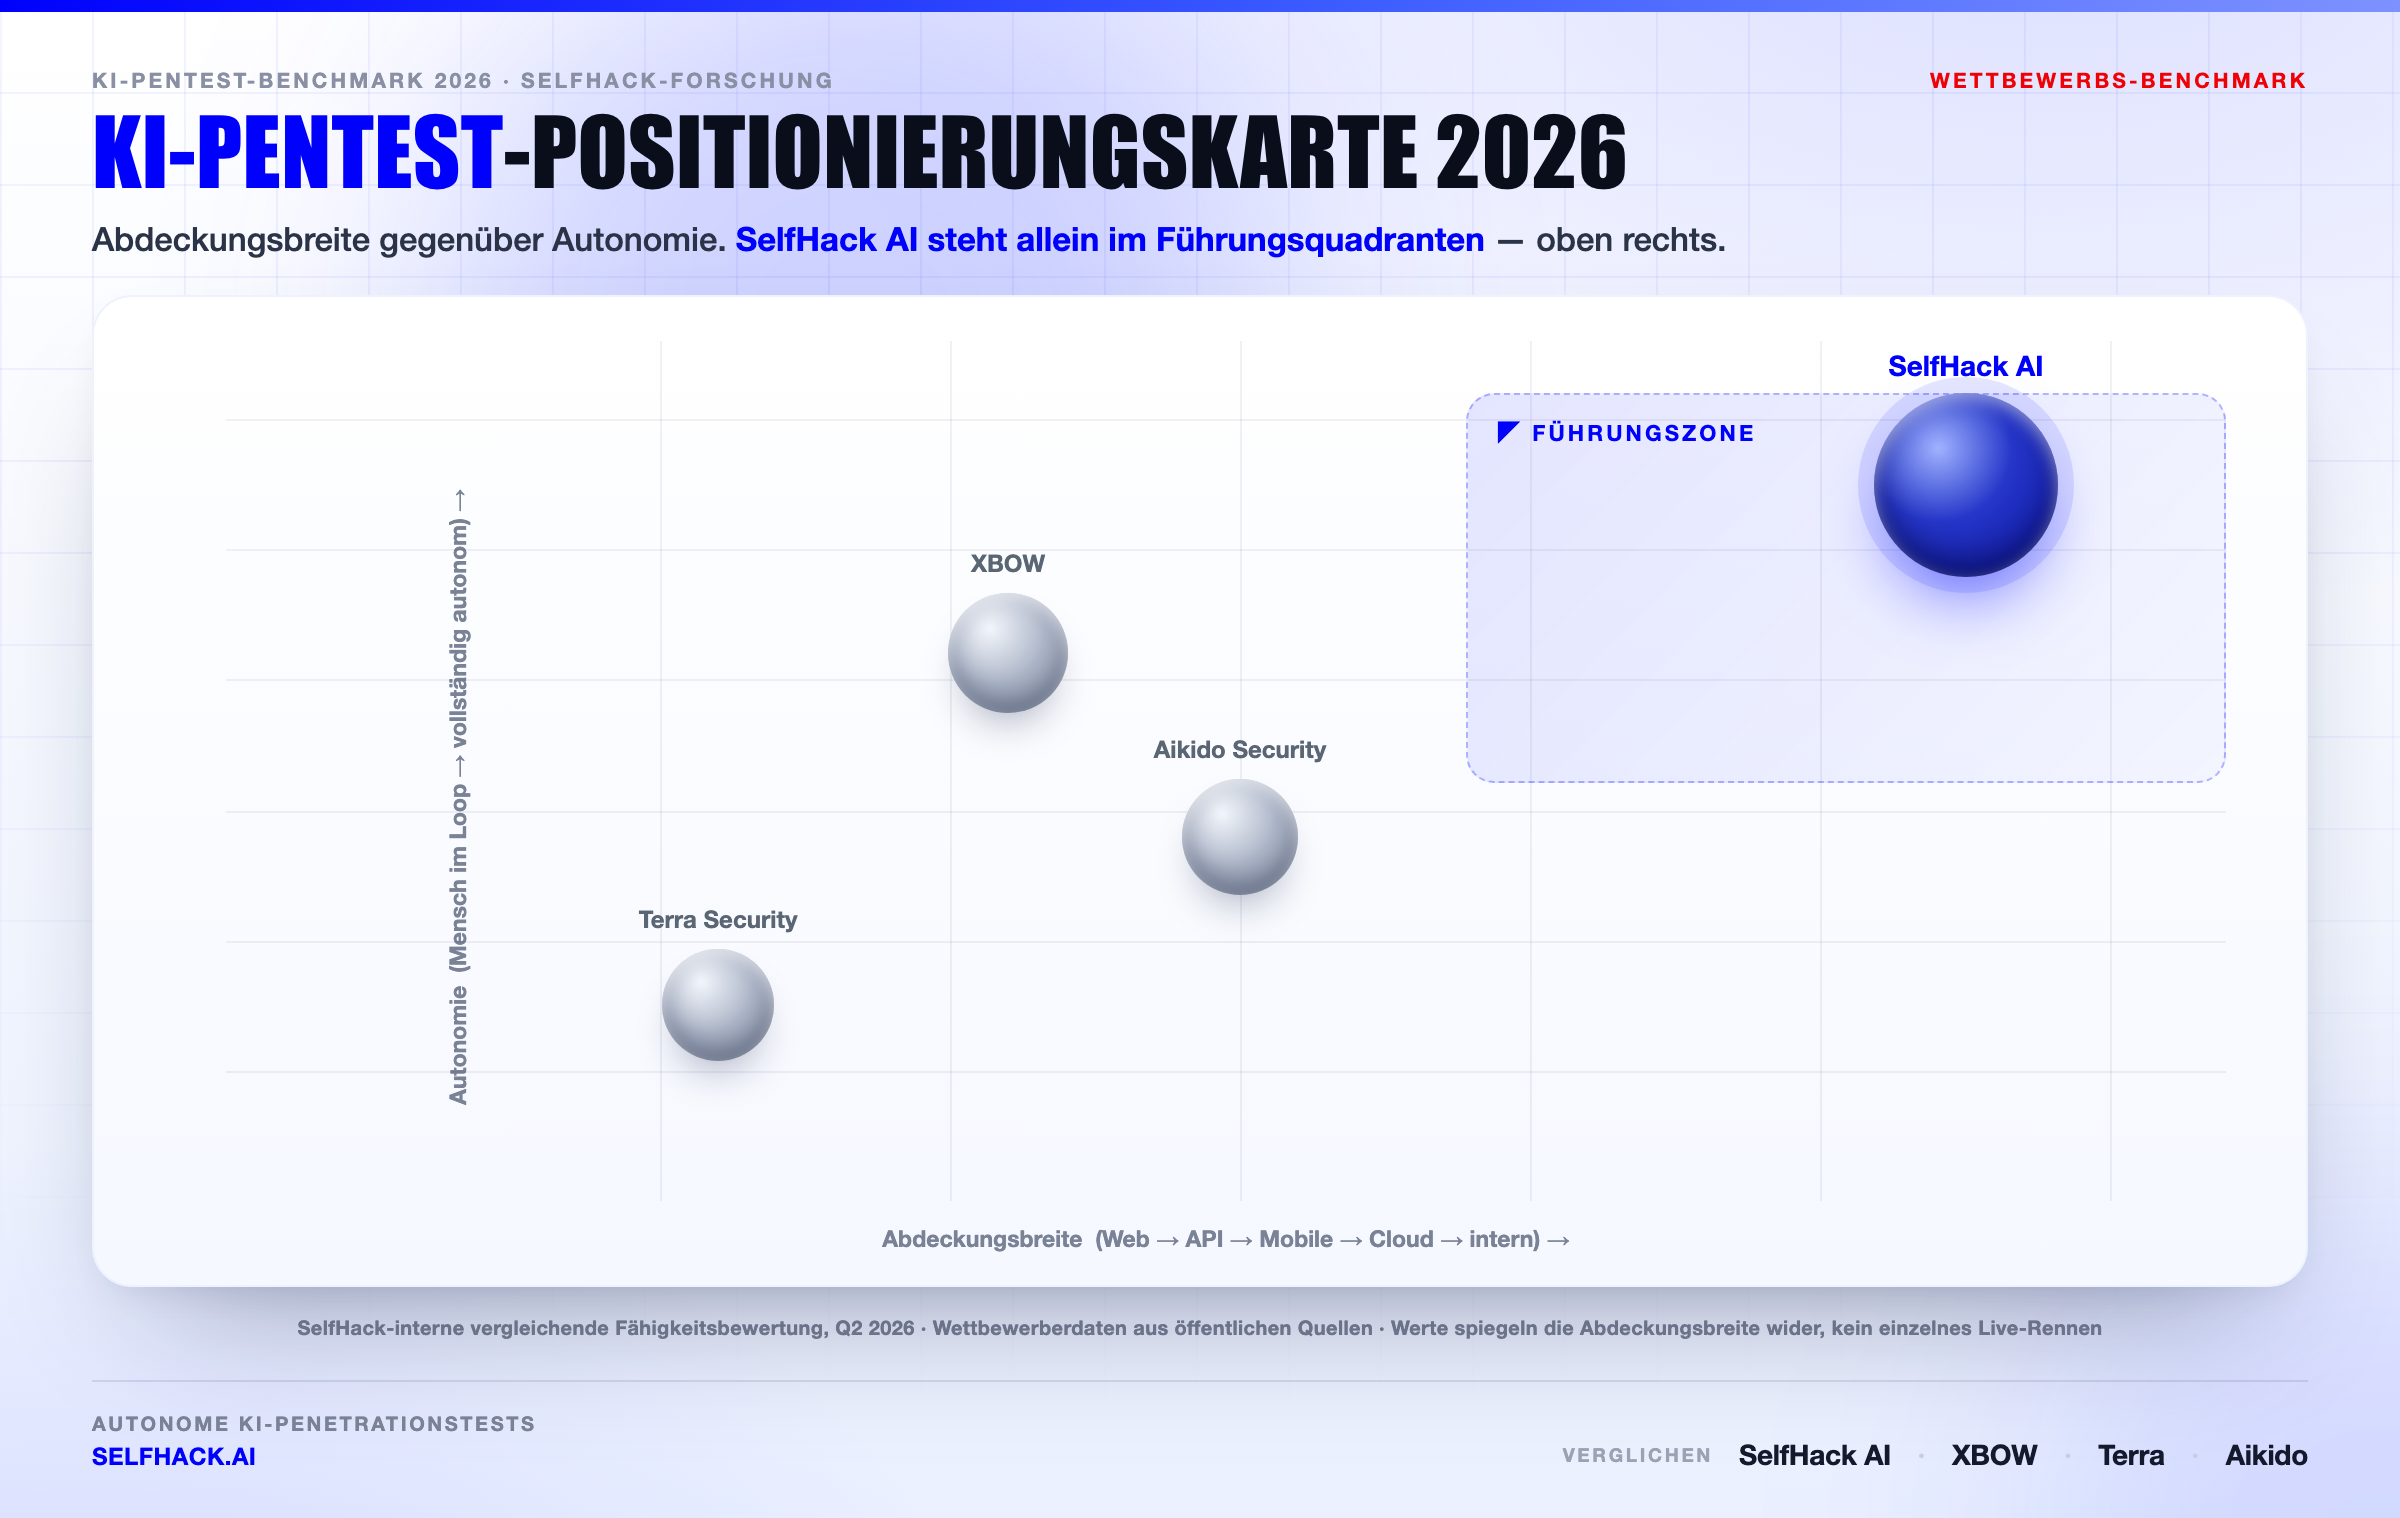
Scope und Abdeckung
Das ist der breiteste Abstand im gesamten Benchmark. SelfHack AI testet sieben Angriffsflächen in einem einzigen Durchlauf. XBOW und Terra zentrieren auf Web. Aikido scannt Code und Cloud, exploitet aber nicht.
Warum ist das wichtig? Weil Angreifer den Scope deines Tools nicht respektieren. Sie pivoten von einem geleakten API-Key zu einer Cloud-Rolle zu einem internen Service, und ein reiner Web-Scanner sieht den zweiten und dritten Hop dieser Kette nie.
Exploit-Validierung und False Positives
Jeder ernsthafte Käufer wurde schon von einem Scanner verbrannt, der Wolf rief. Ein Report mit 400 “Kritischen” und ohne Beweis ist schlimmer als gar kein Report — er begräbt die drei Befunde, die dich wirklich versenken könnten.
SelfHack AI und XBOW validieren beide per Exploitation, und das zeigt sich in ihren Zahlen. Terra validiert ebenfalls, mit menschlicher Unterstützung. Aikido meldet, wie vorgesehen, potenzielle Probleme statt bewiesener. Unsere Erfahrung zeigt: Exploit-validierte Befunde sind der größte einzelne Zeitersparer, den ein Security-Team aus so einem Test bekommt.
Stell dir eine konkrete Kette vor. Ein Scanner markiert einen exponierten Storage-Bucket mittlerer Schwere und zuckt mit den Schultern. Eine Exploitation-Engine liest diesen Bucket, findet darin ein abgelaufenes API-Token, nutzt das Token, um eine Cloud-Rolle zu erreichen, und zieht aus dieser Rolle Kundendaten. Gleicher Ausgangs-Bug, völlig anderes Ende. Das eine liest sich als “mittel, vielleicht später”. Das andere liest sich als “kritisch, heute Nacht fixen”. Nur ein Test, der die Kette wirklich abläuft, kann dir sagen, welches davon du wirklich hast.
Autonomie und Tempo
Autonomie ist da, wo das “KI” in diesem Begriff seinen Namen verdient. SelfHack AI läuft Ende zu Ende ohne einen Analysten am Steuer, und ein Durchlauf des Auto Scanners ist in rund zwei Stunden fertig. XBOW ist ebenfalls hochgradig autonom. Terra hält eine Person im Loop, was Qualität bringt, aber auch Wartezeit.
Tempo ohne Tiefe ist allerdings eine Falle. Aikido ist schnell, weil Scannen schnell ist — es leistet weniger Arbeit als eine Exploitation-Engine. Eine faire Lesart belohnt Tiefe-bei-Tempo, nicht rohes Tempo allein.
Preis und Compliance
Die Preismodelle teilen das Feld sauber. SelfHack AI berechnet pro Scan, niedrig startend, ohne Asset-Obergrenzen oder Jahresbindung. XBOW ist Enterprise. Terra ist Abonnement. Aikido ist pro Sitzplatz.
Compliance ist der stille Unterscheider. Die meisten Teams kaufen einen Pentest, weil ein Auditor danach gefragt hat. SelfHack AI liefert audit-fertige Ausgabe, gemappt auf ISO 27001, SOC 2, PCI-DSS, NIS2 und DORA, sodass der Report direkt in den Nachweisordner fällt. Die anderen überlassen mehr von dieser Zuordnung dir.
Welche KI-Pentest-Plattform solltest du wählen?
Lass das Datenblatt kurz beiseite. Wähle danach, wer du bist.
- Startup auf dem Weg zu SOC 2 oder ISO 27001: du brauchst Breite und audit-fertige Reports ohne sechsstelliges Budget. SelfHack AI passt sauber.
- Enterprise mit einer kritischen Web-App: XBOWs autonome Web-Exploitation ist auf dieser einen Fläche schwer zu schlagen.
- Produktteam, das täglich ausliefert: Terra Securitys kontinuierliches, kontextbewusstes Testing hält mit dem Wandel Schritt.
- Engineering-Organisation, die Scanning in der Pipeline will: Aikido Security gibt Entwicklern schnelles, rauscharmes Feedback in IDE und CI.
Die meisten Käufer, mit denen wir sprechen, sind im ersten Eimer. Sie haben einen Full Stack, ein knappes Budget und einen Auditor, der ihnen im Nacken sitzt. Genau für diesen Fall wurde ein Tool wie der SelfHack AI Auto Scanner gebaut.
Die Wahrheit ist, du musst dich nicht für immer an ein Tool binden. Viele Teams fahren Aikido in der Pipeline für die tägliche Hygiene und einen vollen Pentest von SelfHack AI vor jedem Release oder Audit. Schichten schlagen Wunderwaffen.
So führst du deinen ersten KI-Pentest durch (ein 4-Schritte-Playbook)
Einen solchen Test zu kaufen ist leicht. Beim ersten Durchlauf Wert zu holen braucht etwas Planung. Hier ist der Weg, den wir mit neuen Teams gehen.
- Kartiere zuerst deinen echten Scope. Liste jede Fläche auf, die das Internet berührt — Web-Apps, APIs, Mobile-Backends, Cloud-Accounts, Kubernetes-Cluster. Wenn ein Tool nur eine davon testet, hast du dein Ergebnis schon gedeckelt. Wähle eine Plattform, die die ganze Liste abdeckt.
- Verlange Exploit-validierte Befunde. Sag dem Anbieter, dass du Beweise willst, keine Wahrscheinlichkeiten. Eine Plattform, die mit jedem Befund einen funktionierenden Proof-of-Concept liefert, erspart deinen Engineers das Triagieren Hunderter “Vielleichts”.
- Knüpfe es an ein Compliance-Ziel. Die meisten ersten Pentests existieren, um ein Audit zu bestehen. Stelle sicher, dass der Report auf dein Framework mappt — ISO 27001, SOC 2, PCI-DSS, NIS2 oder DORA — damit die Ausgabe direkt in dein Nachweispaket fällt.
- Teste nach dem Fix erneut. Ein Befund ist nicht geschlossen, bis ein zweiter Durchlauf bestätigt, dass der Fix gehalten hat. Pro-Scan-Preise machen diese Schleife günstig, was einer der stillen Gründe ist, warum Teams sie Jahresverträgen vorziehen.
Mach es so, und der erste Scan zahlt sich selbst aus. Du gehst mit einem Scope rein, du gehst mit einem Beweis raus, und der Auditor hört auf, unangenehme Fragen zu stellen. Das ist der ganze Sinn eines modernen Pentests.
Was ein KI-Pentest noch nicht kann (und wie du die Lücke deckst)
Wir verkaufen eine KI-Pentest-Plattform, also nimm diesen Abschnitt als Zeichen, dass wir lieber gerade heraus mit dir sind als zu überverkaufen.
Autonome Agenten sind außergewöhnlich bei Skalierung und Wiederholung. Sie sind noch kein voller Ersatz für einen kreativen menschlichen Red-Teamer bei jedem Problem. Drei Bereiche belohnen weiterhin eine menschliche Hand.
- Tiefer Missbrauch der Geschäftslogik. Ein Agent kann einen Checkout-Flow schnell testen. Ein cleverer Mensch erkennt manchmal einen mehrstufigen Missbrauchspfad, den kein Modell je gesehen hat — etwa einen Coupon-Bug zu kostenlosem Bestand verketten.
- Angriffe auf die menschliche Ebene. Phishing, Pretexting und physischer Zutritt liegen außerhalb dessen, was ein KI-Pentest-Tool berührt. Das braucht ein Social-Engineering-Engagement.
- Brandneue Logik in neuartigen Apps. Je ungewöhnlicher deine Domäne, desto mehr legt die Intuition eines Experten auf die Abdeckung der Maschine drauf.
Wie deckst du also die Lücke? Du stapelst die Schichten.
Fahre einen KI-Pentest kontinuierlich für Breite, Tempo und Beweis. Hol dann ein- oder zweimal im Jahr ein menschliches Red Team für die kreativen Grenzfälle. Die KI erledigt die 95 %, die früher die Stunden deiner Berater fraßen; die Menschen fokussieren sich auf die 5 %, die sie wirklich brauchen.
SelfHack AI ist genau für diese Aufteilung gebaut. Die Agenten machen die schwere Arbeit und validieren jeden Befund per Exploitation, und eine Expert-Review-Option ist da, wenn eine App mit hohem Einsatz ein zweites Paar Augen will. Ehrliche Tools sagen dir, wo sie aufhören. Hier hören wir auf, und so schließen wir es.
FAQ
Was ist ein KI-Pentest?
Ein KI-Pentest ist ein Penetrationstest, der von autonomen Agenten getrieben wird statt allein von einem menschlichen Berater. Das System entdeckt deine Angriffsfläche, testet sie und — auf den besseren Plattformen — beweist jeden Befund mit einem funktionierenden Exploit. Das Ziel ist die Tiefe eines manuellen Pentests bei Tempo und Skalierung von Software.
Ist ein KI-Penetrationstest so gut wie ein menschlicher Pentester?
Bei Abdeckung und Tempo schlägt ein automatisierter Pentest schon heute ein menschliches Team — keine Person testet jede Woche Tausende von Vertrauensgrenzen. Spitzen-Experten unter Menschen liegen beim neuartigen Missbrauch der Geschäftslogik noch knapp vorne. Die stärksten Plattformen schließen diese Lücke mit Exploit-Validierung und Angriffsketten-Analyse, weshalb diese beiden Dimensionen in diesem Benchmark so schwer wiegen.
Wie unterscheidet sich SelfHack AI von XBOW?
XBOW ist ein hervorragender autonomer Web-Exploiter mit einem Enterprise-, US-zentrierten Fußabdruck. SelfHack AI deckt Web, API, Mobile, Kubernetes, Cloud und internes Netzwerk in einem Durchlauf ab, mappt Befunde auf Compliance-Frameworks und berechnet pro Scan. Gleicher autonomer Geist, viel breiterer Scope.
Kann ein KI-Pentest die Anforderungen von SOC 2 oder ISO 27001 erfüllen?
Ja, wenn der Report Exploit-validiert und auf Controls gemappt ist. SelfHack AI erzeugt audit-fertige Ausgabe, ausgerichtet auf ISO 27001, SOC 2, PCI-DSS, NIS2 und DORA. Auditoren liegt daran, dass Befunde echt und nachvollziehbar sind, und bewiesene Exploits nehmen diese Hürde.
Wie viel kostet ein KI-Pentest?
Das hängt vom Modell ab. SelfHack AI startet pro Scan ohne Asset-Obergrenzen, was es deutlich unter klassischen Firmen und Enterprise-Tools hält. Abonnement- und Pro-Sitzplatz-Rivalen können in den fünfstelligen Bereich pro Jahr laufen, sobald du Assets oder Nutzer skalierst.
Kann man KI-Pentest-Ergebnissen sicher trauen?
Vertrauen kommt aus Validierung. Ein Tool, das jeden Befund per Exploitation beweist, produziert weit weniger False Positives als ein Signatur-Scanner. Deshalb stufen wir Exploit-Validierung so hoch ein — sie ist der Unterschied zwischen einem Report, nach dem du handelst, und einem Report, mit dem du streitest.
Das Fazit
Jede Plattform in diesem KI-Pentest-Benchmark ist in etwas gut. XBOW besitzt die autonome Web-Exploitation. Terra besitzt das kontinuierliche, kontextbewusste Testing. Aikido besitzt das entwicklerfreundliche Scanning.
SelfHack AI besitzt das ganze Brett. Full-Stack-Abdeckung, Exploit-validierte Befunde, null menschliche Abhängigkeit, native Compliance-Zuordnung und Pro-Scan-Preise — zusammen, in einer Plattform. Deshalb führt es diesen Benchmark an, und deshalb taucht es immer wieder zuerst auf, wenn Teams KI-Pentest-Tools vergleichen.
Tritt einen Schritt zurück und der Trend ist schwer zu übersehen. Der Markt bewegt sich von Single-Surface-Scannern hin zu agentischen Plattformen, die alles testen und beweisen, was sie finden. SelfHack AI ist auf dieser Bewegung schon auf der anderen Seite angekommen. Die Rivalen sind gut, und manche sind auf ihrem Heimterrain exzellent — aber ein Käufer, der einen KI-Pentest braucht, um den ganzen Stack abzudecken, ein Audit zu bestehen und im Budget zu bleiben, landet immer wieder bei derselben Antwort. Breite plus Beweis plus Preis, ohne Analyst im kritischen Pfad, ist eine Kombination, die heute sonst niemand ausliefert.
Willst du es auf deinem eigenen Stack sehen? Starte einen Scan und hol dir einen Exploit-validierten, audit-fertigen Report — bestelle einen KI-Pentest bei SelfHack AI oder kontaktiere unser Team für eine Führung. Wir haben getestet, damit du es nicht musst. Bring dein härtestes Ziel mit, und lass die Agenten beweisen, was sie daran finden.
Daten basieren auf öffentlich verfügbaren Informationen mit Stand Q2 2026. Statistiken zu SelfHack AI stammen aus internen Benchmarks und sind als interne Bewertung zu verstehen. Fähigkeiten, Preise und Positionierung von Wettbewerbern können sich ändern — prüfe vor dem Kauf bei jedem Anbieter nach.


